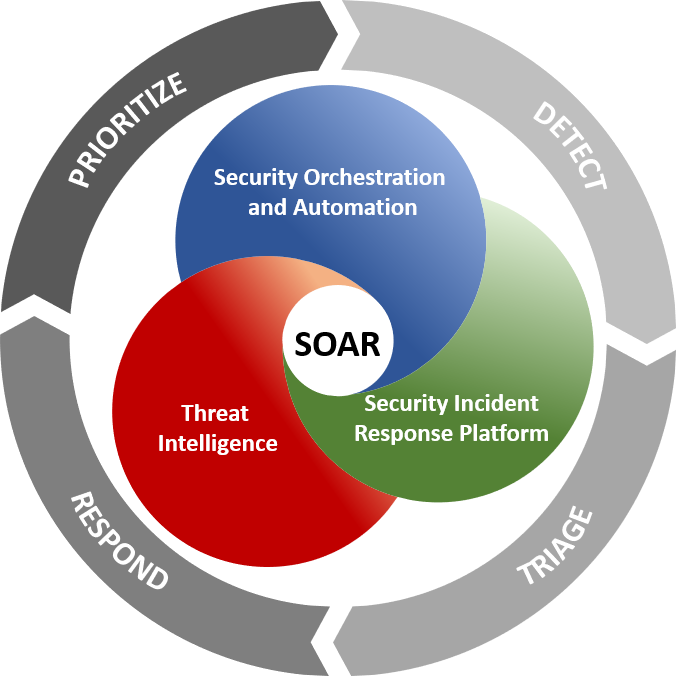
Orkestrasi, Automasi dan Tindak Balas Keselamatan (SOAR) ialah susunan program perisian serasi yang membolehkan sesebuah organisasi mengumpul data tentang ancaman keselamatan dan bertindak balas terhadap peristiwa keselamatan tanpa campur tangan manusia. Matlamat penggunaan platform SOAR adalah untuk meningkatkan kecekapan operasi keselamatan fizikal dan digital.
Orkestrasi keselamatan menghubungkan dan mengintegrasikan pelbagai alatan dalaman dan luaran melalui integrasi terbina dalam atau tersuai dan antara muka pengaturcaraan aplikasi (API) . Sistem yang disambungkan mungkin termasuk pengimbas kerentanan, produk perlindungan titik akhir, analitik tingkah laku pengguna akhir, tembok api , pengesanan pencerobohan dan sistem pencegahan pencerobohan serta platform pengurusan peristiwa dan insiden keselamatan ( SEIM ), serta suapan risikan ancaman luaran.
Automasi keselamatan, yang dijana oleh data dan amaran yang dikumpul daripada orkestrasi keselamatan, menggunakan dan menganalisis data serta mencipta proses automatik yang berulang untuk menggantikan proses manual. Tugas yang sebelum ini dilakukan oleh penganalisis, seperti pengimbasan kerentanan , analisis log, pemeriksaan tiket dan keupayaan pengauditan; boleh diseragamkan dan dilaksanakan secara automatik oleh platform SOAR. Menggunakan kecerdasan buatan (AI) dan pembelajaran mesin untuk menguraikan dan menyesuaikan pandangan daripada penganalisis, automasi SOAR boleh membuat cadangan dan mengautomasikan respons masa hadapan. Secara alternatif, automasi boleh meningkatkan ancaman jika campur tangan manusia diperlukan.
Respons keselamatan menawarkan pandangan tunggal untuk penganalisis dalam perancangan, pengurusan, pemantauan dan pelaporan tindakan yang dijalankan sebaik sahaja ancaman dikesan. Ia juga termasuk aktiviti tindak balas selepas insiden, seperti pengurusan kes, pelaporan dan perkongsian risikan ancaman.
SOAR bukanlah teknologi peluru perak, dan juga bukan sistem kendiri. Platform SOAR harus menjadi sebahagian daripada strategi keselamatan pertahanan yang mendalam, terutamanya kerana ia memerlukan input sistem keselamatan lain untuk berjaya mengesan ancaman. Adalah penting untuk menyediakan pengesyoran CyberHoot, yang disenaraikan di bawah:
Mula bina pelan keselamatan siber anda yang mantap dan mendalam tentang pertahanan di CyberHoot.
Sumber:
Membaca tambahan:
Terma Berkaitan:
Pusat Operasi Keselamatan (SOC)
Pengurusan Acara dan Insiden Keselamatan (SEIM)
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

