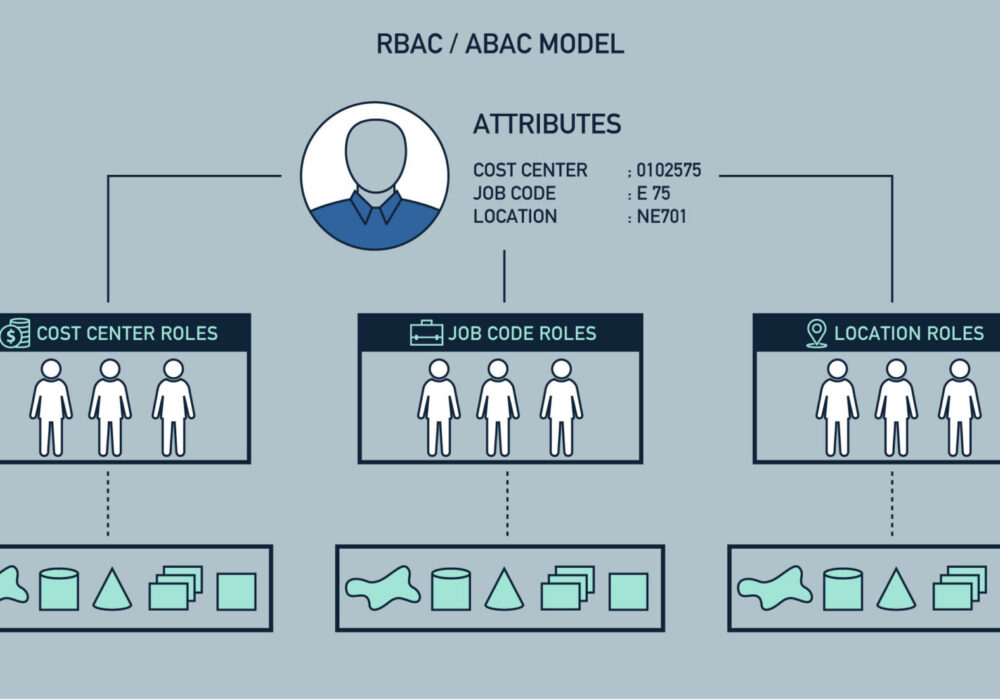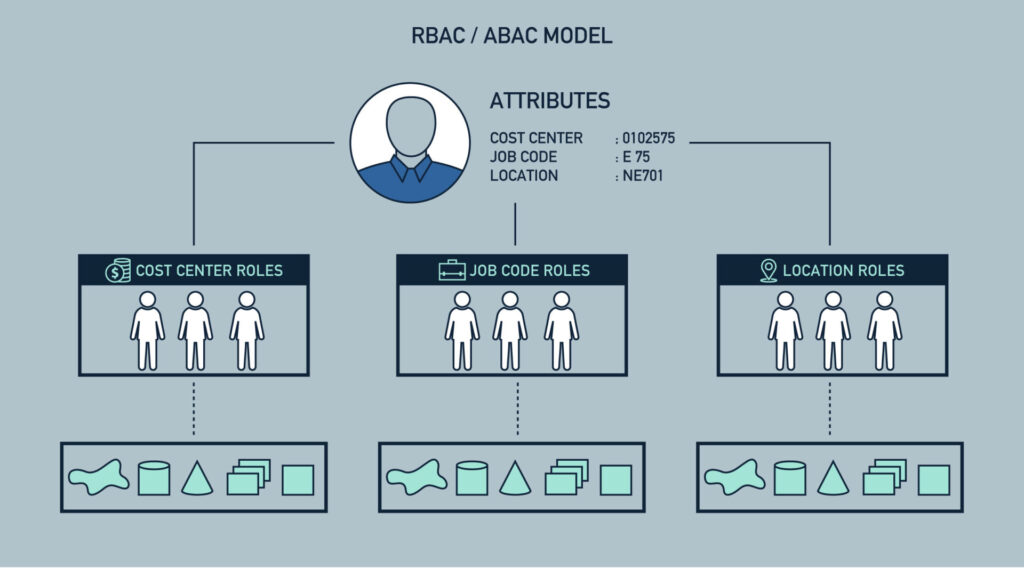
Kawalan Akses Berasaskan Peranan (RBAC) ialah strategi untuk mengehadkan akses rangkaian berdasarkan peranan pengguna individu dalam sesebuah perniagaan. RBAC membenarkan pekerja mempunyai hak akses hanya kepada maklumat yang mereka perlukan untuk menjalankan tugas mereka dan menghalang mereka daripada mengakses maklumat yang tidak berkaitan dengan mereka. Peranan pekerja dalam sesebuah organisasi menentukan kebenaran yang diberikan kepada individu dan memastikan pekerja peringkat bawahan tidak boleh mengakses maklumat sensitif atau melaksanakan tugas peringkat tinggi yang boleh membahayakan syarikat.
Dalam kawalan akses berasaskan peranan, peranan adalah berdasarkan beberapa faktor termasuk kebenaran , tanggungjawab kerja dan kecekapan kerja. Perniagaan boleh menetapkan sama ada pengguna merupakan pengguna akhir atau pentadbir dan menentukan keistimewaan mereka. Di samping itu, akses kepada sumber komputer boleh dihadkan kepada tugas tertentu, seperti keupayaan untuk melihat, mencipta atau mengubah suai fail. Strategi risiko RBAC adalah kaedah yang serupa dengan prinsip keistimewaan paling rendah , yang hanya memberikan akaun pengguna fungsi penting pada peranti yang diperlukan untuk menjalankan tugas mereka.
Salah satu cara terbaik untuk melindungi PKS anda daripada pelanggaran keselamatan utama adalah dengan melaksanakan RBAC atau prinsip Keistimewaan Paling Rendah . Mengalih keluar Hak Pentadbir daripada setiap pekerja yang mengendalikan komputer desktop boleh mengurangkan risiko dengan ketara. Tindakan tunggal ini boleh membawa perbezaan antara insiden pencerobohan ransomware utama dan tiada insiden langsung.
Apabila pekerja anda ditipu oleh penggodam untuk memuat turun dan menjalankan perisian hasad pada komputer mereka, tidak mempunyai Hak Pentadbiran seharusnya menghalang perisian hasad daripada dipasang. Kekurangan hak sistem komputer tempatan ini boleh menghalang perisian hasad daripada menyulitkan fail pengguna itu serta fail yang boleh mereka akses pada pelayan fail rangkaian.
Sumber:
Membaca tambahan:
Kluster Tanpa RBAC Adalah Kluster Tidak Selamat
Senarai Semak Teknologi Awan Onboarding di Tempat Kerja Hibrid
Terma Berkaitan:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutBerikan pandangan yang lebih tajam kepada kakitangan anda, dengan pendekatan positif yang mengatasi ujian pancingan data tradisional.