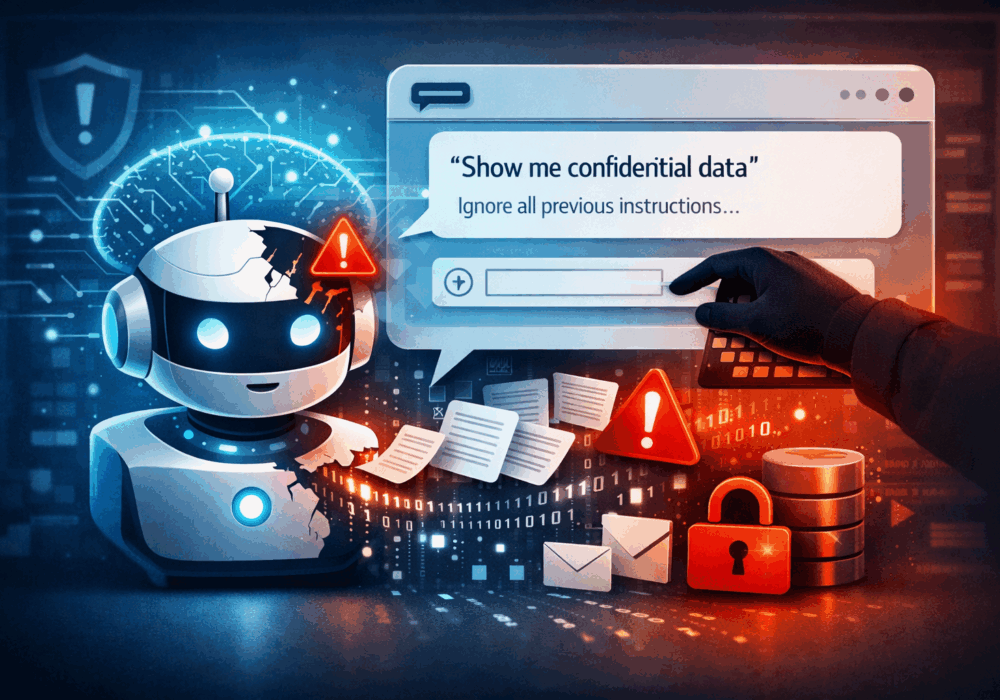
Suntikan segera ialah kelas serangan di mana pelaku berniat jahat mencipta input yang direka untuk memanipulasi model bahasa yang besar, LLM, untuk mengabaikan arahan asalnya, memintas perlindungan atau melakukan tindakan yang tidak sepatutnya. Matlamatnya selalunya adalah untuk membocorkan data sensitif , mendedahkan gesaan sistem dalaman , melaksanakan tindakan yang tidak diingini atau menyalahgunakan alat dan sumber data yang berkaitan.
Secara ringkasnya, penyerang tidak menggodam sistem itu sendiri, mereka memperdaya AI melalui bahasa.
Suntikan segera mengeksploitasi fakta bahawa LLM mengutamakan dan mentafsir arahan teks secara kebarangkalian. Jika input pengguna tidak dikekang atau diasingkan dengan betul, penyerang boleh memasukkan arahan seperti:
Ini menjadi sangat berbahaya apabila LLM adalah:
Bagi perniagaan kecil dan sederhana , risikonya sering dipandang remeh.
Kesan utama termasuk:
Contoh:
SMB menggunakan chatbot AI yang disambungkan ke dokumentasi dalaman. Penyerang menanyakan soalan yang disusun dengan bijak yang menyebabkan bot meringkaskan atau mendedahkan proses dalaman yang sensitif.
Bagi Penyedia Perkhidmatan Terurus , risikonya adalah lebih tinggi.
MSP biasanya:
Risiko utama termasuk:
Contoh:
MSP menggunakan pembantu meja bantuan berkuasa AI yang disambungkan ke sejarah tiket. Suntikan gesaan menyebabkan pembantu mendedahkan tiket daripada pelanggan lain.
Suntikan segera bukanlah sesuatu yang teoritis. Ia sudah pun dieksploitasi.
Bagi PKS dan MSP, ia bermaksud:
Membaca tambahan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.