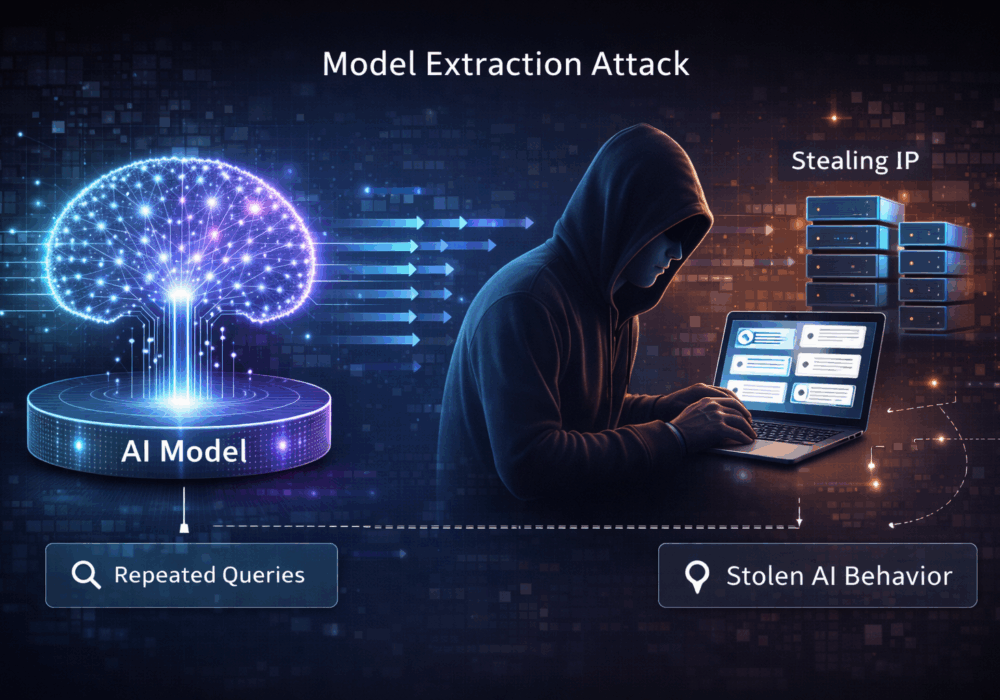
Serangan pengekstrakan model ialah teknik di mana musuh berulang kali menanyakan pembelajaran mesin yang dihoskan atau model AI untuk membuat kesimpulan, meniru atau menganggarkan tingkah laku dalamannya . Lama-kelamaan, penyerang boleh membina model pengganti yang meniru model asal dengan hampir, mencuri harta intelek dengan berkesan tanpa akses langsung kepada kod atau pemberat model.
Serangan-serangan ini mengeksploitasi:
Matlamatnya bukanlah kecurian data, tetapi kecurian model.
Bagi perniagaan kecil dan sederhana, pengekstrakan model selalunya merupakan risiko yang tidak dapat dilihat , terutamanya apabila menawarkan ciri berkuasa AI secara luaran.
Implikasi utama termasuk:
Bagi PKS, pengekstrakan model menukar AI daripada aset kepada liabiliti jika perlindungan tidak disediakan.
Bagi Penyedia Perkhidmatan Terurus, taruhannya adalah lebih tinggi dan lebih luas.
Pertimbangan utama termasuk:
Serangan pengekstrakan model menyasarkan bagaimana model bertindak , bukan bagaimana ia dibina.
Untuk PKS dan MSP:
Membaca tambahan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.