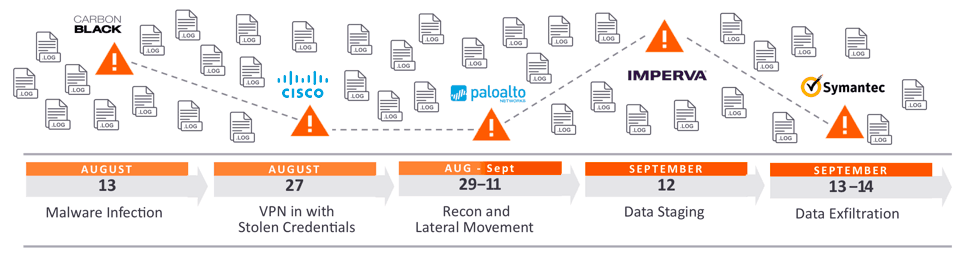
Pergerakan Lateral ialah teknik yang digunakan oleh penggodam selepas mendapat akses awal kepada mesin atau rangkaian. Penggodam menggunakan strategi ini untuk bergerak lebih jauh ke dalam rangkaian untuk mencari data sensitif dan aset bernilai tinggi yang lain. Selepas menembusi rangkaian, penyerang mengekalkan akses berterusan dengan bergerak melalui persekitaran yang dikompromi secara lateral dan mendapatkan keistimewaan yang lebih tinggi menggunakan pelbagai alatan. Keistimewaan dalam hal ini ialah keistimewaan akaun pentadbir yang sering diberikan kepada ketua kakitangan jabatan IT, pembangun, eksekutif, dsb.
Penggodam bergerak secara mendatar dalam sistem untuk mengelakkan pengesanan dan kekal berhubung dengan rangkaian tersebut. Selalunya, penggodam telah mengeksploitasi mesin atau rangkaian selama berminggu-minggu atau berbulan-bulan sebelum pelanggaran data dikesan buat kali pertama. Penggodam boleh mendapat akses awal kepada sistem daripada serangan siber biasa seperti Phishing , Kejuruteraan Sosial , Virus atau Perisian Hasad yang lain . Cara peralihan penggodam melalui sistem adalah dengan menyamar sebagai pengguna yang dibenarkan, bergerak melalui berbilang sistem dalam rangkaian sehingga matlamat mereka tercapai. Mencapai objektif tersebut melibatkan pengumpulan maklumat pada rangkaian, sistem dan akaun, mendapatkan kelayakan, meningkatkan keistimewaan, memasang pintu belakang untuk akses masa hadapan dan akhirnya mendapatkan akses kepada data sasaran.
Sumber: CrowdStrike, ExaBeam
Bacaan Tambahan: Membina Firewall Manusia
Istilah Berkaitan: Peninjauan, Pancingan Data , Ransomware
Pergerakan sisi semasa sebarang pelanggaran data menjadikan pemulihan lebih sukar. Sering kali, sukar untuk mencari mesin asal yang pertama kali dilanggar. Mengalih keluar dan membina semula ia adalah langkah biasa, namun dengan pergerakan sisi, penggodam telah menjejaskan hos lain pada rangkaian anda dan meninggalkan mesin pelanggaran asal. Ini bermakna percubaan anda untuk membendung pelanggaran boleh terjejas dengan teruk. Rangkaian pemantauan untuk pelanggaran sisi adalah titik lemah bagi kebanyakan rangkaian kecil yang meninggalkan pengesanan dan pencegahan kepada sistem keselamatan titik akhir. Perkara penting ialah sentiasa ada sesuatu yang anda atau perniagaan anda boleh lakukan untuk meningkatkan program keselamatan siber anda dan menghalang serangan ini daripada berjaya. CyberHoot mengesyorkan tindakan berikut untuk membantu menghalang anda atau perniagaan anda daripada menjadi mangsa serangan melalui pergerakan sisi:
Menggunakan dua daripada tiga faktor pengenalpastian (sesuatu yang anda ada, miliki atau tahu) adalah cara terbaik untuk melindungi akaun penting anda. Penggodam bergantung pada pekerja anda untuk menggunakan semula kata laluan mereka. Sebaik sahaja mereka melihat perkhidmatan dalam talian dilindungi oleh 2FA, mereka beralih kepada sasaran yang lebih mudah (dalam kebanyakan kes) kerana mereka tahu mereka mungkin tidak dapat menembusi perlindungan sedemikian dengan mudah. Penggodaman besar-besaran rangkaian Hotel Marriott baru-baru ini sebahagiannya disebabkan oleh pengesahan dua faktor yang tidak mencukupi.
Pengurus kata laluan menyegerakkan semua data akaun antara peranti (telefon pintar, komputer riba dan tablet) secara automatik. Plugin pelayar web memantau aktiviti anda dan meminta anda menyimpan kelayakan anda setiap kali anda mengesahkan ke laman web baharu. Nama pengguna dan kata laluan anda untuk Domain (atau URL seperti gmail.com) disimpan dalam peti besi kata laluan yang disulitkan . Pengurusan dan keperluan kata laluan harus dipaksa melalui dasar tadbir urus yang ditetapkan oleh perniagaan.
Pengguna mesti dikategorikan dengan tepat dan mempunyai akses hanya kepada sistem, aplikasi atau rangkaian yang diperlukan oleh tugas mereka untuk diakses. Contohnya, dalam rangkaian korporat, hanya kakitangan IT harus mengurus peranti seperti desktop dan buku nota. Kakitangan IT tidak seharusnya memberikan keistimewaan pentadbir pengguna standard.
Alat keselamatan titik akhir membolehkan kakitangan IT memerhatikan semua titik akhir dalam talian dan luar talian. Ini mengumpul dan menyimpan data tentang peristiwa titik akhir yang penting dan memetakan data tersebut terhadap suapan risikan keselamatan yang boleh diambil tindakan dan taktik, teknik dan prosedur (TTP) yang diketahui. Dalam erti kata lain, penyelesaian ini membolehkan profesional IT memantau trend dan tingkah laku serangan untuk membantu mereka menentukan di mana mereka harus meletakkan sumber mereka.
Apabila semuanya gagal dan pelanggaran bencana berlaku, insurans siber anda sedia membantu anda pulih dengan cepat dan berkesan dengan menyediakan sumber yang diperlukan untuk pulih. CyberHoot menerbitkan siri dua bahagian tentang apa yang dilindungi oleh Insurans Siber dan beberapa cabaran yang berkaitan dengannya.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Blog minggu ini mempunyai...
Maklumat Lanjut
Sekali-sekala, perisian hasad datang dengan helah yang cukup bijak untuk membuat penyelidik keselamatan berhenti seketika dan...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

