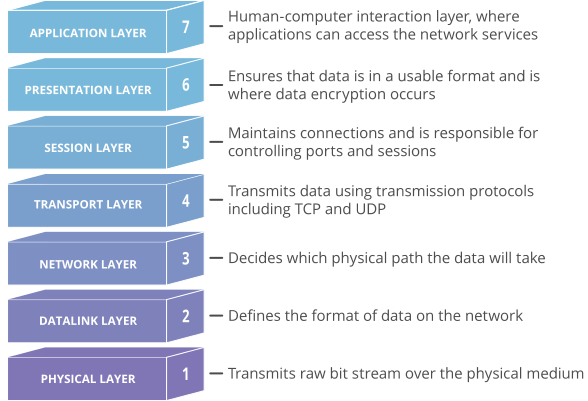
Model Saling Sambung Sistem Terbuka (OSI) ialah model konseptual yang dicipta oleh Pertubuhan Piawaian Antarabangsa yang membolehkan pelbagai sistem komunikasi berkomunikasi menggunakan protokol piawai. Secara ringkasnya, OSI menyediakan piawai untuk sistem komputer yang berbeza agar dapat berkomunikasi antara satu sama lain. Model OSI boleh dilihat sebagai bahasa universal untuk rangkaian komputer. Ia berdasarkan konsep membahagikan sistem komunikasi kepada tujuh lapisan berbeza, setiap satu disusun di atas lapisan terakhir.
Setiap lapisan Model OSI mengendalikan tugas tertentu dan berkomunikasi dengan lapisan di atas dan di bawahnya sendiri. Model OSI direka bentuk untuk menjadi teguh, membetulkan ralat dan cekap. Walau bagaimanapun, kadangkala penggodam cuba memutuskan komunikasi individu pada pelbagai lapisan Model OSI. Selalunya mereka mencuba ini dengan serangan DDoS yang menyasarkan lapisan tertentu sambungan rangkaian; serangan lapisan aplikasi menyasarkan lapisan 7 dan serangan lapisan protokol menyasarkan lapisan 3 dan 4.
Lapisan terendah Model OSI secara elektrik atau optik menghantar bit data tidak berstruktur mentah merentasi rangkaian daripada lapisan fizikal peranti penghantar ke lapisan fizikal peranti penerima. Ia boleh termasuk spesifikasi seperti voltan, susun atur pin, kabel dan frekuensi radio. Pada lapisan fizikal, seseorang boleh mencari sumber 'fizikal' seperti hab rangkaian, kabel, pengulang, penyesuai rangkaian atau modem.
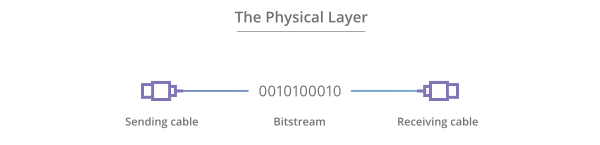
Pada lapisan pautan data, nod yang disambungkan secara langsung digunakan untuk melakukan pemindahan data nod-ke-nod di mana data dibungkus ke dalam bingkai melalui alamat MAC. Lapisan pautan data juga membetulkan ralat yang mungkin berlaku pada lapisan fizikal.
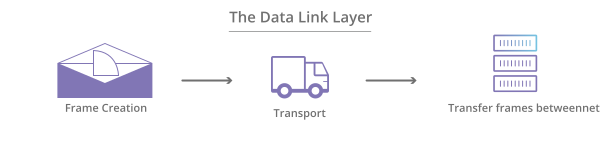
Lapisan rangkaian bertanggungjawab untuk menerima bingkai daripada lapisan pautan data dan menghantarnya ke destinasi yang dimaksudkan berdasarkan alamat IP yang terkandung di dalam bingkai. Lapisan ini mencari destinasi dengan menggunakan alamat logik, seperti IP (protokol internet). Pada lapisan ini, penghala ialah komponen penting yang digunakan untuk mengarahkan maklumat ke mana ia perlu pergi antara rangkaian.
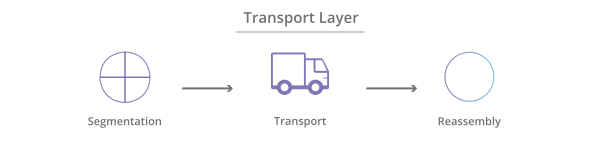
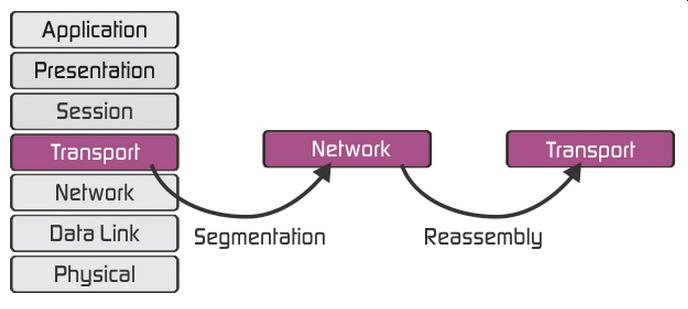
Lapisan pengangkutan mengurus penghantaran dan pemeriksaan ralat paket data . Ia mengawal saiz, penjujukan dan akhirnya pemindahan data antara sistem dan hos. Salah satu contoh lapisan pengangkutan yang paling biasa ialah TCP atau Protokol Kawalan Penghantaran. Segmentasi paket berlaku pada lapisan pengangkutan untuk memastikan penghantaran paket yang cekap, tidak terlalu besar (berkapasiti berlebihan) atau terlalu kecil (tidak cekap).
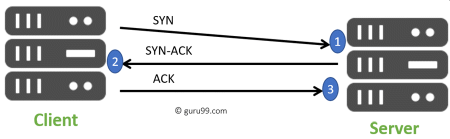
Lapisan sesi mengawal perbualan antara komputer yang berbeza. Sesi atau sambungan antara mesin disediakan, diurus dan ditamatkan pada lapisan 5. Perkhidmatan lapisan sesi juga termasuk pengesahan dan penyambungan semula.
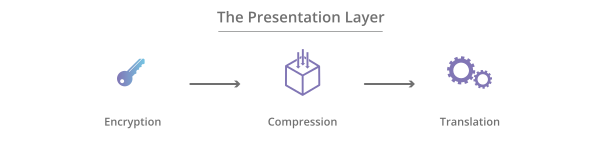
Lapisan pembentangan memformat atau menterjemah data untuk lapisan aplikasi berdasarkan sintaks atau semantik yang diterima oleh aplikasi. Oleh sebab itu, ia kadang-kadang juga dipanggil lapisan sintaks. Lapisan ini juga boleh mengendalikan penyulitan dan penyahsulitan yang diperlukan oleh lapisan aplikasi.
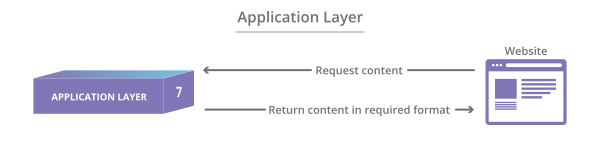
Pada lapisan ini, kedua-dua pengguna akhir dan lapisan aplikasi berinteraksi secara langsung dengan aplikasi perisian. Lapisan ini melihat perkhidmatan rangkaian yang disediakan kepada aplikasi pengguna akhir seperti pelayar web atau Office 365. Lapisan aplikasi mengenal pasti rakan kongsi komunikasi, ketersediaan sumber dan menyegerakkan komunikasi.
Adalah penting untuk kakitangan MSP atau IT anda mengetahui apa itu Model OSI dan cara ia mengendalikan maklumat. Dari segi keselamatan, dalam lapisan tertentu seperti Lapisan 2 dan Lapisan 3, langkah keselamatan tambahan boleh dilaksanakan, termasuk VLAN atau PVLAN . Walau bagaimanapun, Model OSI bertujuan untuk membimbing vendor dan pembangun teknologi supaya produk komunikasi digital dan program perisian yang mereka cipta dapat beroperasi bersama. Model OSI menyediakan rangka kerja yang jelas yang menerangkan fungsi sistem rangkaian atau telekomunikasi yang sedang digunakan.
Cadangan Keselamatan Siber TambahanCadangan di bawah ini akan membantu anda dan perniagaan anda kekal selamat dengan pelbagai ancaman yang mungkin anda hadapi setiap hari. Semua cadangan yang disenaraikan di bawah boleh didapati dengan mengupah perkhidmatan pembangunan Program vCISO CyberHoot.
Semua cadangan ini terbina dalam produk CyberHoot atau Perkhidmatan vCISO CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Membaca tambahan:
Lindungi Perniagaan Anda dengan Tembok Api Manusia
Terma Berkaitan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.