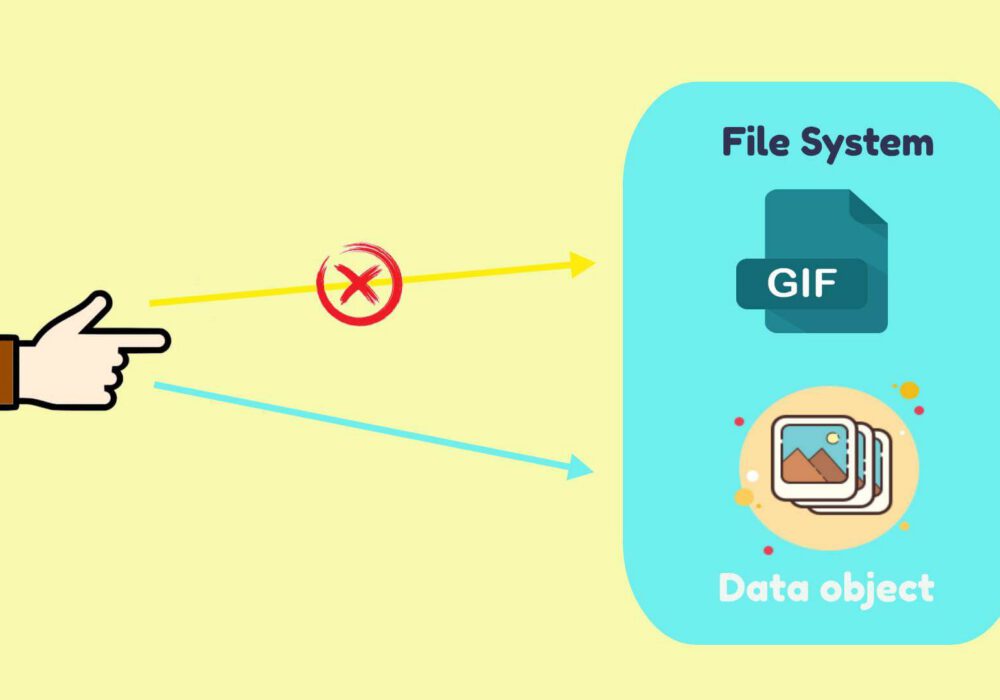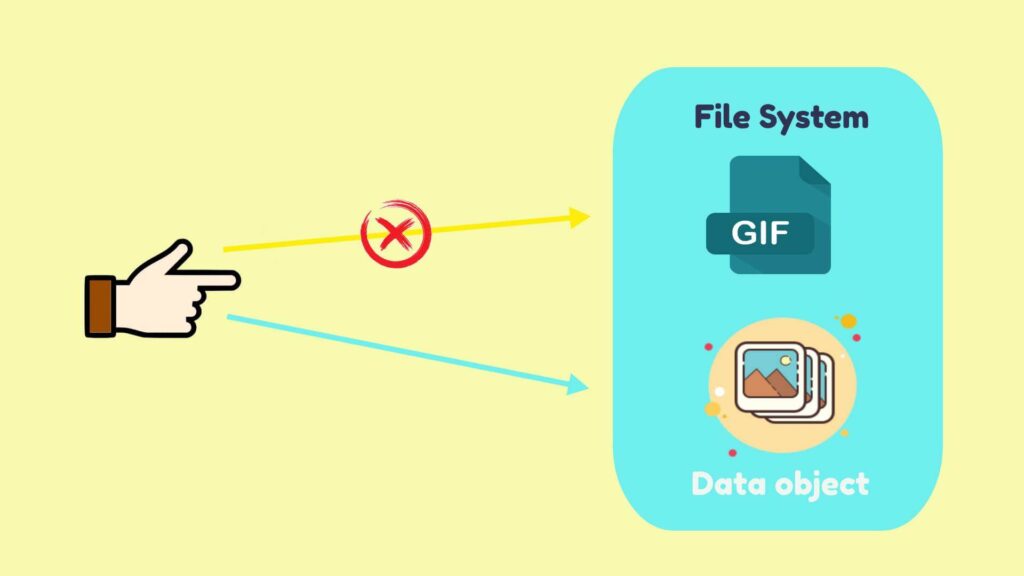
Pengenal Objek (OID) ialah nama bentuk panjang yang khusus untuk sebarang jenis objek atau entiti. Dalam pengkomputeran, OID muncul sebagai sekumpulan aksara yang membolehkan pelayan atau pengguna akhir mengambil objek tanpa perlu mengetahui lokasi fizikal data tersebut.
Pendekatan ini berguna untuk mengautomasikan dan memperkemas storan data dalam persekitaran pengkomputeran awan. Di Internet, OID berbentuk Universal Unique Identifier (UUID), nombor 128-bit yang digunakan untuk mengenal pasti objek atau entiti secara unik. Dalam pangkalan data, OID ialah satu set integer yang secara unik mengenal pasti setiap Baris (atau rekod) dalam jadual.
OID biasanya dalam urutan nombor yang dipisahkan oleh noktah, seperti "1.23.456.7.89". Secara teknikal, mesti ada sekurang-kurangnya dua nombor. Nombor pertama mestilah sifar, satu atau dua, dan jika nombor pertama sifar atau satu, maka nombor kedua mestilah antara sifar dan tiga puluh sembilan, termasuk.
SNMP , Sijil X509 , DHCP dan banyak lagi protokol komunikasi komputer lain menggunakan OID untuk menamakan objek atau entiti dengan kegigihan untuk tujuan pencarian dan pengenalpastian yang lebih mudah.
Sebilangan besar syarikat tidak perlu mengetahui apa itu OID atau cara ia berfungsi. Malah kakitangan IT anda hanya memerlukan idea asas tentang cara OID beroperasi sekiranya mereka ingin menyelesaikan masalah storan data dalam pengkomputeran awan (walaupun begitu, vendor akan menjadi pilihan yang lebih baik untuk sokongan dan penyelesaian masalah).
Mengetahui bahawa OID adalah pusat kepada begitu banyak protokol komunikasi mungkin membantu, namun, adalah jauh lebih penting bagi syarikat untuk mendapatkan keselamatan siber penting asas yang disenaraikan di bawah untuk melindungi diri mereka daripada kompromi atau pelanggaran.
Cadangan berikut akan membantu anda dan perniagaan anda kekal selamat daripada pelbagai ancaman yang mungkin anda hadapi setiap hari. Semua cadangan yang disenaraikan di bawah boleh didapati dengan mengupah perkhidmatan pembangunan Program vCISO CyberHoot.
Setiap cadangan ini, kecuali insurans siber, terbina dalam produk dan perkhidmatan Ketua Pegawai Keselamatan Maklumat maya CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Membaca tambahan:
Terma Berkaitan:
Pengecam Set Perkhidmatan (SSID)
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.