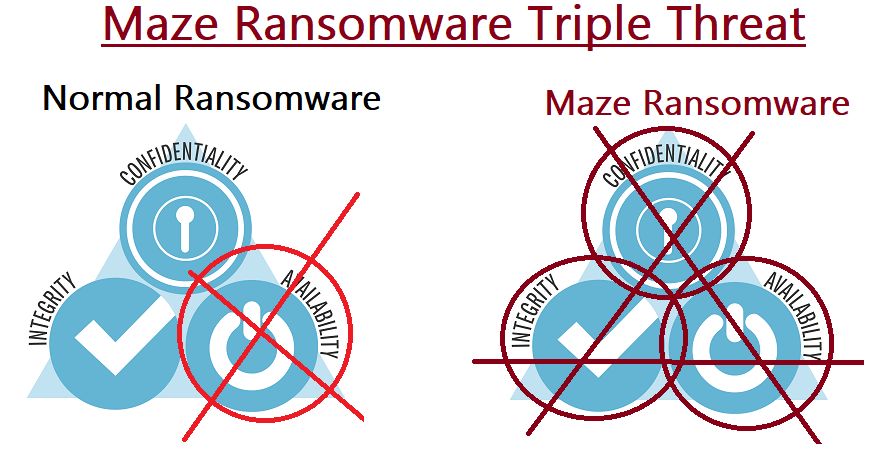
Ransomware telah berkembang popularitinya sebagai alat yang digunakan oleh kumpulan penggodam untuk menyerang mana-mana dan semua syarikat seperti yang dibuktikan oleh kompromi Cognizant dan beberapa pelanggannya baru-baru ini oleh strain ransomware MAZE. Pada pandangan pertama, seseorang mungkin menganggap peristiwa ini sebagai satu lagi dalam rentetan serangan ransomware yang panjang terhadap perniagaan, entiti kerajaan dan badan bukan untung. Walau bagaimanapun, ia bukan sekadar serangan ransomware yang lain. Maze mewakili ancaman berganda kepada keselamatan data anda. Penggodam ini mempunyai akses kepada data anda dan boleh mengubahnya (merosakkan Integritinya ) . Yang penting, bagi syarikat yang enggan membayar tebusan mereka, MAZE mengeksport data mereka dan melepaskannya ke Internet yang membahayakan kerahsiaan data anda . CyberHoot meramalkan ini akan memaksa lebih banyak syarikat membayar tebusan mereka walaupun dapat memulihkan data mereka daripada sandaran.
Ransomware secara tradisinya menyasarkan ketersediaan data dengan menyulitkannya dan menjual kunci penyahsulitan kembali kepada anda untuk mendapatkan wang tebusan bitcoin . Syarikat yang mempunyai poket yang besar, tetapi sandaran yang lemah, boleh menjangkakan untuk membayar puluhan hingga ratusan ribu dolar untuk mendapatkan " kunci penyahsulitan " mereka. Bentuk serangan ransomware tradisional ini telah sangat berjaya untuk penggodam. Berikut ialah statistik 2019 mengenai pembayaran ransomware menurut Heimdal Security :
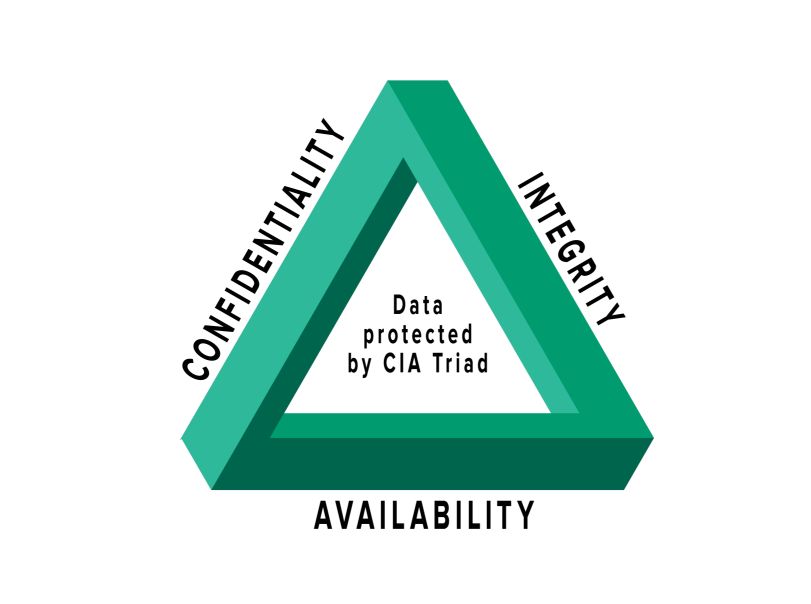
Maze ransomware meletakkan ketiga-tiga prinsip perlindungan data (Ketersediaan, Kerahsiaan dan Integriti) pada risiko. Ketersediaan berisiko kerana data anda disulitkan dan anda tidak mempunyai kunci. Strategi sandaran yang kukuh membantu kebanyakan syarikat bangkit daripada serangan perisian tebusan dalam beberapa hari jika tidak beberapa jam. Walau bagaimanapun, MAZE dan pengarangnya telah mengiktiraf perkara ini dan oleh itu mereka menyasarkan kerahsiaan data sekarang dengan mengeksport data anda dan mengeluarkannya dalam talian kepada umum jika anda tidak membayar tepat pada masanya.
MAZE mengeksport data anda ke Internet membolehkan penggodam mengeluarkannya kepada umum. Bukan itu sahaja, mereka boleh bermain-main dengan data sehingga Integriti data juga dilanggar. Bolehkah kami mengetahui dengan pasti data yang diterbitkan dalam talian adalah betul dan benar?
MAZE mewakili ancaman tiga kali ganda kepada data syarikat. Data sulit boleh didedahkan kepada umum. Ia boleh diubah dan merosakkan integriti. Tanpa sandaran yang kukuh, anda boleh kehilangan data anda ( ketersediaan ).
Ya. PKS sememangnya perlu bimbang tentang ransomware MAZE. Penggodam biasanya cuba mencari jalan paling mudah untuk menjejaskan syarikat sasaran. Jika mereka dapat menemui VPN yang tidak disediakan untuk pengesahan dua faktor , mereka akan mengeksploitasinya dengan mencari kata laluan pekerja di web gelap dan hanya log masuk dan menanam ransomware MAZE dalam persekitaran anda. Jika itu tidak mungkin, mereka akan menghantar serangan pancingan data yang sangat menarik . Lihat artikel CyberHoot yang memperincikan serangan pancingan data COVID-19 yang kejam di sini.
Amalan terbaik keselamatan siber standard, seperti yang digariskan di bawah, akan membantu anda mengurangkan risiko anda kepada MAZE dan banyak ancaman dalam talian yang lain. Ambil tindakan sekarang sebelum terlambat dan anda akan terjejas.
Jika anda memiliki perniagaan, anda perlu melakukan perkara berikut:
Semua cadangan ini terbina dalam CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menginsuranskan dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami.
Bacaan Berkaitan: Bandar Alabama Membayar Tebusan $300,000 kepada Penggodam
https://youtube.com/watch?v=MTed3ffpmNY
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat Lanjut
Kebanyakan ujian pancingan data berbohong kepada pekerja anda. Yang ini memberi salam dahulu! HootPhish memberitahu orang ramai terlebih dahulu: ini...
Maklumat Lanjut
Keterukan: KRITIKAL (CVSS 9.2) | Dikeluarkan: 22 Oktober 2026 Pada 21 Oktober, dua kelemahan kritikal dalam PHP,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

