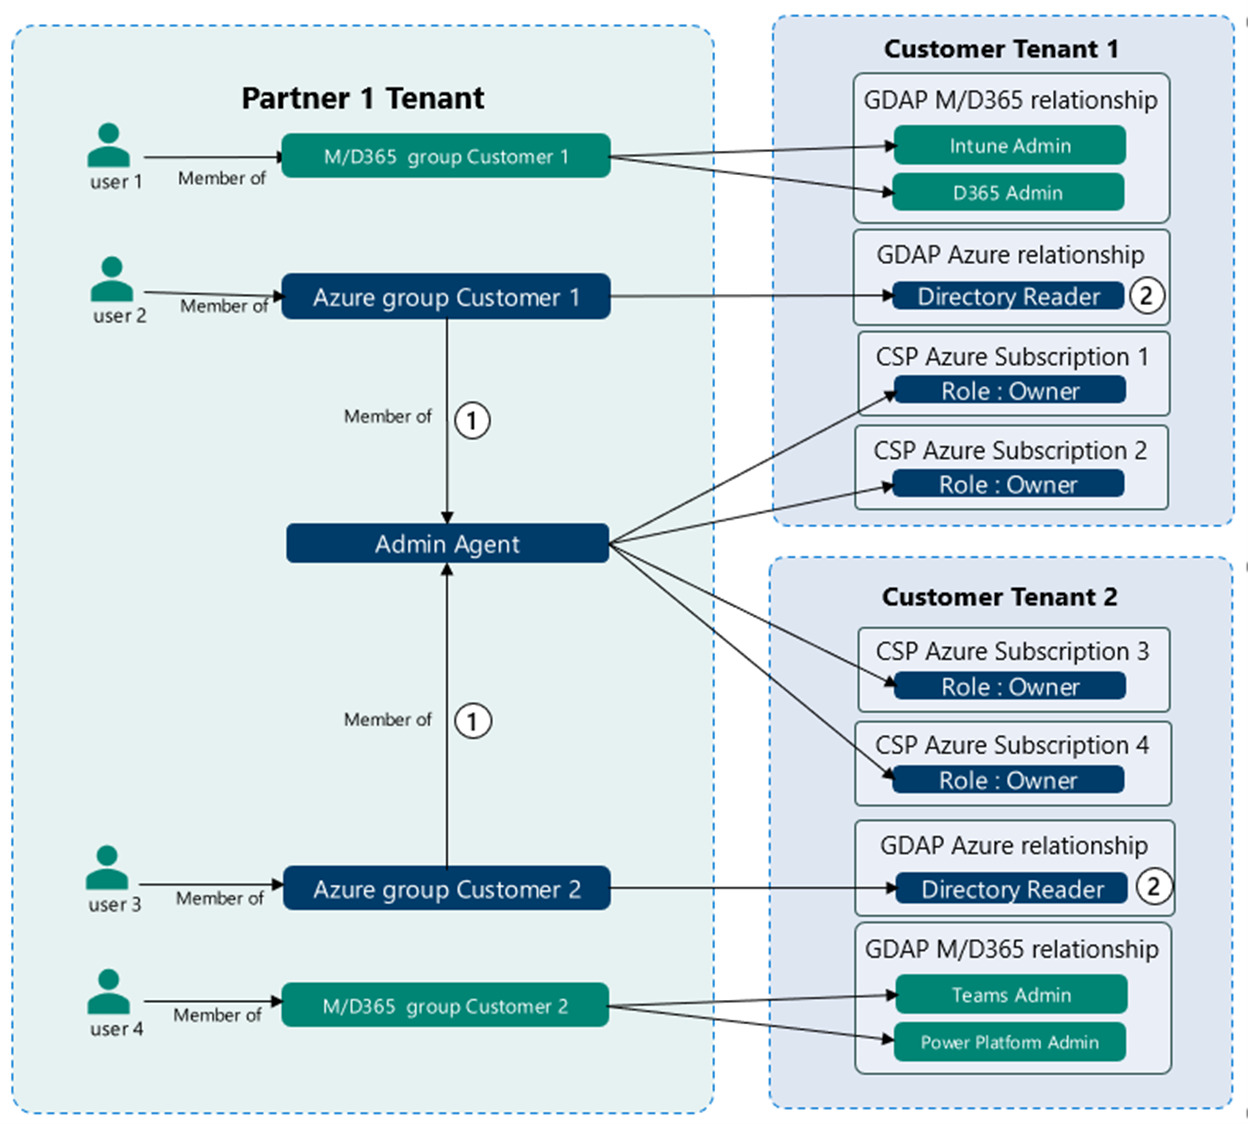
Keistimewaan Pentadbir Delegasi Granular (GDAP) Microsoft ialah cara untuk memberikan kebenaran pentadbiran khusus kepada individu atau kumpulan dalam sesebuah organisasi melalui Microsoft Azure. Pendekatan ini membolehkan tahap kawalan yang lebih halus ke atas tindakan yang boleh diambil oleh kakitangan yang berbeza. Ia mengurangkan risiko perubahan yang tidak diingini, tidak dibenarkan atau tidak dikenal pasti sambil mengurangkan risiko kelayakan kepada syarikat yang disokong oleh Penyedia Perkhidmatan Terurus (MSP).
GDAP membenarkan pentadbir diperuntukkan kebenaran untuk tugas atau kawasan tertentu, seperti mengurus akaun pengguna, mengkonfigurasi tetapan rangkaian atau mengakses data sensitif. Ini memberikan Pentadbir keperluan yang sah untuk keistimewaan tertentu untuk mendapat akses kepada mereka, tanpa perlu memberikan keistimewaan pentadbiran penuh (kunci kepada kerajaan). Dalam SMB dan terutamanya dalam persekitaran MSP, ini penting untuk meminimumkan risiko pelanggaran data dan insiden keselamatan lain daripada pengurusan keistimewaan yang lemah.
Bukti kelayakan yang dikongsi adalah risiko keselamatan yang kritikal kepada mana-mana organisasi. Sebelum GDAP, banyak perniagaan akan berkongsi akaun pentadbir domain lalai dengan semua jurutera. Ini membawa kepada risiko yang tidak perlu daripada perubahan kritikal yang tidak dikenal pasti yang tidak dapat dijejaki kembali kepada pentadbir tunggal. Ia juga membawa kepada pendedahan apabila pekerja meninggalkan syarikat kerana menukar kata laluan pada akaun ini sering dilangkau.
Bagi MSP, ia kadangkala lebih teruk. Dalam MSP yang mementingkan keselamatan, setiap syarikat menikmati akaun pentadbir domain lalainya sendiri. Namun, kadangkala kata laluan tersebut boleh diramal jika unik di kalangan syarikat. MSP yang paling teruk mungkin menggunakan kata laluan pentadbir domain yang sama pada semua akaun pelanggan. Satu pelanggaran mudah dalam satu akaun boleh domino ke dalam beberapa akaun lain. Ia merupakan satu cabaran dan dan memakan masa untuk ditangani di seluruh industri IT selama 2+ dekad.
GDAP meningkatkan kesederhanaan, sokongan dan akauntabiliti untuk mentadbir sistem teknologi maklumat, pelayan dan rangkaian. Ia harus diterima pakai oleh semua organisasi IT.
Mempunyai kawalan halus ke atas keistimewaan pentadbiran kritikal adalah faedah yang sangat besar. Menyediakan kelayakan untuk melaksanakan perkhidmatan khusus kepada jurutera tanpa memberikan kata laluan induk untuk mengawal segala-galanya (akaun Break Glass), meningkatkan keselamatan secara serius.
GDAP masih boleh disediakan dengan buruk, jadi pastikan anda bertanya kepada MSP anda tentang proses dan dasar mereka mengenai penggunaannya. Bekerjasama untuk menentukan jumlah risiko yang boleh diterima untuk organisasi anda. Anda akan sangat gembira anda melakukan kerja itu terlebih dahulu, kerana faedahnya akan bertahan lama dan lama.
Sumber:
Microsoft: Pengenalan kepada keistimewaan pentadbir yang diwakilkan secara terperinci (GDAP)
T-Minus365: Video YouTube.
Membaca tambahan:
Microsoft: Soalan Lazim GDAP
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.