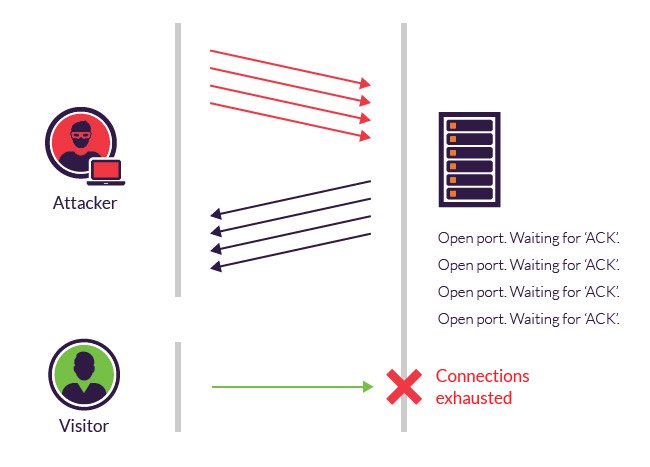
Banjir ialah serangan Penafian Perkhidmatan (DoS) yang direka untuk menyebabkan rangkaian atau perkhidmatan lain tergendala disebabkan oleh jumlah trafik yang besar, oleh itu istilah "banjir". Serangan banjir ini berlaku apabila rangkaian menjadi terlalu banyak dengan maklumat, juga dikenali sebagai paket, memulakan permintaan sambungan yang tidak lengkap sehingga ia tidak lagi dapat memproses permintaan sambungan sebenar. Apabila penyerang membanjiri sistem dengan permintaan ini yang tidak dapat diselesaikan, ia akan mengisi penimbal memori rangkaian. Apabila penimbal memori penuh dengan data, tiada sambungan lain boleh dibuat ke rangkaian; menyebabkan Penafian Perkhidmatan.
Sumber: Webopedia
Istilah Berkaitan: Penafian Perkhidmatan (DoS) , Penafian Perkhidmatan Teragih (DDoS)
Serangan Penafian Perkhidmatan mungkin menimbulkan potensi ancaman terhadap syarikat perjudian atau perusahaan sederhana hingga besar lain seperti bank dan kontraktor pertahanan. Serangan DoS jarang digunakan terhadap SMB melainkan ia mengganggu kumpulan penggodam. Dalam kes lain, satu kumpulan menggodam terhadap kumpulan yang lain. Kami tidak mengatakan ia tidak akan berlaku, tetapi kos perlindungan adalah sangat besar dalam banyak kes, nasihat kepada SMB adalah untuk mengetahui perkara itu, dan mewujudkan hubungan dengan vendor perlindungan DDoS tanpa membayar perlindungan. Vendor perlindungan DDoS termasuk: Arbor Networks, AT&T, Verizon dan Akamai. Perusahaan pertengahan hingga besar harus mempunyai kontrak untuk melindungi diri mereka dalam beberapa saat apabila terkena serangan DDOS. SMB tidak sepatutnya.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.