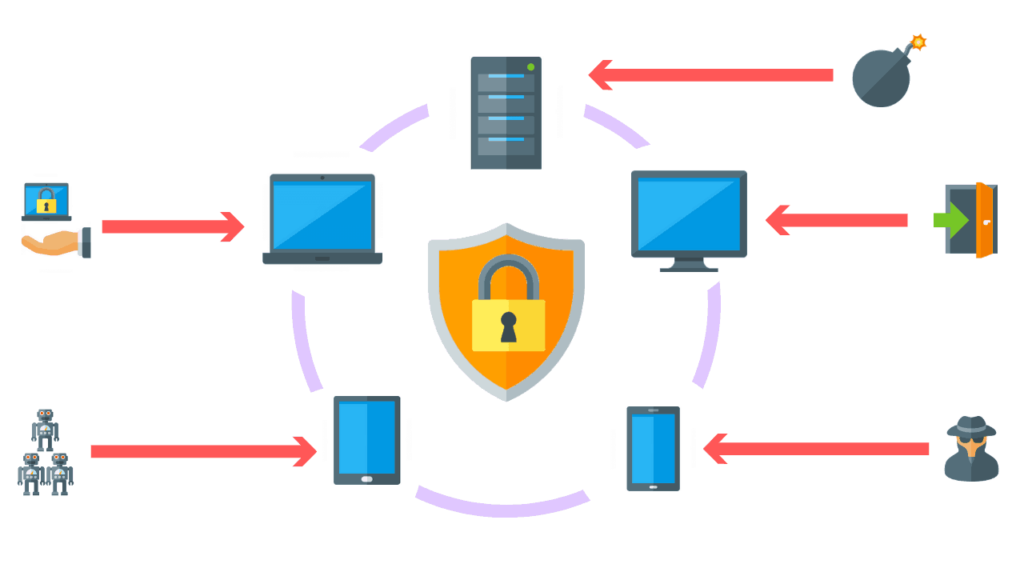
Pengesanan dan Tindak Balas Titik Akhir (EDR), juga dirujuk sebagai Pengesanan dan Tindak Balas Ancaman Titik Akhir (EDTR), ialah penyelesaian keselamatan titik akhir yang sentiasa memantau peranti pengguna akhir untuk mengesan dan bertindak balas terhadap ancaman siber seperti ransomware dan perisian hasad.
Penyelesaian keselamatan EDR merekodkan aktiviti dan peristiwa yang berlaku pada titik akhir dan beban kerja mereka, memberikan pasukan keselamatan keterlihatan yang mereka perlukan untuk mendedahkan insiden yang mungkin terlepas. Penyelesaian EDR perlu memberikan keterlihatan yang berterusan dan menyeluruh tentang perkara yang berlaku pada titik akhir dalam masa nyata.
Alat EDR harus menawarkan pengesanan ancaman, penyiasatan dan keupayaan tindak balas lanjutan; termasuk carian data insiden dan triage amaran penyiasatan, pengesahan aktiviti yang mencurigakan, pemburuan ancaman dan pengesanan dan pembendungan aktiviti berniat jahat.
Perkhidmatan EDR melangkaui sistem Antivirus tradisional yang tidak dipantau untuk menyediakan pengesanan hampir masa nyata kejadian kritikal dan dalam beberapa kes menghentikan serangan di landasannya. Dalam kes lain, perkhidmatan EDR membunyikan penggera dan mengautomasikan respons dengan akses jauh segera untuk mengawal mesin yang berpotensi bermusuhan dalam rangkaian anda. Sesetengah vendor yang disenaraikan di bawah, memantau untuk serangan perisian tebusan dan mencadangkan mereka boleh mengganggu atau menghalang peristiwa penyulitan daripada berlaku untuk bermula. Jika benar, ini akan menjadi satu langkah di atas dan di luar penyelesaian AV tradisional di pasaran kerana ia tidak selalu menghalang peristiwa perisian tebusan daripada berlaku. Beberapa vendor popular menawarkan keupayaan EDR sama ada sebagai produk kendiri atau sebagai sebahagian daripada pakej perkhidmatan:
Alat pengesanan dan tindak balas titik akhir membolehkan organisasi memantau titik akhir dan pelayan secara berterusan untuk mengesan tingkah laku yang berpotensi berniat jahat dan dalam beberapa kes menghalangnya daripada berlaku. Alat EDR yang berkesan boleh mengesan dan bertindak balas kepada peristiwa ini untuk mengurangkan kerosakan pada titik akhir dan rangkaian yang lebih luas.
Syor Keselamatan Siber Tambahan
Selain itu, cadangan di bawah akan membantu anda dan perniagaan anda kekal selamat dengan pelbagai ancaman yang mungkin anda hadapi setiap hari. Semua cadangan yang disenaraikan di bawah boleh didapati dengan mengupah perkhidmatan pembangunan Program vCISO CyberHoot.
Semua cadangan ini terbina dalam produk CyberHoot atau Perkhidmatan vCISO CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Membaca tambahan:
10 Produk Antivirus Terbaik yang Perlu Anda Pertimbangkan Untuk Perniagaan Anda
EDR, XDR dan MDR: Memahami Perbezaan Di Sebalik Akronim
Terma Berkaitan:
Pengurusan Acara dan Insiden Keselamatan (SEIM)
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.