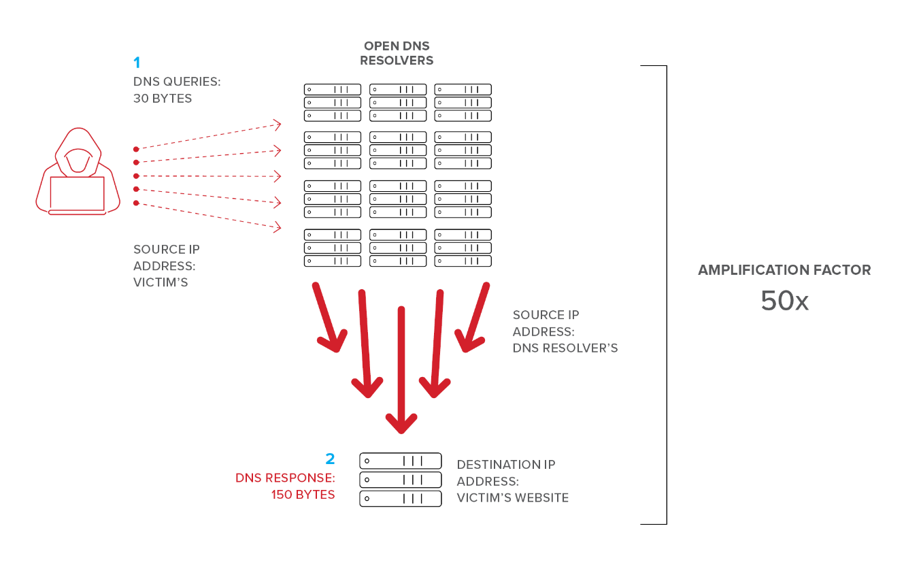
Serangan Pantulan DNS, juga dikenali sebagai Serangan Penguatan DNS, merupakan satu bentuk serangan Penafian Perkhidmatan Teragih (DDoS) . Dalam serangan ini, penggodam menggunakan pelayan DNS terbuka untuk menguatkan trafik serangan mereka sehingga 100 kali ganda trafik sumber asal yang melakukan serangan tersebut. Bentuk serangan DDOS ini boleh menukarkan 100 MB trafik permintaan DNS kepada 10 Gb trafik DDOS yang menyasarkan sumber dalam talian. Akhirnya, ini boleh menyebabkan gangguan perkhidmatan untuk pengguna sah sistem atau harta web yang disasarkan.
TCP memang memerlukan jabat tangan 3 arah. Ini menghalang kebanyakan serangan TCP palsu daripada berfungsi kerana tindanan TCP/IP boleh menghantar paket RST (set semula) dengan cekap kepada sebarang permintaan jabat tangan TCP masuk yang tidak dijangka. Walau bagaimanapun, DNS biasanya tidak menggunakan TCP untuk berkomunikasi disebabkan oleh overhed mewujudkan jabat tangan 3 hala. DNS menghargai kecekapan dan kelajuan di atas segala-galanya dan sebaliknya beralih kepada UDP (Paket Datagram Pengguna). Inilah sebabnya mengapa ia berfungsi dalam serangan amplifikasi DNS ini... kerana paket UDP tidak memerlukan jabat tangan 3 hala.
Dalam serangan refleksi, berbilang permintaan DNS palsu dihantar untuk membuka pelayan DNS di Internet menggunakan IP Sumber palsu mesin yang disasarkan. Pelayan DNS yang menerima dengan patuh menghantar data respons yang diminta kepada alamat pulangan IP sumber yang ditipu. Dalam serangan ini, penyerang membanjiri pelayan DNS dengan permintaan yang diubah ini, akhirnya melebihkan mesin yang disasarkan dengan begitu banyak paket UDP sehingga ia tidak lagi dapat bertindak balas kepada pertanyaan yang sah. Tetapi tidak selalu. Pengendalian UDP adalah cekap. Jadi ia memerlukan banyak sambungan palsu. Tetapi bagaimana jika kita boleh MENGUATKAN serangan dalam beberapa cara?
Di sinilah penggodam menjadi licik. Perubahan serangan refleksi daripada balasan 1 jawapan kecil daripada pelayan DNS kepada meminta seluruh fail ZONE untuk tapak DNS yang besar. Di sinilah permintaan dengan 30 bait data boleh diperkuatkan untuk memaksa pelayan DNS bertindak balas dengan 100 kali lebih banyak data dalam paket tindak balas.
Dalam serangan penguatan dan pantulan DNS, penggodam yang mengawal sebilangan kecil sistem rangkaian bot boleh menguatkan trafik serangan mereka 100 kali ganda untuk mewujudkan limpahan data yang dahsyat ke mesin sasaran dan menyebabkannya tidak dapat digunakan.
Tunggu. Ini mungkin pil yang sukar untuk ditelan. Dalam 25 tahun keselamatan siber, CyberHoot tidak menyaksikan banyak serangan DDOS ini terhadap SMB. Ia tidak disenaraikan dalam 20 serangan Teratas yang digariskan oleh Verizon dalam DBIR mereka. Hanya kerana ia mungkin tidak menjadikannya mungkin. Jika anda berada di bawah serangan DDOS seperti ini, maka anda perlu segera menghubungi vendor perlindungan DDOS daripada senarai di bawah dan melaksanakan salah satu penyelesaian atas permintaan mereka. Ia akan menjadi lebih mahal untuk membuat persediaan semasa kecemasan, tetapi jika anda tidak pernah diserang, anda tidak perlu membayar.
Imperva | NetScout | Akamai | CloudFlare | Radware
Istilah Berkaitan: Rangkaian Bot, Pengendali Bot dan Pakar Bot , Penafian Perkhidmatan Teragih (DDoS)
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

