Dasar Pengurusan Amaran Kerentanan (VAMP) diwujudkan dalam sesebuah organisasi untuk menetapkan peraturan yang konsisten bagi semakan, penilaian, aplikasi dan pengesahan kemas kini sistem bagi mengurangkan kerentanan dalam persekitaran seseorang dan risiko yang berkaitan dengannya. Proses ini menetapkan matlamat dan masa untuk menggunakan tampalan bagi menangani kerentanan kritikal dalam persekitaran anda. Amaran kerentanan yang berkenaan, yang ditemui melalui pemburuan ancaman, perkhidmatan amaran kerentanan dan penilaian keselamatan, memerlukan tindak balas yang sesuai, tepat pada masanya, boleh diulang dan didokumenkan untuk mencegah kerosakan pada sistem, muhibah dan akhirnya reputasi syarikat.
vCISO dan MSP sesebuah Perniagaan biasanya menyediakan pengawasan terhadap kelemahan dan isu kritikal melalui banyak sumber dalam talian termasuk senarai e-mel keselamatan siber, forum seperti CISA dan Microsoft , malah amaran agensi kerajaan ( FBI , NSTAC dan NSA ) disemak mengikut keperluan.
Makluman keselamatan mesti disemak dan diberikan kepada skala kritikal 3 mata, ditakrifkan di bawah dan berdasarkan klasifikasi yang ditetapkan dalam industri keselamatan siber. Peneraju keselamatan siber anda bertanggungjawab untuk meningkatkan, menyemak, mengesyorkan tindakan, dan kemudian menjejaki penyelesaian dan mitigasi setiap amaran kerentanan kritikal.
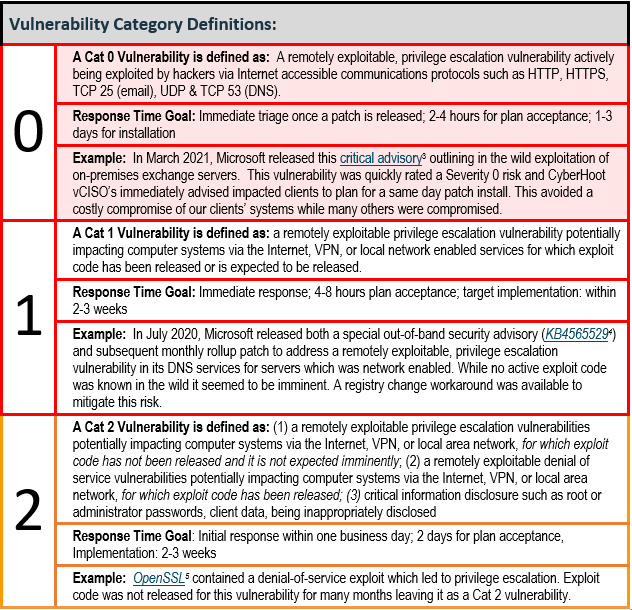
Setiap Perniagaan Kecil dan Sederhana (SMB) harus mempunyai dasar yang membimbing pengurusan dan mitigasi amaran kerentanan. Dasar ini menggariskan jangka masa yang diperlukan untuk semakan makluman kritikal serta jangka masa untuk melaksanakan pembetulan. Proses yang berulang dan konsisten untuk pengurusan amaran kerentanan ialah perbezaan antara program keselamatan siber yang teguh dan yang mungkin gagal.
Selain itu, CyberHoot mengesyorkan organisasi menerima pakai empat dasar dan satu proses tambahan (digariskan di bawah) untuk memberikan peluang terbesar untuk berjaya mempertahankan diri daripada serangan penggodaman dalam perniagaan anda. Secara kebetulan, CyberHoot mempunyai templat untuk semua dasar dan proses ini:
Terdapat tindakan lain yang perlu anda ambil untuk melindungi perniagaan anda daripada serangan dan bahaya lain termasuk:
Sumber:
Membaca tambahan:
Proses Pengurusan Makluman Kerentanan (VAMP) – Hari ke-15 NCAM
Terma Berkaitan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.