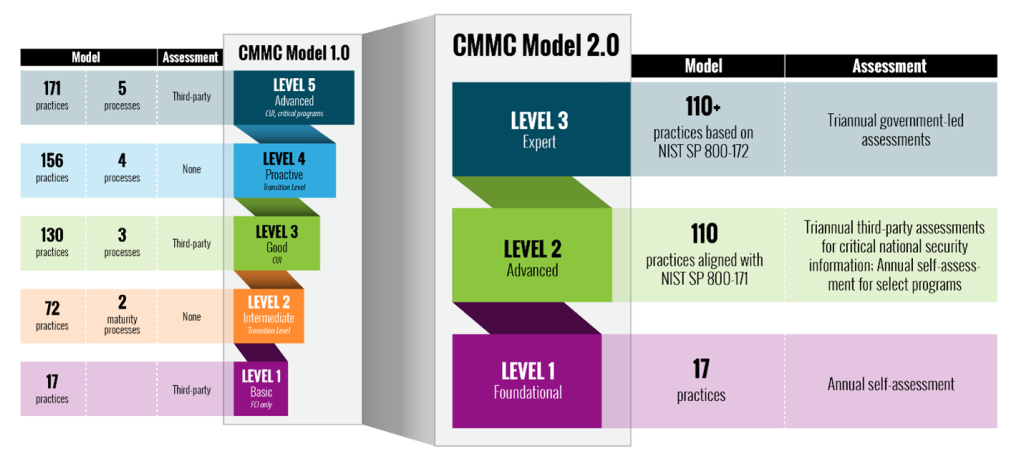
Pensijilan Model Kematangan Keselamatan Siber (CMMC) ialah sistem tahap pematuhan yang membantu kerajaan, khususnya Jabatan Pertahanan (DoD) , menentukan sama ada sesebuah organisasi mempunyai langkah keselamatan untuk berfungsi dengan selamat dengan Maklumat Terkawal Tidak Terkelas ( CUI ) atau data kritikal perniagaan yang lain. Syarikat yang berminat untuk bekerjasama dengan DoD perlu diberi penarafan CMMC dan mematuhi peraturan CMMC tertentu. CMMC bermula dengan memberikan tahap pensijilan, namun, seperti yang ditunjukkan di bawah, dengan CMMC 2.0 yang dikeluarkan pada Januari 2022, mereka memampatkan tahap tersebut kepada 3 tahap unik seperti yang digariskan di bawah.
Tahap 1 adalah apa yang sepatutnya telah dicapai oleh kebanyakan syarikat; ini termasuk sistem keselamatan asas, kebersihan kata laluan dan perisian perlindungan antivirus . Tahap 3 merangkumi kaedah proaktif untuk mengesan dan mengurangkan ancaman sebelum ia bermula, serta sistem dan proses yang sedia ada untuk mengaudit infrastruktur, mengenal pasti jurang dan memperbaikinya. Sistem Tahap 3 sentiasa dioptimumkan.
Pensijilan CMMC diperlukan oleh organisasi yang beroperasi dengan maklumat DoD. Jika organisasi beroperasi dengan CUI, ia mungkin hanya memerlukan pelepasan Tahap 2 atau lebih rendah. Jika organisasi beroperasi dengan maklumat terperingkat, ia mungkin memerlukan pelepasan Tahap 3.
Jika anda berminat untuk bekerja dengan kerajaan, organisasi anda mungkin memerlukan pematuhan CMMC. Keperluan pematuhan CMMC berbeza-beza bergantung pada kontrak, dengan banyak kontrak hanya memerlukan pematuhan Tahap 1 atau Tahap 2, tetapi sesetengah kontrak memerlukan Tahap 3.
Jika anda tidak bekerja dengan kerajaan, tetapi merancang untuk bekerja dalam industri Pertahanan pada masa hadapan, anda masih harus memulakan perjalanan CMMC anda. Ramai menganggarkan bahawa organisasi boleh mengambil masa 12 hingga 18 bulan untuk mencapai kesediaan Tahap 2 CMMC dan lebih lama untuk tahap 3.
Anda juga harus berurusan dengan perunding CMMC untuk membantu anda membuat persediaan. Terdapat banyak jalan yang boleh dilalui yang akan membawa kepada jalan buntu. Keputusan lain dalam pematuhan CMMC masih belum ditentukan - terutamanya siapa yang boleh membuktikan sendiri pematuhan Tahap 2 dan siapa yang akan dikehendaki untuk diperakui oleh organisasi pensijilan berlesen.
Prinsip asas pematuhan CMMC berkaitan dengan amalan terbaik keselamatan yang proaktif dan konsisten berdasarkan objektif kawalan NIST 800-171. Ini adalah kawalan yang kebanyakan organisasi harus ditumpukan pada pelaksanaan untuk program keselamatan siber pertahanan yang kukuh dan ketenangan fikiran yang lama.
Pengesyoran tambahan di bawah akan membantu organisasi anda berada di jalan yang betul ke arah pematuhan CMMC.
Syor Keselamatan Siber Tambahan
Selain itu, cadangan di bawah akan membantu anda dan perniagaan anda kekal selamat dengan pelbagai ancaman yang mungkin anda hadapi setiap hari. Semua cadangan yang disenaraikan di bawah boleh didapati dengan mengupah perkhidmatan pembangunan Program vCISO CyberHoot.
Semua cadangan ini terbina dalam produk CyberHoot atau Perkhidmatan vCISO CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Membaca tambahan:
Menjaga Pangkalan Industri Pertahanan
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

