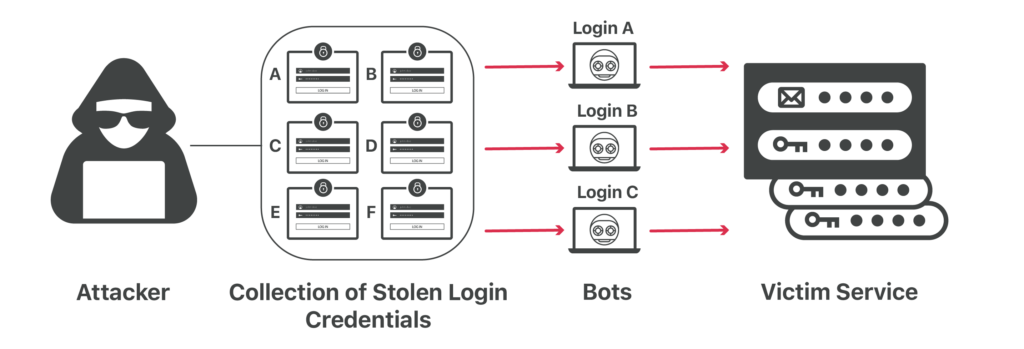
Pengisian Kredensial ialah suntikan autonomi kelayakan nama pengguna dan kata laluan yang dicuri dalam fungsi pengesahan web dengan harapan dapat memperoleh akses tanpa kebenaran ke akaun pengguna. Sebaik sahaja log masuk akaun berjaya, serangan akan mengambil alih akaun tersebut dengan cepat. Pada ketika ini, penggodam mungkin melakukan transaksi kewangan palsu, dalam kes akaun e-mel, mereka akan mengikis akaun yang dihantar dan folder item yang dipadam untuk setiap alamat e-mel terakhir yang tersedia untuk mereka. Mereka mungkin akan menyasarkan individu ini dengan serangan pancingan data baharu yang berpura-pura menjadi pihak yang dipercayai yang akaunnya telah digodam.
Penggodam biasanya mendapat kelayakan yang dicuri ini melalui pengguna yang mengklik pautan serangan pancingan data dan memasukkan maklumat akaun mereka pada log masuk laman web palsu. Secara alternatif, mereka boleh membeli pangkalan data nama pengguna dan kata laluan di web gelap. Akhir sekali, penggodam profesional akan menceroboh laman web popular dan mencuri pangkalan data kata laluan dengan harapan ia tidak disulitkan dengan betul dengan kata laluan yang telah diasinkan dan di-hash secara berulang.
Sumber: Wiki Keselamatan Rahsia
Bacaan Tambahan: Ancaman Pengisian Kredensial yang Berkembang
Istilah Berkaitan: Phishing , Spear-Phishing , Trojan Horse
Pengisian kelayakan adalah satu lagi serangan siber yang boleh dikurangkan melalui pendidikan dan kesedaran keselamatan siber yang betul. Mendidik pekerja dan menggunakan ujian pancingan data baharu CyberHoot boleh mengurangkan kemungkinan berlaku pelanggaran keselamatan akibat pengguna memasukkan bukti kelayakan pada tapak berniat jahat. Cara terbaik untuk mempertahankan diri daripada jenis serangan ini ialah melalui kebersihan kata laluan yang betul dan melatih pekerja/kakitangan tentang bahaya pancingan data. Kebersihan kata laluan yang betul boleh dipermudahkan dalam langkah berikut:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.