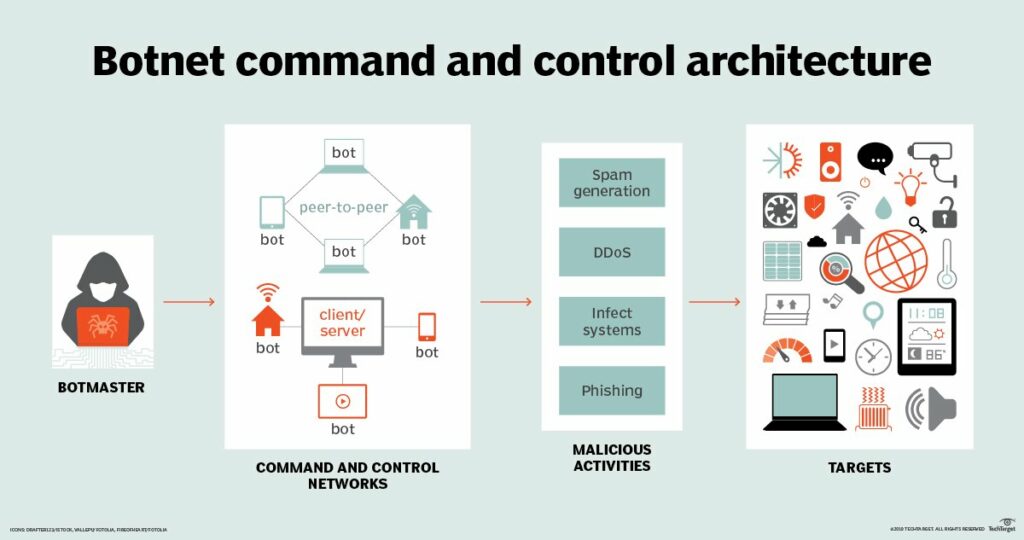
Pelayan Perintah dan Kawalan (C&C) ialah komputer yang dikawal dari jauh oleh penjenayah siber yang digunakan sebagai pusat arahan untuk menghantar arahan kepada sistem yang telah dijangkiti perisian hasad dan biasanya sebahagian daripada rangkaian Bot yang besar . Sistem yang menjalankan perisian hasad yang berkomunikasi dengan pelayan C&C berasaskan Internet boleh mengeluarkan data penting daripada organisasi anda seperti apabila virus Emotet menangkap kata laluan pengguna dan menghantarnya ke pelayan C&C dalam talian. Ia juga boleh menyebabkan lebih banyak kerosakan.
Perisian hasad lain yang digunakan dalam komunikasi C&C adalah melakukan perkara seperti Crypto-mining (atau dikenali sebagai Crytojacking ), menyertai serangan Denial of Service, atau hanya berdiam diri menunggu penggodam yang memiliki rangkaian Bot memerlukan sesuatu dilakukan dan mengeluarkan arahan kepada mereka untuk bangun dan melaksanakan beberapa tugas,
Mewujudkan komunikasi C&C biasanya merupakan langkah penting bagi penyerang yang membolehkan mereka bergerak secara sisi dalam rangkaian atau organisasi. Ini kerana perisian hasad boleh menerima arahan baharu dan perisian hasad baharu untuk mengimbas rangkaian tempatan bagi mendapatkan sistem berisiko tambahan untuk dikompromi.
Istilah Berkaitan: Botnet, CryptoJacking atau Crypto-Mining
Bacaan Berkaitan: Apakah Maksud Penyulitan DNS untuk Pemburu Ancaman Perusahaan
Sumber: TrendMicro
Hentikan perisian hasad ini daripada memasuki rangkaian anda dengan mendidik kakitangan anda tentang sumber jangkitan yang biasa. Bot dan Botnet ini adalah perisian hasad yang menyusup masuk ke syarikat anda melalui serangan pancingan data, serta akses jauh yang disahkan lemah (akses jauh yang tidak menggunakan pengesahan dua faktor ). Untuk melindungi daripada Bot dan Botnet, pemilik PKS harus sentiasa memastikan mereka melakukan perkara berikut:
Langkah, amalan dan alatan ini meningkatkan keselamatan dan produktiviti keseluruhan anda.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.