Kompromi E-mel Perniagaan (BEC)

25hb Mei 2021 | Cybrary Kompromi E-mel Perniagaan (BEC)

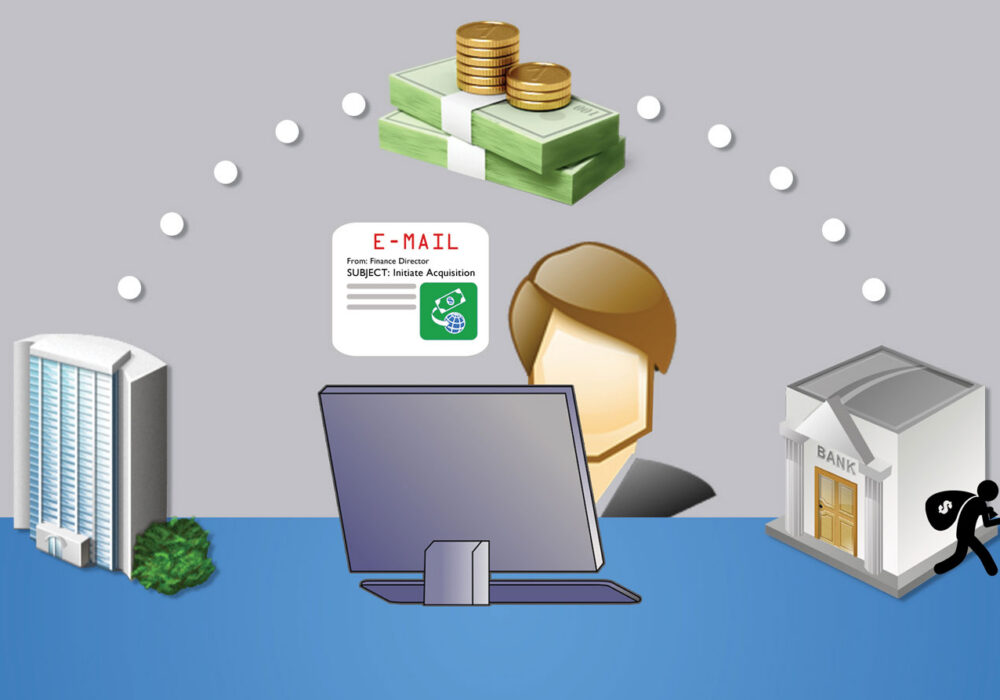
Kompromi E-mel Perniagaan (BEC) berlaku apabila akaun e-mel, selalunya di jabatan kewangan syarikat, dipecah masuk dan dikawal oleh penggodam. Ini sering dilakukan melalui serangan pancingan data yang membawa kepada kecurian kelayakan seperti yang digariskan dalam artikel CyberHoot bertajuk ' Serangan Domino' . Kelayakan dicuri apabila mangsa mengklik pautan e-mel pancingan data palsu atau membuka invois palsu. Melakukannya membawa mangsa ke laman web yang berniat jahat tetapi boleh dipercayai yang serupa dengan laman web vendor sebenar, yang mendorong pengguna untuk memasukkan e-mel dan kata laluan mereka. Serangan BEC selalunya datang daripada seseorang yang sudah dikenali oleh CFO anda, bermakna alamat e-mel penghantar sebenarnya betul dan dijangka. Biasanya ternyata e-mel orang kewangan lain telah dikompromi oleh penggodam yang kini menyasarkan pegawai kewangan anda. Oleh itu, domino terus jatuh syarikat demi syarikat.

Sebaik sahaja penggodam memasuki akaun e-mel CFO, mereka membaca e-mel kewangan mereka untuk mencari transaksi pemindahan wang. Mereka menyerang pada saat yang tepat, mengalihkan pemindahan wang biasa dengan arahan pendawaian palsu terus ke dalam perbualan pendawaian berasaskan e-mel anda. Kejayaan penipuan ini bergantung sepenuhnya kepada kedua-dua pihak yang tidak pernah mengesahkan arahan pendawaian baharu di luar e-mel seperti melalui telefon. Tidak mengesahkan semua perubahan arahan pendawaian melalui telefon atau secara bersemuka mengakibatkan berbilion dolar dipindahkan ke akaun penggodam di seluruh dunia setiap tahun. Dana yang dipindahkan secara palsu ini jarang diperoleh semula. Beberapa contoh kes sebenar yang diberikan oleh FBI ialah:

  • Vendor yang kerap berurusan dengan syarikat anda menghantar invois dengan alamat surat-menyurat yang dikemas kini.
  • Seorang CEO syarikat meminta pembantunya membeli berpuluh-puluh kad hadiah untuk dihantar sebagai ganjaran pekerja. Dia meminta nombor siri supaya dia boleh menghantarnya melalui e-mel dengan segera.
  • Seorang pembeli rumah menerima mesej daripada syarikat miliknya dengan arahan tentang cara membuat bayaran pendahuluan.

Apakah maksud ini untuk SMB?

FBI dan CyberHoot mengesyorkan anda " Melaksanakan program kesedaran dan latihan " untuk membantu perniagaan anda berpengetahuan dan bersedia untuk serangan ini. Mujurlah, dengan Business Email Compromise, persediaan adalah agak mudah. ​​Langkah terbaik yang boleh anda ambil ialah menyemak dan mendokumentasikan Proses Pemindahan Kawat (WTP) anda. Untuk WTP, CyberHoot mengesyorkan:

  • SEMUA perubahan pada arahan pendawaian mesti disahkan di luar e-mel, sebaik-baiknya melalui panggilan telefon, mesyuarat zum atau perkhidmatan pos.
  • Wujudkan arahan pendawaian yang tepat dengan semua pihak.
  • Jangan dail nombor telefon yang dibekalkan dalam e-mel (berkemungkinan) penipuan untuk mengesahkan arahan pendawaian baharu. Nombor telefon itu juga berkemungkinan palsu.
    • Cari nombor telefon untuk kenalan anda daripada sumber yang dipercayai (iaitu tapak web mereka) dan hubungi untuk mengesahkan dan mengesahkan.

Selain mempunyai Proses Pemindahan Kawat yang kukuh, CyberHoot mengesyorkan mengambil tindakan berikut juga:

  • Latih pekerja tentang cara mengesan dan mengelak serangan phishing. Gunakan sistem Pengurusan Pembelajaran seperti CyberHoot untuk mengajar pekerja kemahiran yang mereka perlukan untuk menjadi lebih yakin, produktif dan selamat.
  • Uji pekerja dengan phishing serangan untuk berlatih. Ujian Phish CyberHoot membolehkan perniagaan menguji pekerja dengan serangan pancingan data yang boleh dipercayai dan meletakkan mereka yang gagal dalam latihan pancingan data pemulihan.
  • Tadbir pekerja dengan dasar dan prosedur sebagai tambahan kepada LPA anda. Anda memerlukan a kata laluan dasar, dasar penggunaan yang boleh diterima, dasar pengendalian maklumat dan program keselamatan maklumat bertulis (WISP) sekurang-kurangnya.
  • Gunakan teknologi keselamatan siber kritikal termasuk pengesahan dua faktor pada semua akaun kritikal. Dayakan penapisan SPAM e-mel, sahkan sandaran, gunakan perlindungan DNS, antivirus, dan anti-malware pada semua titik akhir anda.
  • Dalam era Kerja-dari-Rumah moden, pastikan anda menguruskan peranti peribadi yang menyambung ke rangkaian anda dengan mengesahkan keselamatannya (menampal, antivirus, DNS perlindungan, dsb) atau melarang penggunaannya sepenuhnya.
  • Jika anda belum mempunyai a penilaian risiko oleh pihak ke-3 dalam tempoh 2 tahun yang lalu, anda sepatutnya mempunyai satu sekarang. Mewujudkan rangka kerja pengurusan risiko dalam organisasi anda adalah penting untuk menangani risiko paling teruk anda dengan masa dan wang anda yang terhad.
  • Beli Insurans Siber untuk melindungi anda dalam situasi kegagalan bencana. Insurans Siber tidak berbeza dengan insurans Kereta, Kebakaran, Banjir atau Nyawa. Ia ada apabila anda amat memerlukannya.

Untuk mengetahui lebih lanjut tentang Kompromi E-mel Perniagaan, tonton video latihan pendek 3 minit ini:

Sumber: 

TrendMicro

FBI.Gov

Membaca tambahan:

Penggodam BEC Ditumpas Oleh FBI

Apakah Jenayah Siber Termahal 2020?

Terma Berkaitan:

phishing

Spear-Phishing

Whaling

Ketahui cara CyberHoot boleh menjamin perniagaan anda.


Jadualkan demo

Blog Terkini

Kekal tajam dengan yang terkini cerapan keselamatan

Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Corp MDM: Aplikasi Kerja Palsu Yang Ingin Membaca Teks Anda

Corp MDM: Aplikasi Kerja Palsu Yang Ingin Membaca Teks Anda

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...

Maklumat Lanjut

Pembantu ChatGPT Palsu Sedang Menyebarkan Perisian Hasad. Berikut ialah Cara Mengesannya.

Pembantu ChatGPT Palsu Sedang Menyebarkan Perisian Hasad. Berikut ialah Cara Mengesannya.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...

Maklumat Lanjut

Pancingan Data Persetujuan OAuth: Lindungi Kebenaran Anda, Bukan Sekadar Kata Laluan Anda

Pancingan Data Persetujuan OAuth: Lindungi Kebenaran Anda, Bukan Sekadar Kata Laluan Anda

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...

Maklumat Lanjut