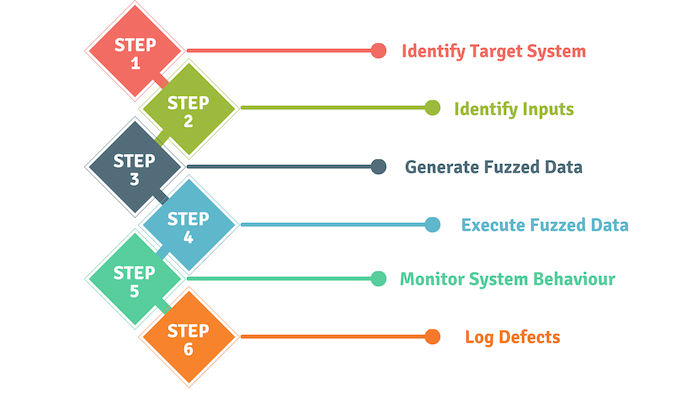
Application Fuzzing, yang pada asalnya dibangunkan oleh Barton Miller di University of Wisconsin pada tahun 1989, merupakan kaedah pengujian yang digunakan untuk menemui ralat pengekodan dan kelemahan keselamatan dalam perisian, sistem pengendalian atau rangkaian. Kaedah pengujian ini melibatkan penyisipan sejumlah besar data, yang dipanggil fuzz, ke dalam subjek ujian dalam usaha untuk menyebabkan sistem ranap atau mengembalikan hasil yang tidak dijangka. Jika terdapat kerentanan yang ditemui semasa ujian, "fuzzer" boleh digunakan sebagai alat perisian untuk membantu mengenal pasti potensi punca di sebalik kerentanan tersebut.
"Fuzzer" berfungsi dengan baik dengan menemui kelemahan yang boleh dieksploitasi oleh limpahan penimbal, isu penafian perkhidmatan , skrip silang tapak dan suntikan SQL. Taktik ini paling kerap digunakan oleh penggodam berniat jahat yang cuba mengeksploitasi aplikasi dalam talian untuk kepentingan mereka. Menggunakan teknik fuzzing aplikasi boleh membantu anda mengelakkan beberapa masalah keselamatan utama pada masa hadapan.
Sumber: TechTarget
Bacaan Tambahan: Apakah AI Fuzzing? Dan Mengapa Ia Mungkin Ancaman Keselamatan Siber Besar Seterusnya
Istilah Berkaitan: Analisis Kod Dinamik, Analisis Kod Statik, Kerentanan
mungkin. Ujian Fuzz Aplikasi adalah mudah, ia menawarkan nisbah faedah kepada kos yang tinggi dan selalunya boleh mendedahkan kecacatan serius yang mungkin terlepas atau terlepas pandang semasa membangunkan aplikasi. Jika SMB anda ialah kedai pembangunan perisian, anda mungkin mempertimbangkan untuk membina ujian fuzz aplikasi ke dalam proses pembangunan anda. Walau bagaimanapun, secara bersendirian ia tidak dapat memberikan gambaran lengkap tentang keseluruhan keselamatan, kualiti atau keberkesanan sesuatu program. Anda harus menggabungkan fuzzing dengan alat automatik lain untuk analisis kod perisian seperti penilaian kod dinamik dan statik (pautan di atas).
https://www.youtube.com/watch?v=RqrHT93KdgE
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

