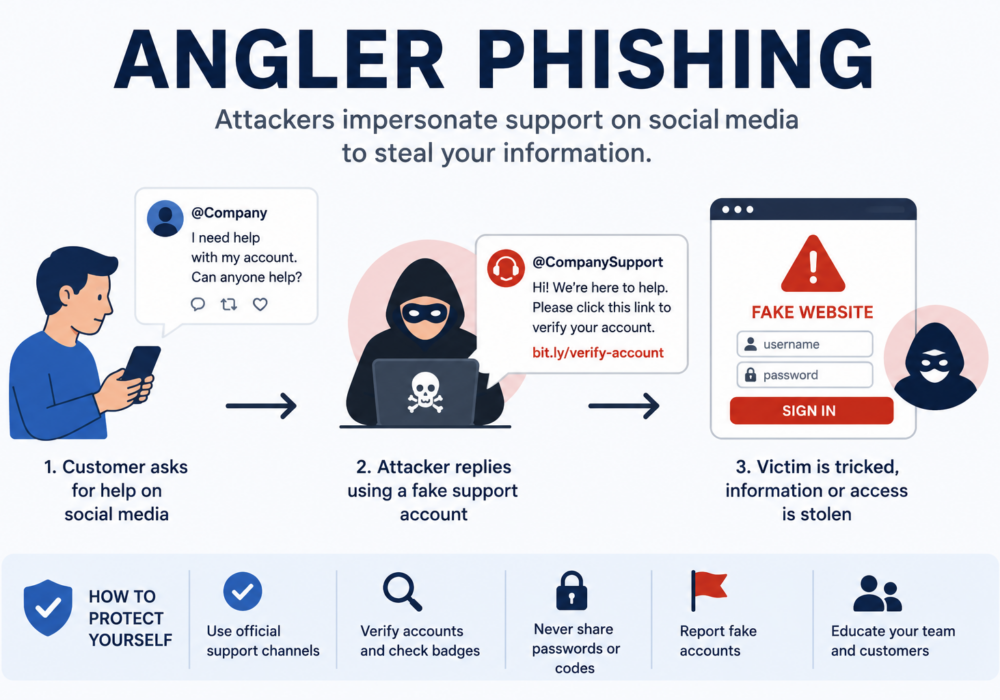
Pancingan data Angler ialah satu bentuk kejuruteraan sosial di mana penjenayah siber menyamar sebagai pasukan sokongan pelanggan syarikat di media sosial untuk memperdaya orang ramai supaya mendedahkan maklumat sensitif, memuat turun perisian hasad atau membuat pembayaran palsu.
Daripada menghantar e-mel pancingan data, penyerang memantau platform seperti X (dahulunya Twitter), Facebook, Instagram dan LinkedIn untuk pengguna yang meminta bantuan daripada syarikat. Mereka kemudian bertindak balas dengan cepat menggunakan akaun palsu yang hampir menyerupai profil sokongan rasmi syarikat.
Oleh kerana mangsa percaya mereka berkomunikasi dengan khidmat pelanggan yang sah, pancingan data pemancing boleh menjadi sangat berkesan.
Serangan pancingan data pemancing yang biasa berlaku mengikuti langkah-langkah berikut:
Akaun palsu ini sering kelihatan meyakinkan, sehingga menyukarkan pengguna membezakannya daripada saluran sokongan yang sah.
Penyerang menggunakan pancingan data pemancing untuk:
Perniagaan kecil dan sederhana semakin bergantung pada media sosial untuk berinteraksi dengan pelanggan. Jika penyerang menyamar sebagai perniagaan, pelanggan mungkin tanpa disedari berkongsi maklumat sensitif atau kehilangan wang, sekali gus merosakkan reputasi syarikat.
Akibat yang berpotensi termasuk:
PKS selalunya mempunyai sumber yang lebih sedikit untuk memantau media sosial secara berterusan, menjadikannya sasaran yang menarik.
Penyedia Perkhidmatan Terurus (MSP) kerap menyediakan sokongan melalui e-mel, sembang dan media sosial. Penyerang boleh menyamar sebagai juruteknik MSP atau akaun sokongan untuk menyasarkan pelanggan.
Risiko termasuk:
Oleh kerana MSP merupakan penasihat yang dipercayai, penyerang sering mengeksploitasi kepercayaan tersebut untuk memperdaya pelanggan.
Organisasi boleh mengurangkan risiko mereka dengan:
| Pemancing Pemancing | Pancingan Data Tradisional |
|---|---|
| Berlaku di media sosial | Biasanya dihantar melalui emel atau teks |
| Menyamar sebagai sokongan pelanggan | Menyamar sebagai bank, syarikat atau rakan sekerja |
| Menyasarkan orang yang meminta bantuan | Menyasarkan sesiapa sahaja yang menerima mesej |
| Selalunya bermula dengan siaran awam | Biasanya bermula dengan mesej yang tidak diminta |
Pancingan data Angler ialah serangan pancingan data berasaskan media sosial yang mengeksploitasi kepercayaan dalam sokongan pelanggan dengan menyamar sebagai akaun syarikat yang sah. Bagi PKS, ia boleh merosakkan hubungan pelanggan, membawa kepada penipuan dan menjejaskan reputasi jenama. Bagi MSP, ia menimbulkan risiko yang lebih besar kerana penyerang mungkin menyamar sebagai juruteknik yang dipercayai untuk mendapatkan akses kepada sistem pelanggan. Memantau media sosial, mendidik pengguna dan mengamankan akaun rasmi adalah pertahanan penting terhadap pancingan data angler dan maklumat sensitif sebelum penyerang boleh menggunakannya. Bagi PKS, ia menawarkan sistem amaran awal terhadap pencerobohan akaun dan ransomware. Bagi MSP, ia membolehkan perlindungan pelanggan proaktif, mengukuhkan tawaran keselamatan terurus dan menunjukkan nilai keselamatan siber yang berterusan dengan mengenal pasti ancaman sebelum ia menjadi insiden.
Membaca tambahan:
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.