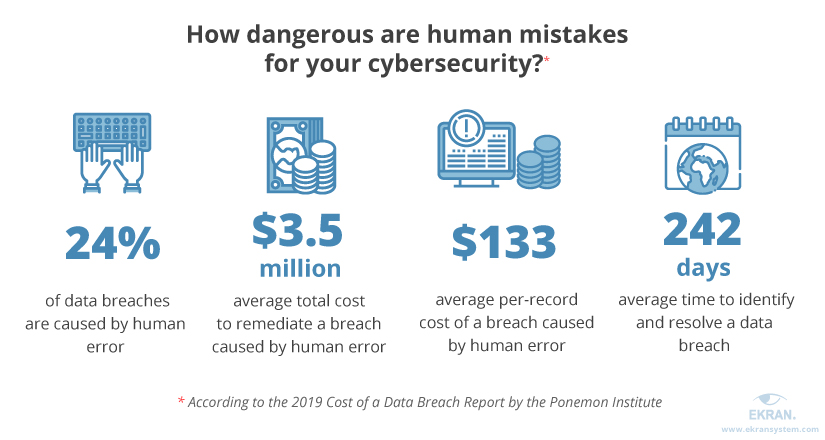
Ancaman Orang Dalam yang Tidak Disengajakan berlaku apabila tindakan pekerja menyebabkan kerosakan pada sistem atau rangkaian, kehilangan data kritikal atau sensitif, atau apabila pekerja yang membantu membuka pintu untuk penggodam memasuki bangunan yang selamat. Insiden ini boleh berlaku tanpa niat jahat, menjadikan insiden tersebut bersifat tidak disengajakan, tetapi ia masih boleh membahayakan syarikat yang berkenaan.
Contohnya termasuk: seorang pekerja secara tidak sengaja memadam dokumen penting; seorang pekerja menjadi mangsa serangan spear-phishing yang memperkenalkan ransomware ke dalam rangkaian syarikat; dan apabila seorang pekerja secara tidak sengaja berkongsi lebih banyak maklumat dengan pelanggan atau pihak ketiga daripada yang dibenarkan oleh undang-undang.
Istilah Berkaitan: Pencegahan Kehilangan Data , Orang Dalam , Ancaman Orang Dalam yang Berniat Jahat
Didik pekerja anda bahawa insiden keselamatan siber oleh penggodam di luar syarikat selalunya tidak boleh berjaya tanpa pekerja dalaman membuat kesilapan. Ancaman dalaman wujud yang bersifat tidak sengaja dan berniat jahat. Mendidik kakitangan anda supaya berwaspada dalam mengawasi ancaman atau kesilapan dalaman, adalah bahagian penting dalam program kesedaran keselamatan siber SMB anda.
Semua ancaman terhadap syarikat anda, sama ada pekerja yang tidak berpuas hati atau hanya pekerja yang tidak dilatih dengan betul boleh membawa kepada akibat yang sangat merosakkan. Berikut adalah beberapa petua pencegahan untuk mengurangkan risiko ini berlaku:
Terdapat langkah lain yang boleh diambil oleh seseorang, tetapi empat di atas mewakili tempat permulaan yang baik untuk pemilik SMB membina program keselamatan siber yang kukuh. Dengan kesedaran datang keselamatan yang lebih baik.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat Lanjut
Kebanyakan ujian pancingan data berbohong kepada pekerja anda. Yang ini memberi salam dahulu! HootPhish memberitahu orang ramai terlebih dahulu: ini...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

