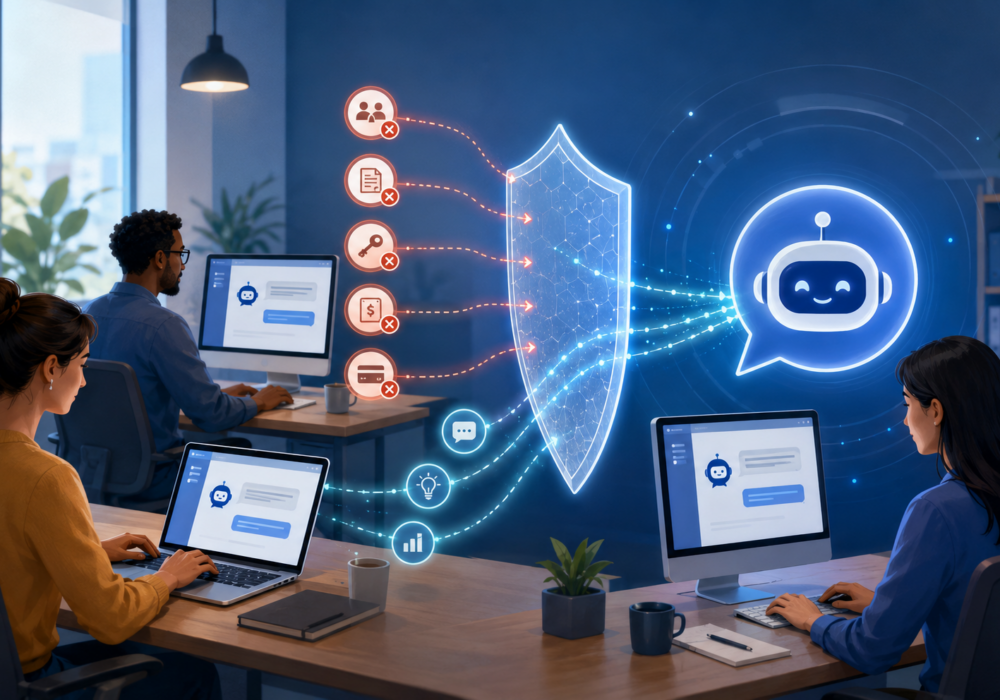
Alatan AI telah memasuki kehidupan kerja seharian kita dengan sangat pantas! Seseorang dalam pasukan anda menulis e-mel dengan ChatGPT. Seorang lagi menggunakan pembantu AI yang terbina dalam perisian perakaunan anda. Alatan ketiga menyambungkan pemalam AI untuk mempercepatkan balasan pelanggan dalam Chrome atau Outlook. Tiada satu pun daripada ini yang mendapat kelulusan daripada IT, dan kebanyakan perniagaan kecil tidak menyedari perubahan yang berlaku. Ledakan dalam penggunaan AI ini adalah bahagian biasa dalam menjalankan perniagaan di dunia hari ini. Walau bagaimanapun, jika anda belajar dan fokus untuk membina beberapa tabiat sekarang dan bukannya kemudian, anda mungkin dapat mengelakkan beberapa cabaran yang kita lihat dalam kalangan pengguna AI yang paling awal.
Selama bertahun-tahun, keselamatan rangkaian tertumpu pada hala tuju trafik. Firewall menyemak sambungan, menyekat laman web yang rosak dan menghalang ancaman yang diketahui daripada memasukinya. Pendekatan ini berfungsi dengan baik untuk masa yang lama. Walaupun pendekatan ini masih penting hari ini, AI menambah lapisan aktiviti baharu yang kebanyakan alat tidak pernah belajar untuk diperhatikan: gesaan AI, muat naik fail data sensitif dan kritikal (walaupun IP) dan tindakan automatik antara aplikasi dan perkhidmatan AI. Firewall melihat sambungan ke laman web AI dan membiarkannya melaluinya tanpa pernah mengetahui apa yang telah ditaip ke dalam kotak. Konteks aktiviti ini hilang pada kebanyakan set alat keselamatan semasa. Jadi, apa yang perlu kita semua lakukan?
Alatan AI bukanlah musuh. Risiko muncul dalam apa yang dikongsi orang ramai dengan mereka tanpa berfikir dua kali. Senarai pelanggan yang ditampal ke dalam chatbot untuk bantuan pemformatan. Kontrak yang mengandungi maklumat harga yang dimuat naik ke alat AI untuk ringkasan pantas. Bukti kelayakan log masuk yang ditampal ke dalam gesaan secara tidak sengaja. Resume dengan alamat rumah dan nombor keselamatan sosial yang dimasukkan ke dalam alat penggilap resume. Tiada satu pun daripada tindakan ini terasa berisiko pada masa ini, dan tiada satu pun yang memerlukan niat berbahaya, tetapi setiap satu menyerahkan maklumat sensitif kepada sistem di luar kawalan anda.
Satu artikel baru-baru ini dalam The Hacker News menggambarkan detik pusingan penuh dalam keselamatan rangkaian. Dua puluh lima tahun yang lalu, tembok api berasaskan proksi memeriksa kandungan setiap paket untuk ancaman. Ia lebih selamat, tetapi terlalu perlahan. CheckPoint dan vendor lain memenangi pasaran dengan tembok api pemeriksaan stateful, yang menjejaki sambungan tanpa membaca kandungan. Kelajuan mengatasi keselamatan, dan tembok api berasaskan proksi semakin pudar.
Kini AI memaksa industri kembali. Firewall tradisional yang memerhatikan laman web berkuasa AI melihat sambungan biasa yang dibenarkan. Ia tidak mempunyai cara untuk mengetahui sama ada gesaan membocorkan senarai pelanggan anda atau jika pemalam AI mencetuskan tindakan yang tidak dibenarkan. Reka bentuk firewall baharu yang diterangkan dalam artikel ini melakukan apa yang dilakukan oleh firewall proksi beberapa dekad yang lalu: memeriksa kandungan sebenar yang mengalir masuk dan keluar dari rangkaian anda. Pemeriksaan mendalam yang sama yang ditinggalkan oleh industri untuk kelajuan kini merupakan salah satu daripada beberapa cara untuk melihat apa yang sebenarnya dihantar oleh pekerja dari segi data kepada AI.
Bayangkan sebuah agensi pemasaran kecil pada hari Isnin biasa. Seorang pekerja menampal bajet penuh kempen pelanggan ke dalam alat penulisan AI percuma untuk mengubah suai salinan dengan lebih pantas. Di lorong, seseorang dalam akaun belum bayar memuat naik invois vendor ke alat AI untuk meringkaskan terma pembayaran, tanpa menyedari butiran perbankan vendor berada di sana dalam fail. Tiada seorang pun yang berniat jahat. Kedua-duanya cuba menjimatkan masa sepuluh minit. Beginilah cara maklumat sensitif berakhir di luar perniagaan tanpa disedari oleh sesiapa.
Alatan AI percuma dan gred pengguna selalunya berhak untuk menyimpan apa yang anda taip dan menggunakannya untuk melatih versi alat yang akan datang. Itulah sebahagian daripada cara versi percuma kekal percuma. Pelan perniagaan berbayar daripada syarikat yang sama biasanya menawarkan perlindungan privasi yang lebih kukuh, termasuk pilihan untuk memastikan data anda tidak terlibat sepenuhnya dalam latihan. Sebelum pasukan anda bergantung pada alat AI percuma untuk kerja harian, luangkan masa lima minit untuk menyemak tetapannya bagi pilihan pengekalan data atau pilihan untuk tidak menyertai latihan. Jika perniagaan anda mengendalikan data pelanggan secara berkala, pelan perniagaan berkos rendah selalunya akan membayar balik kosnya melalui perlindungan tambahan sahaja.
Anda tidak memerlukan perisian perusahaan untuk membina tabiat AI yang lebih selamat. Mulakan dengan perbualan ringkas dengan pasukan anda tentang apa yang tidak sepatutnya dimasukkan ke dalam alat AI awam: kata laluan, rekod kewangan atau kesihatan, data pelanggan, harta intelek dan apa sahaja yang dilindungi oleh perjanjian kerahsiaan. Tuliskannya dalam satu halaman. Semaknya sekali setiap suku tahun. Simpan senarai pendek alat AI yang diluluskan supaya orang ramai tidak meneka yang mana satu yang dipercayai oleh perniagaan anda. Tabiat kecil yang boleh diulang melindungi perniagaan dengan lebih andal daripada satu alat mahal yang tidak difahami oleh sesiapa pun. Pustaka dokumen CyberHoot mempunyai dasar Penggunaan Boleh Diterima AI yang sedia ada untuk anda edit dan mulakan.
Sebelum menampal apa-apa ke dalam alat AI, berhenti sejenak untuk memeriksa isi hati: adakah anda berasa selesa jika teks ini sampai ke peti masuk orang yang tidak dikenali esok? Jika jawapannya tidak, tinggalkannya dan ubah semula permintaan tanpa butiran sensitif. Jadikan data tanpa nama, apa yang anda sering cari bukanlah data yang dimanipulasi itu sendiri (kadang-kadang itulah matlamatnya), tetapi sebaliknya pemformatan dan komunikasi yang jelas kepada pelanggan dalam e-mel yang memerlukan lebih empati atau keringkasan. Membina tabiat ini untuk memperlahankan, menilai apa yang anda tampal, hanya mengambil masa beberapa saat sebaik sahaja ia menjadi rutin, dan ia dapat mengesan perkongsian yang paling berisiko sebelum ia berlaku.
Setiap pasukan menjadi lebih baik dalam mengenal pasti tabiat AI yang berisiko dengan latihan, ganjaran positif untuk tingkah laku yang baik, memberi hukuman secara berlebihan atau menegur orang ramai secara terbuka. Apabila seseorang berkongsi kebimbangan tentang alat AI yang mereka gunakan, anggaplah ia sebagai peluang untuk belajar bersama, bukan satu kesilapan untuk menegur. Sesetengah pasukan memperuntukkan lima minit dalam mesyuarat mingguan untuk pertunjukan dan penceritaan AI, di mana sesiapa sahaja berkongsi alat yang mereka cuba dan apa sahaja yang mengejutkan ia berlaku. Keyakinan meningkat apabila orang ramai berasa selamat bertanya soalan, dan keyakinan bertukar menjadi keputusan yang lebih baik dari semasa ke semasa.
Pilih satu alat AI yang digunakan oleh pasukan anda minggu ini dan bincangkannya bersama selama sepuluh minit. Sahkan perjanjian penggunaan dan latihan alat AI untuk memastikan anda berada pada tahap lesen yang melindungi data anda daripada melatih AI tentang cara untuk menjadi lebih baik dalam tugasnya. Tanya pasukan anda apa yang ditaip ke dalamnya dan setujui jenis data untuk mengelakkan perkongsian dengan AI pada masa hadapan. Semak tetapan alat untuk pilihan privasi data semasa anda melakukannya. Muat turun CyberHoot's AI AUP dan mula mengemas kininya untuk membimbing dan mentadbir kakitangan anda. Perbualan kecil seperti ini membina tabiat keselamatan yang terus digunakan oleh orang ramai, dan setiap satunya menjadikan perniagaan anda sedikit lebih selamat daripada semalam.
Adakah a firewall nampak apa yang pekerja taip dalam alatan AI?
Tidak. Firewall tradisional melihat sambungan ke laman web AI dan membenarkannya tanpa membaca gesaan itu sendiri. Ia tidak mempunyai cara untuk mengetahui sama ada seseorang telah menampal senarai pelanggan atau kata laluan ke dalam kotak tersebut. Reka bentuk firewall yang lebih baharu memeriksa kandungan yang masuk dan keluar, yang merupakan salah satu daripada beberapa cara untuk melihat data yang dihantar oleh pasukan anda kepada AI.
Apakah jenis data sensitif yang bocor ke dalam alatan AI secara tidak sengaja?
Kebocoran biasa datang daripada tugasan harian. Pekerja menampal senarai pelanggan untuk bantuan pemformatan, memuat naik kontrak yang mengandungi harga, menggugurkan resume dengan alamat rumah dan nombor Keselamatan Sosial atau meringkaskan invois yang merangkumi butiran perbankan vendor. Tiada satu pun daripada ini yang terasa berisiko pada masa itu, dan setiap satunya menyerahkan data peribadi kepada sistem di luar kawalan anda.
Adakah alatan AI percuma dilatih berdasarkan maklumat yang anda taip?
Selalunya, ya. Alat AI pengguna percuma kerap berhak untuk menyimpan input anda dan menggunakannya untuk menambah baik versi akan datang. Pelan perniagaan berbayar daripada syarikat yang sama biasanya menawarkan privasi yang lebih kukuh, termasuk pilihan untuk memastikan data anda tidak digunakan dalam latihan. Semak tetapan untuk pengekalan data atau pilihan untuk tidak menyertai latihan sebelum pasukan anda bergantung pada alat percuma untuk kerja harian.
Apakah cara paling mudah untuk perniagaan kecil mengurangkan kebocoran data AI?
Mulakan dengan peraturan satu halaman yang menyenaraikan perkara yang tidak boleh dimasukkan ke dalam alat AI awam: kata laluan, rekod kewangan atau kesihatan, data pelanggan, harta intelek, dan apa-apa sahaja di bawah perjanjian kerahsiaan. Simpan senarai pendek alat yang diluluskan supaya orang ramai tidak meneka. Semak kedua-duanya sekali setiap suku tahun. Tabiat kecil yang boleh diulang melindungi perniagaan dengan lebih andal daripada satu alat yang mahal.
Mengapakah tembok api pemeriksaan kandungan kembali berfungsi?
Dua puluh lima tahun yang lalu, tembok api berasaskan proksi membaca kandungan setiap paket untuk ancaman. Ia selamat tetapi perlahan, jadi pasaran beralih kepada pemeriksaan stateful, yang menjejaki sambungan tanpa membaca kandungan. AI mengubah keadaan. Tembok api kini melihat sambungan yang dibenarkan ke tapak AI tanpa melihat data yang keluar, jadi industri kembali kepada pemeriksaan kandungan yang mendalam.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Blog minggu ini mempunyai...
Maklumat Lanjut
Sekali-sekala, perisian hasad datang dengan helah yang cukup bijak untuk membuat penyelidik keselamatan berhenti seketika dan...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.