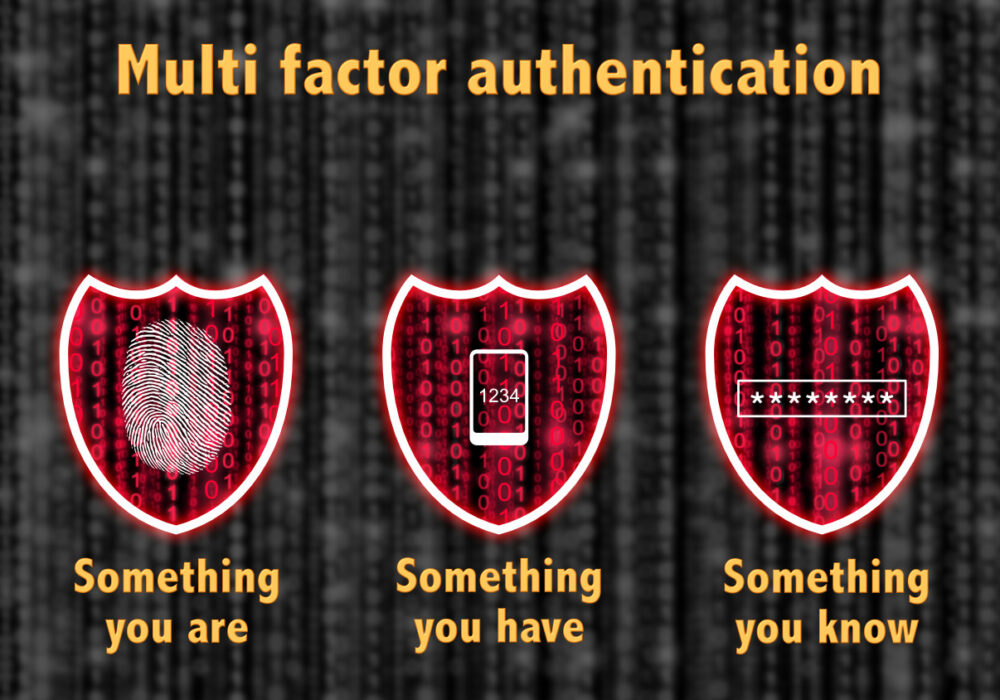
Sebagai veteran Cybersecurity, CyberHoot vCISO telah melihat evolusi teknik Pengesahan Berbilang Faktor (MFA) selama ini. Walaupun MFA berasaskan SMS telah digunakan secara meluas untuk kemudahan dan kemudahan pelaksanaannya, ia mempunyai beberapa kelemahan yang boleh dieksploitasi oleh penyerang. Dalam blog ini, kami akan membincangkan risiko yang berkaitan dengan MFA berasaskan SMS, termasuk kekurangan penyulitan, gangguan rangkaian, serangan SS7, kejuruteraan sosial dan Pertukaran SIM. Selain itu, kami akan mengesyorkan penyelesaian MFA alternatif yang memberikan keselamatan yang lebih baik.
MFA berasaskan SMS terdedah kepada pelbagai jenis serangan, menjadikannya kurang selamat berbanding kaedah MFA lain. Kekurangan penyulitan pada mesej SMS, risiko serangan SS7, kejuruteraan sosial dan pertukaran SIM adalah risiko penting yang dikaitkan dengan MFA berasaskan SMS.
Mesej SMS tidak disulitkan, dan akibatnya, ia boleh dipintas dan dibaca oleh penyerang. Jika mesej SMS mengandungi maklumat sensitif, seperti kod pengesahan enam digit, ia boleh digunakan oleh penyerang untuk mendapatkan akses kepada akaun yang disasarkan.
Rangkaian pembawa mudah alih tidak terlepas daripada gangguan rangkaian yang menyebabkan SMS tidak tersedia. Gangguan sedemikian, walaupun jarang berlaku semasa Internet kekal aktif dan berfungsi dengan itu menghalang anda daripada mengakses akaun kritikal anda semasa kecemasan.
SS7 adalah singkatan dari Signaling System 7, sebuah protokol yang pertama kali digunakan pada tahun 1988 dan terakhir dikemas kini pada tahun 1993 (30 tahun yang lalu). Ia digunakan oleh syarikat telekomunikasi untuk bertukar maklumat antara rangkaian pembawa mudah alih. Penggodam boleh mengeksploitasi kelemahan dalam SS7 untuk memintas dan mengubah hala mesej SMS yang dimaksudkan untuk penerima yang dimaksudkan. Serangan ini dikenali sebagai serangan SS7. Ia membolehkan penyerang memintas proses MFA dan mendapatkan akses kepada bukti kelayakan faktor kedua akaun yang disasarkan. Digabungkan dengan kata laluan yang digunakan semula dan penggodam boleh mendapat akses kepada akaun kritikal menggunakan bentuk perlindungan MFA ini.
Kejuruteraan sosial ialah taktik yang digunakan oleh penyerang untuk menipu individu supaya mendedahkan maklumat sulit. Dalam kes MFA berasaskan SMS, penyerang boleh menghubungi penyedia perkhidmatan mudah alih mangsa dan menyamar sebagai mangsa untuk mendapatkan kad SIM yang dikaitkan dengan nombor telefon mangsa. Dengan kad SIM, penyerang boleh menerima mesej SMS yang ditujukan untuk mangsa, memintas proses MFA dan mendapatkan akses kepada akaun yang disasarkan. Satu lagi bentuk serangan kad SIM dipanggil SIM-Swapping yang kini kami periksa.
SIM-Swapping ialah teknik yang digunakan oleh penyerang untuk mengawal nombor telefon mangsa. Penyerang boleh menyamar sebagai mangsa untuk meyakinkan penyedia perkhidmatan mudah alih untuk memindahkan nombor telefon mangsa ke kad SIM yang mereka miliki. Dengan kawalan nombor telefon mangsa, penyerang mendapat akses kepada faktor ke-2, kod SMS dan mendapat akses kepada akaun yang disasarkan dengan kata laluan akaun yang terdedah, digunakan semula atau dipecahkan.
Ini mewakili lima risiko teratas kepada pengesahan pelbagai faktor berasaskan SMS. Mari kita beralih perhatian kepada amalan terbaik untuk diikuti jika anda mesti menggunakan SMS MFA walaupun CyberHoot mengesyorkan anda untuk tidak lagi. Kami kemudiannya akan memberikan anda kaedah MFA alternatif yang jauh lebih selamat daripada MFA berasaskan SMS.
Walaupun kelemahannya, MFA berasaskan SMS masih boleh menyediakan lapisan keselamatan tambahan apabila digunakan dengan betul. Berikut ialah beberapa amalan terbaik yang boleh membantu mengurangkan risiko yang berkaitan dengan MFA berasaskan SMS:
Untuk meningkatkan keselamatan MFA, wujud beberapa penyelesaian alternatif yang lebih selamat daripada MFA berasaskan SMS. Berikut adalah beberapa contoh:
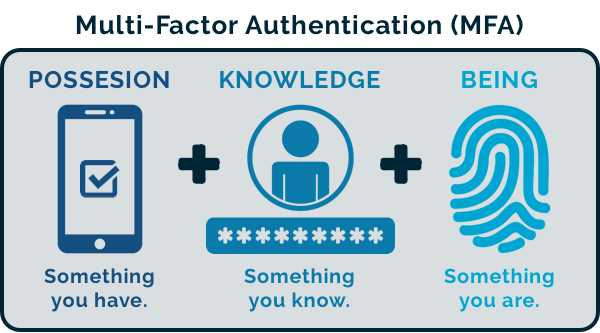
MFA berasaskan SMS telah menjadi kaedah yang digunakan secara meluas untuk menyediakan lapisan keselamatan tambahan, tetapi ia mempunyai kelemahan ketara yang boleh dieksploitasi oleh penyerang. Kekurangan penyulitan, gangguan rangkaian, serangan SS7, kejuruteraan sosial dan pertukaran SIM adalah semua risiko yang dikaitkan dengan MFA berasaskan SMS. Walaupun terdapat amalan terbaik yang boleh membantu mengurangkan risiko ini, penyelesaian MFA alternatif wujud yang menyediakan keselamatan yang lebih baik, seperti apl pengesah mudah alih, token perkakasan dan pengesahan biometrik.
Sebagai veteran keselamatan siber, CyberHoot mengesyorkan individu dan organisasi mempertimbangkan penyelesaian alternatif ini untuk meningkatkan postur keselamatan mereka dan melindungi maklumat dan aset sensitif mereka.
Bacaan Tambahan: Kisah dari Kript tentang Risiko MFA berasaskan SMS
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.