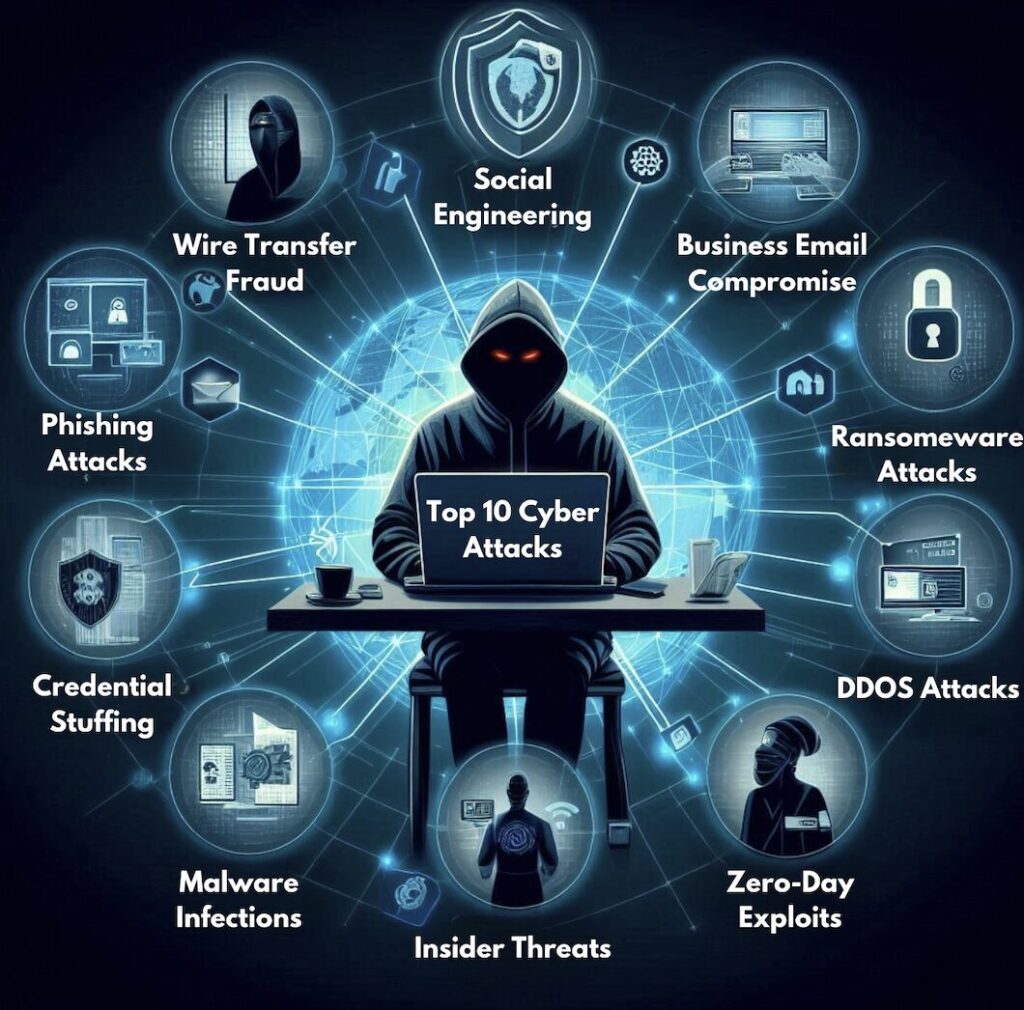
Setiap hari bekerja membawa cabaran dan kejutan baharu, terutamanya dalam hal keselamatan siber. Panduan ini membantu pekerja mengenali tanda amaran utama serangan siber biasa dan cara bertindak balas dengan berkesan. Perniagaan kecil dan sederhana (PKS) selalunya mempunyai sumber yang terhad dan langkah keselamatan yang kurang mantap berbanding perusahaan yang lebih besar. Ini menjadikan kesedaran pekerja sangat penting. Di bawah anda akan membaca tentang 10 serangan siber teratas yang anda hadapi dan bagaimana anda, sebagai pekerja dan barisan hadapan pertahanan kami, boleh memeranginya.
Kami akan menyelami senario yang anda, sebagai pengguna akhir, mungkin alami semasa serangan sedemikian dan langkah segera yang perlu anda ambil untuk membantu mengurangkan serangan dan mencegah kerosakan tambahan. Panduan ini bertujuan untuk membekali anda dengan pengetahuan praktikal untuk mengesan dan bertindak balas terhadap ancaman ini dan masa untuk melibatkan orang lain (seperti MSP atau bank anda) untuk membantu anda memastikan perniagaan anda selamat.
Pengalaman: Anda baru sahaja menghantar pindahan kawat untuk pesanan yang besar, tetapi ada sesuatu yang tidak kena. Nombor akaun yang anda hantar dana kelihatan tidak betul atau tidak dikenali.
Langkah Segera:
BONUS : Kelajuan adalah satu-satunya alat anda di sini. Lebih cepat anda boleh meningkatkan dan menahan, lebih besar kemungkinan anda untuk mengelakkan bencana ini. Minit adalah penting.
Pengalaman: Anda menerima e-mel yang luar biasa daripada Ketua Pegawai Eksekutif (atau rakan sekerja) anda dengan segera meminta pemindahan dana kepada vendor baharu. E-mel tersebut kelihatan 100% sah, tanpa sebarang ralat ketara pada alamat e-mel atau kandungannya, kecuali permintaan tersebut agak luar biasa.
Langkah Segera:
Bonus : Selalunya, BEC boleh menyebabkan e-mel susulan dengan invois palsu yang meminta anda memasukkan kelayakan e-mel anda di laman pancingan data. Berwaspada terhadap permintaan yang luar biasa dan sahkannya melalui saluran selamat untuk mengelakkan diri daripada menjadi mangsa penipuan canggih ini.
Pengalaman: Anda cuba mengakses fail anda, tetapi sebaliknya, anda disambut dengan nota tebusan yang menuntut mata wang kripto untuk penyahsulitan fail.
Langkah Segera:
Bonus : Serangan perisian tebusan seperti ini selalunya bermula dengan klik yang salah pada pautan atau fail berniat jahat yang diterima melalui e-mel. Semak semula aktiviti komputer anda baru-baru ini untuk membantu mengenal pasti titik serangan dan e-mel atau tindakan yang dimasukkan.
Pengalaman: Anda menerima e-mel yang kelihatan seperti daripada bank anda (atau vendor biasa), yang meminta anda mengesahkan butiran akaun anda. E-mel tersebut sedikit tersasar, dengan beberapa kesalahan taip atau mungkin mempunyai rasa terdesak atau emosi yang kuat.
Langkah Segera:
Bonus : Penggodam dan profesional keselamatan siber tahu kita semua melakukan lebih banyak kesilapan apabila kita bertindak balas dengan cepat tanpa berfikir. Sebarang e-mel segera atau emosional harus diperiksa dengan teliti sebelum bertindak ke atasnya.
Pengalaman: Anda dimaklumkan tentang percubaan log masuk yang luar biasa pada akaun anda dari pelbagai lokasi dan mungkin juga negara yang berbeza.
Langkah Segera:
Bonus : Ransomware baharu hanya memerlukan satu klik untuk memintas pengesahan Kata Laluan dan MFA anda dengan mencuri token sesi aktif anda (apa yang menghalang anda daripada perlu mengesahkan setiap tindakan dalam peti masuk e-mel anda). Berhati-hati dengan mengklik dan kaji petunjuk serangan pancingan data.
Pengalaman: Seorang yang peramah telah menghubungi anda, mendakwa dirinya daripada sokongan IT, meminta kelayakan log masuk anda untuk “menyelesaikan” sesuatu masalah.
Langkah Segera:
Bonus : Tidak semua kejuruteraan sosial berlaku melalui e-mel. Vishing ialah istilah yang digunakan untuk serangan pancingan data berasaskan suara. Smishing mewakili mesej teks kejuruteraan sosial berasaskan SMS. Dan Quishing mewakili serangan pancingan data Kod QR. Klik pautan untuk butiran lanjut tentang setiap satu.
Pengalaman: Laman web anda menjadi tidak responsif dan anda menerima aduan daripada pelanggan tentang ketidakupayaan untuk mengakses perkhidmatan anda.
Langkah Segera:
Bonus : Walaupun kurang biasa dalam komuniti PKS, beberapa serangan DDOS berlaku apabila penggodam sedang menguji keupayaan mereka. Serangan DDOS mungkin tidak selalunya mempunyai motivasi kewangan.
Pengalaman: Komputer anda mula bertindak pelik, berjalan perlahan dan memaparkan iklan timbul yang luar biasa.
Langkah Segera:
Bonus : Perkhidmatan pengesanan dan tindak balas titik akhir boleh melangkaui perisian antivirus tradisional dengan pemantauan masa nyata untuk serangan dan kolaborasi merentasi ratusan ribu peranti.
Pengalaman: Anda perasan seorang rakan sekerja mengakses fail sensitif tanpa kebenaran yang sewajarnya.
Langkah Segera:
Pengalaman: Vendor perisian anda mengeluarkan tampalan kecemasan untuk kerentanan kritikal yang sedang dieksploitasi secara aktif.
Langkah Segera:
Bonus : perkhidmatan pengimbasan kerentanan dan rangkaian menyediakan senarai terkini semua perisian dan perkakasan yang berjalan dalam persekitaran anda. Ini membolehkan anda bertindak balas dengan cepat atau tidak langsung terhadap nasihat kritikal dengan yakin.
Dalam landskap digital hari ini, melindungi daripada ancaman siber adalah keutamaan bagi setiap perniagaan. Memahami 10 serangan siber teratas ini dan mengetahui cara bertindak balas boleh mengurangkan risiko dan kesan insiden siber dengan ketara. Langkah awal yang anda ambil semasa mengenal pasti potensi ancaman adalah penting dalam mengurangkan kerosakan dan melindungi perniagaan anda. Sentiasa berwaspada, kekal termaklum dan bersedia untuk bertindak pantas apabila anda menghadapi sesuatu yang mencurigakan.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutBerikan pandangan yang lebih tajam kepada kakitangan anda, dengan pendekatan positif yang mengatasi ujian pancingan data tradisional.


