Jabatan Pertahanan (DoD) telah mengusahakan piawaian sejagat baharu yang dipanggil Pensijilan Model Kematangan Keselamatan Siber (CMMC). Model ini dibangunkan kerana penggunaan pendahulunya yang perlahan – Tambahan Peraturan Persekutuan Pemerolehan Pertahanan (biasanya dirujuk sebagai 'DFARS'). Terdapat pengiktirafan yang meluas bahawa preskripsi satu saiz sesuai untuk semua dalam DFARS tidak berfungsi dan menyebabkan kontraktor DoD membuat tuntutan palsu terhadap pematuhan preskripsi yang terkandung di dalamnya sedangkan mereka sebenarnya tidak mematuhinya. Pengiktirafan ini telah membawa kepada pembentukan skala kematangan keselamatan siber lima peringkat yang mana kontraktor DoD boleh menilai diri mereka sendiri dan diperakui. Ini dikenali sebagai standard CMMC.
Anda boleh melihat draf v0.7 CMMC, yang terdapat di laman web CMMC di sini . Dokumen ini menunjukkan bagaimana perniagaan akan dinilai pada skala penarafan kematangan berasaskan NIST 1-5, yang mana 1 menunjukkan kebersihan keselamatan siber asas dan 5 menunjukkan program keselamatan siber yang maju dan progresif yang menggabungkan dasar, proses, kebolehulangan dan keberkesanan dalam melindungi secara proaktif daripada ancaman siber. CMMC memberi tumpuan kepada kawalan NIST 8700-171 tradisional anda sambil menambah beberapa kawalan "Lain-lain" untuk menambah program khusus DoD ini. Bidang langkah kawalan standard termasuk:
Walaupun CMMC masih dalam proses, draf awal menunjukkan bahawa organisasi akan dapat mengesahkan sebagai mematuhi satu daripada 5 peringkat seperti yang diterangkan di bawah. CMMC akan menyemak dan menggabungkan pelbagai piawaian keselamatan siber dan amalan terbaik serta memetakan kawalan dan proses ini merentasi beberapa tahap kematangan yang terdiri daripada kebersihan siber asas kepada lanjutan. Inilah yang kami ketahui tentang tahap CMMC dan keperluan masing-masing:
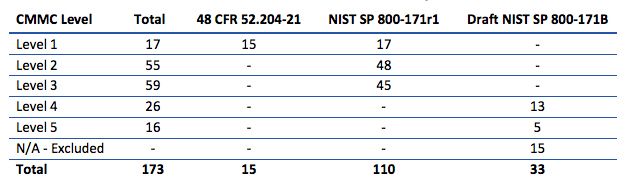
Apa yang belum dipastikan ialah tahap mana mana-mana kontraktor DoD banyak diperakui untuk mengendalikan Maklumat Tidak Terkelas Terkawal (CUI) dalam kerja mereka menyokong industri pertahanan. Lebih banyak lagi akan mengikuti ini apabila maklumat dibangunkan dan disediakan oleh inisiatif dan standard perundangan baharu ini. Terdapat pengiktirafan bahawa berdasarkan data CUI, kontraktor pertahanan, Sub, atau Perdana mempunyai akses kepada, akan menentukan tahap pematuhan yang diperlukan oleh vendor tersebut.
Primes, subs tidak akan menghadapi keperluan keselamatan CMMC yang sama untuk semua kontrak : Sumber: FedScoop.com
Pandemik COVID19 telah menyebabkan kelewatan dalam banyak jadual pematuhan CMMC seperti yang diterbitkan dalam artikel ini . Maklumat baharu akan diterbitkan sebaik sahaja ia tersedia.
Mula-mula, nilai operasi anda untuk pematuhan kepada piawaian NIST 800-171 yang mana CMMC sedang dibina (dengan beberapa kawalan tambahan).
Menggunakan 14 domain kawalan yang disenaraikan di atas, nilaikan diri anda secara langsung atau dengan mengupah perunding keselamatan siber. Ukur dan laporkan pematuhan anda dalam setiap 14 domain kawalan.
Kedua, buat Pelan Keselamatan Sistem di mana anda menggariskan perlindungan semasa anda seperti yang dikehendaki oleh keperluan NIST 800-171.
Dokumen ini membolehkan anda mula menulis semua langkah perlindungan anda yang sedia ada untuk melindungi Maklumat Tidak Terkelas Terkawal (CUI) anda.
Ketiga, dokumentasikan pelan pemulihan anda untuk menangani bidang yang anda tidak patuhi di bawah NIST 800-171.
Ini sering dilakukan dalam bentuk Pendaftaran Risiko dengan penyenaraian jurang yang diutamakan berdasarkan kritikal, impak dan materialiti kepada organisasi anda.
Keempat, mula melaksanakan pelan pemulihan anda dan menangani GAPS yang dikenal pasti dalam langkah ke-3 anda di atas.
Bekerjasama dengan organisasi perunding atau Pembekal Perkhidmatan Terurus selalunya boleh memberikan anda beberapa cara yang paling pantas dan cekap untuk menangani kelemahan dalam program keselamatan siber anda. Ini kerana MSP diukur berdasarkan penghantaran. Mencuba melakukan ini secara dalaman dengan semua permintaan lain ke atas kakitangan anda boleh menyebabkan keletihan dan dalam ekonomi ini dengan pengangguran yang sangat rendah, pusing ganti kakitangan. Jadi berhati-hati apabila cuba menangani standard baharu ini dengan sumber dalaman anda sendiri.
Akhir sekali, pastikan anda mendokumenkan proses anda dengan artifak yang boleh digunakan untuk membuktikan anda melakukan apa yang anda katakan anda lakukan.
Selalunya, semasa audit, proses itu selesai, tetapi tiada cara atau bukti yang dikumpul untuk membuktikan proses itu diikuti dengan mudah. Reka bentuk program pematuhan anda untuk mengekalkan artifak atau bukti proses sedang disiapkan. Sebagai contoh, buat proses pemberhentian dengan rekod untuk setiap pekerja yang telah meninggalkan pekerjaan anda.
CyberHoot dibina untuk menangkap pematuhan daripada semua pekerja anda dengan mengingatkan, menjejaki dan meningkatkan kepada pengurusan yang mematuhi dasar, proses dan latihan keselamatan siber anda. Ia mengautomasikan sepenuhnya proses ini supaya anda tidak perlu mengejar kertas kerja, melakukan audit fail HR individu, atau mana-mana daripada itu. Kemudahan dan kesederhanaan CyberHoot terbukti dalam petikan ini daripada Pelanggan yang berkata:
“ Saya berjaya menyelesaikan lebih banyak perkara dalam satu hari penggunaan CyberHoot berbanding setahun mencuba produk lama kami!”. — Daniel Rickman, J&L Cable
Lawati CyberHoot.com untuk percubaan percuma dan mulakan persediaan untuk audit dan pensijilan CMMC.
Neoscope, telah beroperasi selama 12 tahun membantu pelanggan di sekitar New England dan di seluruh AS memantau, mengurus dan membetulkan infrastruktur Teknologi Maklumat mereka. Kami berbuat demikian dengan cara yang menyediakan jejak audit dengan proses yang sesuai untuk diteliti. Hubungi Neoscope hari ini untuk membincangkan keperluan penyediaan CMMC anda. Pendekatan proaktif anda hari ini boleh menghapuskan kehilangan kontrak kerajaan yang kritikal menjelang kegagalan pensijilan CMMC.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.