Sebagai Penyedia Perkhidmatan Terurus (MSP), anda tahu pelanggan anda serius dalam mempertahankan diri daripada serangan siber. Itulah sebahagian daripada sebab mengapa mereka mengupah anda. Pencerobohan data terlalu biasa pada masa kini, menyebabkan Perniagaan Kecil hingga Sederhana (PKS) kerugian purata $108,000 pada tahun 2021 manakala Perusahaan boleh membayar sehingga beberapa juta dolar. Malah, 99% profesional keselamatan yang mengalami pelanggaran di organisasi mereka dalam tempoh dua tahun yang lalu bersetuju bahawa ia boleh dicegah dengan langkah yang betul. Dan, sebagai jawapan yang paling biasa, 71% mengatakan bahawa latihan kesedaran keselamatan yang lebih baik untuk pengguna akan membantu meminimumkan atau mencegah pelanggaran tersebut . Pada masa ini, hanya 60% MSP menawarkannya sebagai sebahagian daripada tawaran perkhidmatan terurus mereka.
Secara ringkasnya, latihan kesedaran keselamatan terdiri daripada bahan pendidikan dan simulasi yang disasarkan untuk mendidik pengguna tentang amalan terbaik keselamatan, ancaman yang mungkin mereka hadapi dan cara memastikan diri mereka dan organisasi mereka selamat dalam talian. SAT terutamanya dilakukan melalui "pelajaran" dalam talian, yang mungkin termasuk video bersaiz kecil, kuiz, permainan interaktif dan banyak lagi, serta simulasi pancingan data . Ujian pancingan data membolehkan pentadbir mengukur pengguna mereka dengan menghantar e-mel pancingan data simulasi dan melihat pekerja mana yang mengklik pada pautan atau menghantar data di dalamnya.
Perkhidmatan SAT sering digabungkan dengan alat dan perkhidmatan tambahan yang berkaitan dengan pengguna syarikat termasuk:
Kajian menunjukkan bahawa kesilapan manusia bertanggungjawab atas 90% pelanggaran keselamatan, dan semakin meningkat. Pekerja yang tidak terlatih dan tidak menyedarinya boleh menjadi risiko terbesar yang dihadapi oleh organisasi dari perspektif keselamatan. Teknologi keselamatan inovatif dan canggih yang ditawarkan oleh MSP boleh menjadi sangat mengagumkan, tetapi apa yang berlaku apabila e-mel pancingan data memintas penapis spam atau pekerja menggunakan "Password123" untuk mengamankan akaun berkaitan kerja yang tidak disediakan untuk pengesahan berbilang faktor? Dianggarkan 78% pembuat keputusan keselamatan dan orang berpengaruh melihat latihan dan teknologi secara gabungan sama pentingnya dalam pendekatan mereka untuk menangani ancaman keselamatan.
Adalah penting untuk menggunakan kaedah penyampaian yang betul semasa melakukan latihan kesedaran keselamatan untuk kakitangan anda. Seperti yang dinyatakan sebelum ini, video latihan menggigit dengan kuiz pada penghujungnya adalah amalan terbaik. Beralih daripada persembahan PowerPoint 'kesedaran keselamatan siber' 60+ minit yang dilakukan oleh seorang profesional IT telah terbukti sangat berkesan; terlalu ramai orang mengantuk semasa latihan yang berlangsung lebih lama daripada 5-10 minit. Mempunyai latihan keselamatan bulanan, selama 3-5 minit, dengan kuiz ringkas untuk menguji kesedaran, dihantar terus ke peti masuk pengguna ialah kaedah SAT yang paling mudah, berkesan dan tanpa geseran hari ini.
Tiada teknologi yang pernah dicipta untuk melindungi organisasi anda adalah sempurna, oleh itu pengguna adalah barisan pertahanan terakhir anda sebelum berlakunya pelanggaran. Pengguna yang terlatih dengan betul lebih cenderung untuk mengenali dan bertindak balas dengan betul terhadap serangan berbanding pengguna yang tidak terlatih. Pengguna yang terlatih menjadi " tembok api manusia " anda yang berfungsi bersama perlindungan teknologi anda untuk mempertahankan perniagaan anda.
Menggunakan latihan kesedaran, organisasi boleh membenamkan amalan keselamatan yang baik di seluruh organisasi mereka, supaya pekerja bertindak balas dengan sewajarnya terhadap ancaman. Ulangan SAT tidak berbeza dengan ulangan sukan; lebih banyak anda berlatih, lebih baik anda menjadi.
Latihan kesedaran memberikan pentadbir cerapan kritikal tentang tingkah laku pengguna mereka. Jika Pentadbir mengetahui siapa yang lulus atau gagal simulasi pancingan data, atau menunjukkan tingkah laku berisiko, mereka boleh pergi menangani pautan paling lemah dalam tembok api manusia mereka. Pesalah berulang boleh menyebabkan akibat yang mengehadkan kerjaya dalam syarikat yang dikendalikan dengan baik.
Latihan kesedaran merupakan satu keperluan untuk memenuhi peraturan seperti HIPAA, PCI, FINRA, CMMC dan ITAR. Kegagalan pematuhan boleh menyebabkan denda yang tinggi. Pematuhan yang tinggi terhadap SAT boleh mengurangkan premium insurans dengan membuktikan kepada penyedia insurans bahawa anda melabur dengan sewajarnya dalam pembangunan program keselamatan siber dan strategi pengurangan risiko anda.
CyberHoot membantu mengurangkan risiko yang disebut dalam artikel ini dengan memberikan latihan kesedaran ringkas yang menarik kepada pengguna. Dua belas video bulanan boleh diberikan kepada pengguna dalam masa kurang daripada 60 saat melalui modul program kami.
Semua latihan CyberHoot dihantar terus ke peti masuk setiap pengguna. Pengguna mengklik pautan dan berlatih serta-merta; tiada log masuk pengguna ke tapak web diperlukan. Ini menghapuskan titik geseran biasa untuk pengguna akhir yang membawa kepada pematuhan yang jauh lebih rendah.
Kebanyakan platform SAT ditutup. Anda mendapat rasa aiskrim tunggal mereka selagi anda menggunakan produk mereka. Ini menjejaskan penyertaan pengguna dengan ketara apabila anda memainkan video kesedaran yang sama kepada pelanggan dan pengguna anda. CyberHoot menghilangkan kebosanan ini melalui platform terbuka kami yang membolehkan kami memberikan anda kandungan baru, sentiasa terkini kepada ancaman yang muncul, daripada sumber dalam talian terbaik, yang dirancang untuk anda supaya anda tidak perlu menjejaki apa-apa.
Platform terbuka CyberHoot membolehkan MSP membenamkan latihan produk dengan penggunaan projek mereka. Bayangkan pengurangan dalam panggilan meja bantuan apabila anda secara automatik melatih pengguna pelanggan anda secara tidak segerak pada Pasukan semasa pelancaran projek anda? Pengguna lebih gembira mempelajari cara menggunakan alat baharu untuk menambah nilai MSP pada perhubungan pelanggan anda.
CyberHoot termasuk lebih 60 program latihan produk secara percuma untuk membantu pengguna menjadi produktif dengan alatan seperti Microsoft One Drive, Sharepoint dan Teams (kebanyakan produk Microsoft yang lain juga) serta produk keselamatan seperti LastPass, 1Password, alat jualan seperti HubSpot, Salesforce, aplikasi kewangan seperti Quickbooks dan ADP, dan banyak lagi.
Seorang pelanggan CyberHoot menghantar ujian pancingan data pertamanya selepas 3 tahun latihan kesedaran keselamatan. Keputusan ujian ini seolah-olah mempersoalkan nilai SAT kerana berpuluh-puluh orang mengklik pautan ujian pancingan data dan 7 orang memberikan kelayakan mereka dalam ujian ini. Mengejutkan! kenapa?
Jawapannya menarik. Pengguna mempunyai pengetahuan yang dibuktikan oleh semua ujian berikutnya di mana tidak seorang pun memberikan bukti kelayakan sekali lagi, dan kurang daripada 5 pengguna mengklik tapak web palsu dalam ujian pancingan data ini. Ternyata pengguna mempunyai pengetahuan selama ini tetapi gagal menerapkannya kerana mereka tidak pernah diuji ke atasnya. Inilah sebabnya mengapa ujian phish setiap suku tahun sangat penting. Ia memastikan pengguna anda bertanggungjawab tanpa menjadi beban (lebih banyak ujian pancingan data kurang produktif).
CyberHoot boleh menguji pekerja anda dengan menghantar satu daripada lebih 50 simulasi pancingan data kepada pengguna anda. Uji mereka untuk melihat sama ada mereka menyukai e-mel palsu dengan mengklik pada pautan atau menyerahkan data ke halaman log masuk pendaratan palsu. CyberHoot menggunakan banyak jenama dan syarikat popular dengan e-mel pancingan data dunia sebenar yang realistik yang meniru Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign dan banyak lagi!
CyberHoot menyediakan semua keperluan dasar tadbir urus keselamatan siber anda dalam modul Dasar keselamatan siber kami. Hantar dasar tadbir urus terus ke peti masuk pengguna, minta mereka membaca dan menandatangani tandatangan mereka secara elektronik untuk mengakui dan menjejaki pematuhan pengguna. CyberHoot menyediakan lebih 25 templat dasar keselamatan siber siap sedia yang boleh disesuaikan dengan mudah untuk setiap pelanggan.
Adakah anda ingin mengetahui sejauh mana keselamatan organisasi anda matang? CyberHoot menawarkan set penilaian/tinjauan keselamatan siber yang mantap, membolehkan MSP dan Perniagaan mendapat skor kematangan pada diri mereka sendiri. Penilaian kami mengenal pasti kelemahan biasa yang mesti ditangani. CyberHoot mempunyai tahap penilaian risiko berasaskan NIST yang berbeza yang boleh dihantar terus ke peti masuk sesiapa sahaja. Anda juga boleh menerbitkan tinjauan di tapak web anda untuk menilai bakal pelanggan!
CyberHoot menyertakan Pengimbasan Web Gelap untuk semua pelanggannya. CyberHoot memanfaatkan dua pangkalan data web gelap untuk melihat sama ada alamat e-mel telah terdedah dalam pelanggaran data. Pendedahan baharu dipantau dan dilaporkan kepada pentadbir yang boleh meningkat kepada pengguna akhir. Pentadbir dibekalkan dengan arahan respons terperinci untuk memudahkan pelaporan.
Banyak SAT mengalami pematuhan yang lemah. CyberHoot menghapuskan geseran pematuhan dengan mengautomasikan kebanyakan proses ini dengan pentadbiran sifar. Pematuhan pengguna dipertingkatkan dengan menghantar e-mel secara automatik kepada setiap Pengurus apabila pekerja mereka tidak menyelesaikan tugasan. Pelaporan susulan dipertingkatkan dengan laporan pematuhan pengurusan rekursif mingguan.
Tawaran SaaS SAT keselamatan siber moden melakukan lebih daripada latihan kesedaran keselamatan siber. Apabila anda mencari penyelesaian anda sendiri untuk isu latihan pengguna ini, CyberHoot mengesyorkan mencari alat yang menghapuskan sebanyak mungkin titik geseran. Pertimbangan harus diberikan kepada titik geseran biasa ini dalam SAT:
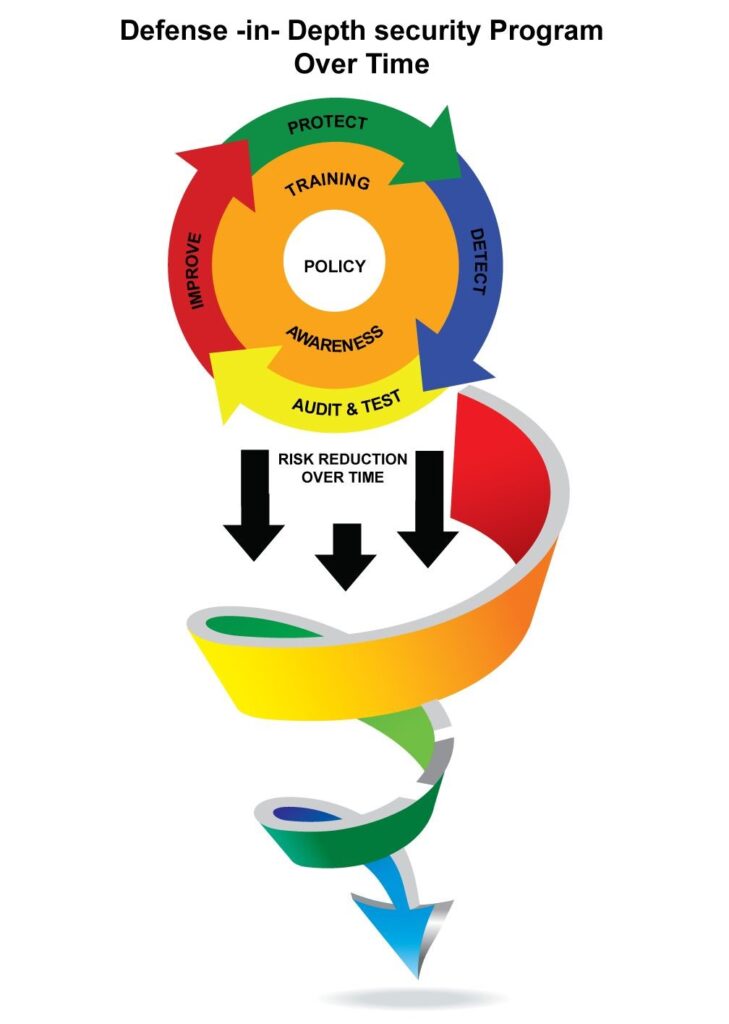
Sebaik sahaja anda menemui alat yang menghapuskan titik geseran ini, anda harus bersedia untuk memulakan perjalanan pembangunan program keselamatan siber anda. Nasib baik, ia tidak pernah lebih penting daripada hari ini.
Sumber:
Membaca tambahan:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.