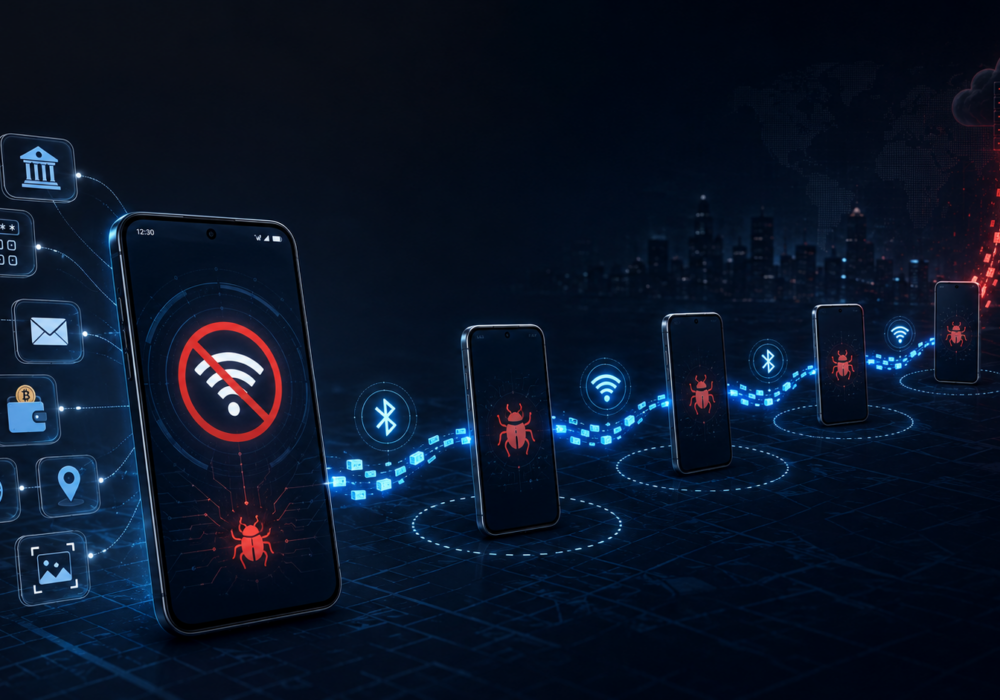
Sekali-sekala, perisian hasad datang dengan helah yang cukup bijak untuk membuat penyelidik keselamatan berhenti seketika dan mengambil perhatian. Manic adalah salah satu daripadanya. Ia merupakan ancaman Android baharu, dan ia melakukan sesuatu yang kebanyakan perisian hasad tidak pernah pedulikan. Apabila telefon yang dijangkiti kehilangan akses internet, Manic tetap menemui jalan untuk terus mencuri.
Tingkah laku jenayahnya termasuk pengelogan kunci, manipulasi skrin, serangan ulangan orang tengah dan perisian intip tersembunyi yang digabungkan menjadi satu pakej berniat jahat. Bagi profesional keselamatan siber yang berpengalaman, jelas bahawa Penggodam telah memanfaatkan kuasa pembangunan AI dalam perisian hasad terbaharu ini.
Penyelidik di ThreatFabric mendapati Manic menyasarkan bank, perkhidmatan ID kerajaan, aplikasi pesanan, platform mata wang kripto dan juga alat komunikasi ketenteraan, kebanyakannya di Ukraine, Rusia dan sebahagian Eropah. Ia memerhatikan 169 aplikasi tertentu pada telefon yang dijangkiti, termasuk aplikasi perbankan, perkhidmatan pembayaran, dompet kripto, pelayar dan klien e-mel.
Sebaik sahaja ia berjalan, Manic berfungsi seperti gabungan trojan perbankan dan perisian intip. Ia merekodkan apa yang anda taip, mengambil kod sekali guna, menjejaki lokasi anda dan mengambil tangkapan skrin. Ia juga menggunakan helah tindanan pintar untuk mencuri PIN anda. Apabila anda mengetik pad kekunci aplikasi perbankan anda, Manic secara senyap-senyap merakam tempat anda mengetik, kemudian memainkan semula ketikan yang sama pada skrin sebenar di bawahnya. Aplikasi perbankan anda berfungsi seperti yang dijangkakan, jadi anda tidak akan perasan apa-apa berlaku.
Kebanyakan perisian hasad memerlukan sambungan internet untuk menghantar kembali data yang dicuri kepada penyerang. Matikan Wi-Fi dan data mudah alih, dan perisian hasad biasanya akan senyap.
Manic telah menemui jalan penyelesaian. Jika telefon yang dijangkiti tiada sambungan, ia akan mencari telefon lain yang berdekatan yang dijangkiti menggunakan Bluetooth atau Wi-Fi Direct. Jika ia menemuinya, ia akan menyerahkan data yang dicuri ke telefon kedua dan data tersebut akan dipindahkan sehingga sampai kepada penyerang. Data boleh dipindahkan merentasi sehingga empat peranti dengan cara ini.
Ini peringatan yang baik: mod pesawat bukanlah perisai ajaib. Perlindungan sebenar datang daripada menjauhkan perisian hasad daripada telefon anda sejak awal lagi.
Manic merebak melalui laman pancingan data dan aplikasi palsu yang menyamar sebagai utiliti harian. Ia bukan datang dari Gedung Google Play rasmi. Ini adalah salah satu bahagian cerita yang paling menggalakkan. Orang di sebalik Manic bergantung pada memperdaya seseorang untuk memasang sesuatu di luar saluran yang dipercayai. Ini bermakna anda mempunyai lebih banyak kawalan di sini daripada yang anda sangkakan.
Anda tidak memerlukan perisian keselamatan perusahaan atau jabatan IT khusus untuk mengurangkan risiko anda. Cuba tabiat ini, bermula hari ini.
Ancaman siber kedengaran menakutkan dalam tajuk utama, tetapi tabiat harian anda lebih penting daripada sebarang berita. Setiap kali anda menyemak sumber aplikasi sebelum memasang, atau berhenti seketika sebelum mengetik pautan yang mencurigakan, anda sedang membina versi diri digital anda yang lebih kukuh berbanding semalam. Inilah keseluruhan permainan. Pilihan kecil dan mantap mengatasi kesempurnaan setiap masa.
Luangkan masa lima minit minggu ini dan semak aplikasi mana pada telefon anda yang datang dari luar Play Store. Padamkan apa-apa sahaja yang anda tidak kenali atau tidak perlukan. Ini adalah satu kemenangan sebenar, dan ia penting.
Apakah itu perisian hasad Manic? Manic ialah perisian hasad Android yang menggabungkan helah trojan perbankan dengan ciri-ciri perisian intip seperti penjejakan lokasi dan rakaman skrin.
Bagaimanakah Manic boleh menceroboh telefon? Ia merebak melalui pautan pancingan data dan aplikasi palsu yang menyamar sebagai utiliti biasa, bukan melalui Gedung Play rasmi Android.
Adakah mematikan internet telefon saya menghalang Manic daripada mencuri data? Tidak selalu. Manic mencari telefon lain yang dijangkiti berdekatan melalui Bluetooth atau Wi-Fi Direct dan menggunakannya untuk menyampaikan data yang dicuri kepada penyerang.
Aplikasi manakah yang disasarkan oleh Manic? Ia memerhatikan 169 aplikasi, termasuk bank, perkhidmatan pembayaran, dompet kripto, pelayar, klien e-mel dan aplikasi pemesejan.
Apakah langkah terbaik untuk diambil dengan segera? Hanya pasang aplikasi daripada Gedung Google Play dan pastikan Google Play Protect dihidupkan. Kedua-dua tabiat tersebut menyekat kebanyakan cara perisian hasad seperti ini bermula.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.