Smishing, Phishing Baharu

22hb September 2020 | Blog Smishing, Phishing Baharu


pancingan data ancaman smishing

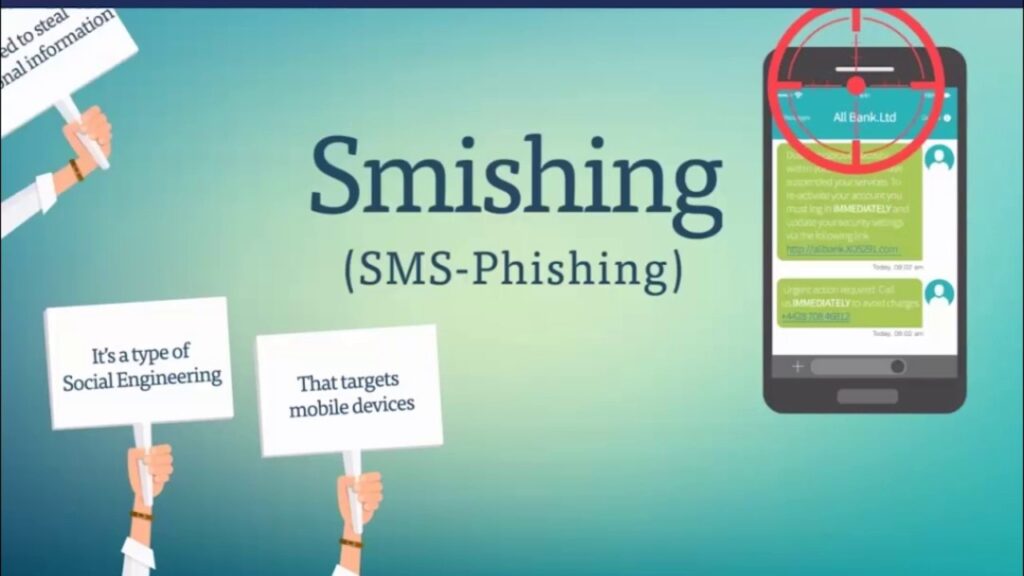
Ramai orang tahu tentang Phishing , satu bentuk kejuruteraan sosial untuk memperdaya individu agar mengikut arahan penggodam. Penggodam meyakinkan pengguna untuk mengklik pautan berniat jahat dalam e-mel yang mengakibatkan muat turun fail berniat jahat atau pengalihan ke laman web yang mencuri kelayakan. Smishing ialah bentuk pancingan data yang kurang dikenali yang menyasarkan pengguna telefon pintar melalui mesej teks atau SMS. Apabila ia berjaya, smishing memperdaya penerima untuk mengambil beberapa tindakan. Seperti serangan pancingan data, ia mungkin melawati laman web palsu dan menyerahkan kelayakan anda atau memuat turun aplikasi penyangak yang boleh menjejaskan telefon anda atau mencuri maklumat peribadi. Secara ringkasnya, smishing ialah pancingan data melalui mesej teks.

Mengapa Smishing, Bukan Phishing?

Penggodam sentiasa mencari cara baharu untuk mendapatkan data pengguna. Penggodam menggunakan smishing kerana orang ramai cenderung lebih mempercayai mesej teks berbanding e-mel. Kebanyakan orang menyedari risiko keselamatan yang terlibat dengan mengklik pautan dalam e-mel, ini kurang benar apabila melibatkan mesej teks. Satu kajian yang dibentangkan oleh TechTalk menunjukkan bahawa 98% mesej teks biasa dibaca dan 20% dibalas, di mana 45% e-mel biasa dibaca dan hanya 6% dibalas. Tidak hairanlah penggodam beralih kepada serangan smishing dengan kekerapan yang semakin meningkat.

Syor Smishing

Secara umum, anda tidak mahu membalas mesej teks daripada orang yang anda tidak kenali. Itulah cara terbaik untuk kekal selamat. Ini benar terutamanya apabila teks datang daripada nombor telefon yang tidak kelihatan seperti nombor telefon, seperti nombor “5000”, atau “452-981”. Ini adalah tanda bahawa mesej teks itu sebenarnya hanyalah e-mel yang dihantar ke telefon. Anda harus melakukan langkah berjaga-jaga asas apabila menggunakan telefon anda seperti:

  • Jangan klik pada pautan yang anda dapat pada telefon anda melainkan anda mengenali orang yang mereka datangi. Walaupun anda menerima mesej teks dengan pautan daripada rakan, pertimbangkan untuk mengesahkan bahawa mereka bermaksud menghantar pautan sebelum mengklik padanya.
  • Suite keselamatan Internet perkhidmatan penuh bukan sahaja untuk komputer riba dan desktop. Ia juga masuk akal untuk telefon bimbit anda. VPN seperti 'Norton Secure VPN' juga merupakan pilihan yang dinasihatkan untuk peranti mudah alih anda. Ini akan melindungi dan menyulitkan sebarang komunikasi yang berlaku antara mudah alih anda dan Internet di hujung yang lain.
  • Jangan sekali-kali memasang apl daripada mesej teks. Sebarang apl yang anda pasang pada peranti anda hendaklah datang terus dari gedung aplikasi rasmi. Program ini mempunyai prosedur ujian yang ketat untuk dilalui sebelum ia dibenarkan di pasaran. Jika anda mempunyai sebarang keraguan tentang keselamatan mesej teks, jangan bukanya.
  • Jika anda menerima mesej teks yang menyebut anda harus mengemas kini tetapan atau menyahlanggan perkhidmatan yang anda belum daftar, abaikan mesej itu. Jika anda melihat sebarang caj yang tidak dibenarkan pada penyata kad kredit atau kad debit anda, ambil caj tersebut dengan bank atau kad kredit anda. Mereka akan berada di pihak anda.

Hampir semua mesej teks yang anda terima akan baik-baik saja. Tetapi ia hanya memerlukan satu yang buruk untuk menjejaskan data dan keselamatan anda. Dengan hanya sedikit akal dan berhati-hati, anda boleh memastikan bahawa anda tidak menjadi mangsa smishing.

Cadangan Keselamatan Siber Selanjutnya

Anda bukan sahaja harus mengikuti pengesyoran keselamatan Smishing sebelumnya, tetapi terdapat cara lain yang disyorkan oleh CyberHoot untuk membantu kekal selamat dalam kehidupan seharian anda dalam talian: 

  • Latih pekerja tentang asas keselamatan siber, membantu mereka menjadi lebih sedar tentang ancaman yang mereka hadapi apabila berinteraksi dalam talian. (Phishing, Smishing, Kejuruteraan Sosial)
  • Pekerja Ujian Phish secara berkala (sekurang-kurangnya setiap tahun, tetapi lebih baik setiap suku tahun atau bulanan)
  • Berhati-hati dengan WiFi awam yang tidak selamat (gunakan a VPN jika berurusan dengan maklumat sensitif)
  • Bimbing pekerja dengan dasar keselamatan siber, mengikut Garis Panduan NIST (WISP, Penggunaan Boleh Diterima, Dasar Kata Laluan, dsb.) 
  • Menggaji a Password Manager, memerlukannya dalam Dasar Kata Laluan anda, menuntut kebersihan kata laluan yang kukuh dalam pekerja dan perniagaan anda 
  • enable Dua-Faktor Pengesahan di mana mungkin dan terutamanya pada semua perkhidmatan yang menghadap ke Internet yang anda gunakan (O365, Salesforce, aplikasi Kewangan. dll.)
  • Bekerjasama dengan kakitangan IT anda atau vendor pihak ketiga untuk memastikan data kritikal anda sedang dijalankan disulitkan semasa rehat dan dalam transit (pastikan kunci kukuh dan kata laluan panjang)
  • Kerap membuat sandaran data kritikal berikutan 3-2-1 metodologi
  • Gunakan prinsip keistimewaan paling sedikit 
  • Tampal sistem anda dengan kerap dan triase kelemahan kritikal menggunakan proses berulang dengan garis masa yang ditetapkan berdasarkan tahap ancaman
  • Kekal terkini dengan ancaman siber yang sentiasa berubah
  • Pertimbangkan untuk mengupah Ketua Pegawai Keselamatan Maklumat (vCISO) maya
Dengan melaksanakan langkah-langkah ini di perniagaan anda, anda akan menjadi lebih sedar dan lebih selamat. Anda boleh berasa selesa mengetahui syarikat anda bersedia untuk serangan ini.

Untuk mengetahui lebih lanjut tentang Smishing, tonton video pendek ini:

Sumber

Norton

Phishing – Istilah CyberHoot

Smishing – Istilah CyberHoot

Vishing – Istilah CyberHoot

Ancaman Campuran – Istilah CyberHoot

Bacaan Berkaitan

Kempen Smishing Menggunakan USPS Sebagai Menyamar

Teks 'Pakej Belum Selesai' Menghancurkan Ancaman

Blog Terkini

Kekal tajam dengan yang terkini cerapan keselamatan

Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Perangkap Kelajuan vs. Diskaun Pemandu Selamat: Mengapa Ganjaran Membina Tabiat Keselamatan yang Lebih Baik

Perangkap Kelajuan vs. Diskaun Pemandu Selamat: Mengapa Ganjaran Membina Tabiat Keselamatan yang Lebih Baik

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...

Maklumat Lanjut

Nasihat CyberHoot: Microsoft Outlook Tergendala. Penilaian Baik Anda Tidak.

Nasihat CyberHoot: Microsoft Outlook Tergendala. Penilaian Baik Anda Tidak.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...

Maklumat Lanjut

Sambungan Pelayar Berniat Jahat: Cara Menjaga Kebersihan Pelayar Anda

Sambungan Pelayar Berniat Jahat: Cara Menjaga Kebersihan Pelayar Anda

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...

Maklumat Lanjut