Aplikasi Perisian sebagai Perkhidmatan (SaaS) telah mengubah perniagaan sejak sedekad yang lalu dengan nilai yang sangat besar. Pandemik memaksa banyak perniagaan untuk memindahkan pekerja daripada aplikasi berasaskan pejabat atau desktop kepada aplikasi berasaskan awan SaaS. Aplikasi SaaS ini merangkumi apa sahaja daripada perisian pejabat hinggalah alat komunikasi yang berkuasa. Antara aplikasi perniagaan paling popular yang tersedia termasuk Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 dan Zoom.
Kebanyakan orang tidak berfikir dua kali semasa menyambungkan aplikasi yang mereka perlukan dengan Google Workspace, persekitaran O365 atau perkhidmatan yang serupa. Tindakan mudah yang diambil oleh pengguna, seperti membuat e-mel atau mengemas kini kenalan dalam CRM , boleh mengakibatkan beberapa tindakan dan pemberitahuan automatik lain dalam setiap platform yang disambungkan ini.
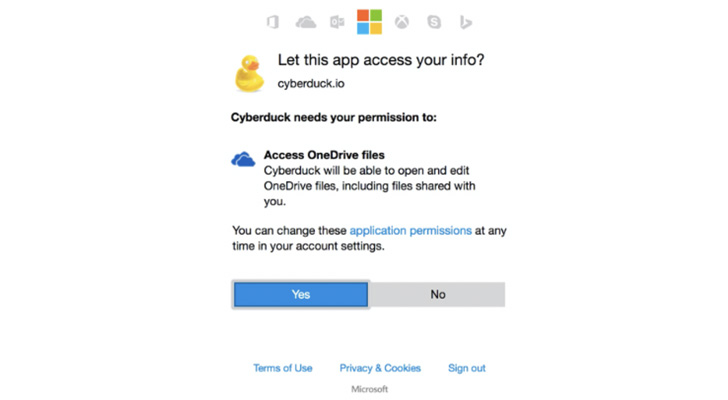
Teknologi OAuth dan Daftar Masuk Tunggal telah memudahkan pengesahan dan menawarkan pendelegasian hak akses yang terkawal. Diwakili dalam bentuk skop , aplikasi meminta kebenaran pengguna untuk kebenaran tertentu. Aplikasi boleh meminta satu atau lebih skop. Melalui kelulusan skop, pengguna memberikan kebenaran kepada aplikasi ini untuk melaksanakan kod bagi melaksanakan logik di sebalik tabir dalam persekitaran mereka. Aplikasi ini boleh menjadi tidak berbahaya atau mengancam seperti fail boleh laku.
Seperti yang dilihat dalam imej di bawah, mekanisme OAuth memudahkan penghubung antara aplikasi dan ramai yang tidak mempertimbangkan kemungkinan implikasinya. Apabila aplikasi ini dan alat tambah lain untuk platform SaaS meminta kebenaran, ia biasanya diberikan tanpa berfikir panjang, memberikan lebih banyak peluang kepada penggodam untuk mendapatkan akses kepada data syarikat. Ini meletakkan syarikat berisiko untuk serangan rantaian bekalan , pengambilalihan API dan memasang aplikasi pihak ketiga yang berniat jahat secara tidak sengaja pada peranti syarikat.
Apabila ia berkaitan dengan mesin tempatan dan fail boleh laku, organisasi sudah mempunyai kawalan terbina dalam yang membolehkan pasukan keselamatan menyekat program dan fail berniat jahat. Ini perlu sama apabila ia berkaitan dengan aplikasi SaaS.
Latihan Kesedaran Keselamatan – Langkah pertama dalam keselamatan siber sentiasa kembali kepada peningkatan kesedaran pekerja. Sebaik sahaja pekerja menjadi lebih sedar tentang risiko dan bahaya yang dibawa oleh mekanisme OAuth ini, mereka akan lebih teragak-agak untuk menggunakannya.
Dayakan Pengesahan Berbilang Faktor – Perkara terbaik yang boleh anda lakukan untuk meningkatkan keselamatan awan organisasi anda adalah dengan menghidupkan dan menguatkuasakan pengesahan berbilang faktor (MFA) untuk semua akaun yang mungkin. Amalan ini amat sesuai untuk platform e-mel dan kolaborasi utama anda kerana ia mengurangkan bahaya yang boleh disebabkan oleh penyerang dengan kelayakan yang dicuri.
Dasar – Organisasi harus mewujudkan dasar yang menguatkuasakan pekerja untuk mengemukakan permintaan untuk aplikasi pihak ketiga. Ini boleh dilaksanakan dalam Dasar Penggunaan Boleh Diterima (AUP) organisasi anda.
Gunakan Pemantauan Keselamatan SaaS – Pemantauan keselamatan SaaS merupakan lapisan keselamatan yang penting untuk susunan SaaS anda. Ia membolehkan anda mengurus akses pekerja kepada aplikasi SaaS yang diperlukan mengikut jabatan, menyatukan lesen dan memberikan anda keterlihatan yang belum pernah terjadi sebelumnya ke dalam susunan SaaS anda. Blissfully merupakan satu contoh terbaik platform yang boleh melakukan ketiga-tiganya dan lebih banyak lagi; ia merupakan elemen keselamatan SaaS utama apabila menyusun susunan IT anda.
Urus Akses & Kata Laluan SaaS – Sesetengah aplikasi SaaS tidak boleh dikaitkan dengan penyelesaian SSO seperti yang dinyatakan sebelum ini. Untuk situasi ini, CyberHoot mengesyorkan penggunaan Pengurus Kata Laluan. Pengurus Kata Laluan yang bereputasi seperti LastPass , 1Password, DashLane atau Bitwarden membolehkan pengguna menjana kata laluan 14+ aksara yang kukuh dan unik, menyimpan kelayakan untuk laman web dan menyimpan Nota Selamat yang disulitkan. Alatan ini juga berharga kerana ia membolehkan pengguna berkongsi kelayakan atau nota dengan selamat dengan pekerja atau pelanggan yang dipercayai.
Nasihat praktikal dan akal sehat digunakan di sini. Pastikan pengguna anda tahu untuk tidak menerima secara membabi buta semua kebenaran akses yang diminta oleh aplikasi SaaS tidak berbeza dengan menafikan akses apl telefon ke senarai kenalan anda atau menafikan akses kepada data lokasi anda secara lalai. Jika ia tidak memerlukan akses untuk berfungsi secara asas, kedudukan lalai anda hendaklah sentiasa menafikan akses.
Cadangan berikut akan membantu anda dan perniagaan anda kekal selamat daripada pelbagai ancaman yang mungkin anda hadapi setiap hari. Semua cadangan yang disenaraikan di bawah boleh didapati dengan mengupah perkhidmatan pembangunan Program vCISO CyberHoot.
Setiap cadangan ini, kecuali insurans siber, terbina dalam produk dan perkhidmatan Ketua Pegawai Keselamatan Maklumat maya CyberHoot. Dengan CyberHoot, anda boleh mentadbir, melatih, menilai dan menguji pekerja anda. Lawati CyberHoot.com dan daftar untuk perkhidmatan kami hari ini. Sekurang-kurangnya terus belajar dengan mendaftar dalam surat berita Keselamatan Siber bulanan kami untuk mengikuti kemas kini keselamatan siber semasa.
Sumber:
Risiko dan Cabaran Perisian sebagai Perkhidmatan (SaaS).
Sumber tambahan:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.