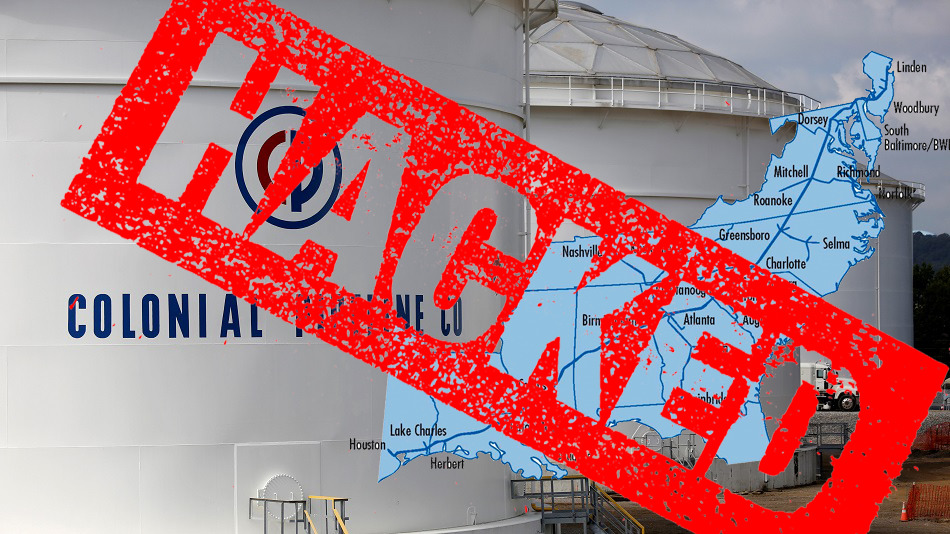
Saluran paip terbesar di Amerika Syarikat, Colonial Pipeline, telah menghentikan operasinya akibat serangan ransomware . Colonial Pipeline membawa 45% bahan api yang digunakan di Pantai Timur AS, yang beroperasi dari Texas ke Kawasan Teluk New York. Syarikat saluran paip itu mengeluarkan kenyataan pada 7 Mei 2021, yang menyatakan bahawa mereka mengetahui bahawa mereka telah menjadi mangsa serangan siber:
"Sejak itu kami telah memutuskan bahawa insiden ini melibatkan perisian tebusan. Sebagai tindak balas, kami secara proaktif mengambil sistem tertentu di luar talian untuk membendung ancaman itu, yang telah menghentikan sementara semua operasi saluran paip dan menjejaskan beberapa sistem IT kami."
Menurut Bloomberg dan The Wall Street Journal , pakar tindak balas insiden keselamatan siber dari FireEye sedang membantu siasatan, yang mengaitkan serangan itu dengan strain ransomware yang dipanggil DarkSide.
DarkSide memulakan organisasi jenayah sibernya pada Ogos 2020 dan telah menerbitkan data yang dicuri daripada lebih 40 mangsa setakat ini (Mei 2021). Tidak jelas berapa banyak wang yang dituntut oleh penyerang atau sama ada Colonial Pipeline telah membayar penggodam. Walau bagaimanapun, satu laporan daripada Bloomberg mendakwa bahawa penjenayah siber di sebalik serangan itu mencuri 100GB data daripada rangkaiannya. Sebagai rujukan, Travelex, sebuah bursa mata wang asing yang berpangkalan di London, membayar $2.3 juta untuk 'membuka kunci' hanya 5GB data . Dengan saluran paip yang kehilangan 100GB data, seseorang boleh melakukan pengiraan untuk mengetahui berapa banyak yang mungkin diminta oleh penggodam daripada Colonial ($40 juta-$50 juta). Mungkin Colonial tidak dapat membayar wang tebusan kerana jabatan Perbendaharaan telah menjadikan pembayaran bitcoin ransomware sebagai haram pada musim luruh lalu. Jika ransomware ini hanya menyulitkan data Colonial, mereka akan tergendala selama beberapa hari sementara mereka memulihkan daripada sandaran. Walau bagaimanapun, nampaknya organisasi Darkside juga mengancam untuk mendedahkan apa yang hanya boleh dianggap sebagai maklumat sensitif dan merosakkan ke Internet.
Serangan siber yang menyasarkan utiliti dan infrastruktur kritikal telah menyaksikan peningkatan mendadak dalam beberapa tahun kebelakangan ini. Masalah dengan trend ini ialah jenis ransomware yang lebih baharu bukan sahaja menyulitkan data mangsa tetapi kini mengeluarkan maklumat tersebut dan mendedahkan data yang dicuri secara terbuka jika wang tebusan tidak dibayar. Jenis ransomware ini dipanggil ' Leakware '. CyberHoot telah mengikuti trend perisian kebocoran ini sejak sekian lama , dengan Maze Ransomware memulakan strategi baharu ini lebih setahun yang lalu.
Berdasarkan data yang dikumpul oleh Check Point dan HackerNews , serangan siber yang menyasarkan utiliti Amerika telah meningkat sebanyak 50% secara purata setiap minggu pada tahun 2021, daripada 171 pada awal Mac kepada 260 menjelang akhir April.
Ransomware telah mendapat perhatian Whitehouse dan industri. Pasukan Petugas Ransomware (RTF) yang baru diwujudkan sedang mengumpulkan entiti awam dan swasta untuk berbincang tentang cara-cara menangani wabak ini. RTF terdiri daripada pakar keselamatan siber berprofil tinggi yang membantu syarikat memerangi ransomware secara proaktif. Kerja telah dilakukan pada masa lalu dalam usaha untuk memerangi ransomware, tetapi matlamat utama pasukan petugas adalah untuk mengurangkan kekerapan dan kesan serangan ini. Walaupun RTF menjalankan tugasnya, syarikat anda tidak sabar untuk mendapatkan penyelesaian. Terdapat tindakan yang mesti anda ambil untuk meningkatkan keselamatan anda dan mengurangkan kemungkinan menjadi mangsa serangan ransomware seperti Colonial:
Terdapat banyak langkah perlindungan lain yang dimasukkan ke dalam program keselamatan siber yang mantap termasuk melaksanakan penilaian risiko , membina rangka kerja pengurusan risiko dan pelbagai perlindungan teknikal. Ketahui semua tentang ini dan mula membina pelan keselamatan siber pertahanan mendalam anda yang mantap di CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Sumber:
Membaca tambahan:
Perbendaharaan AS Mengharamkan Pembayaran Ransomware
Pembentukan Pasukan Petugas Ransomware
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

