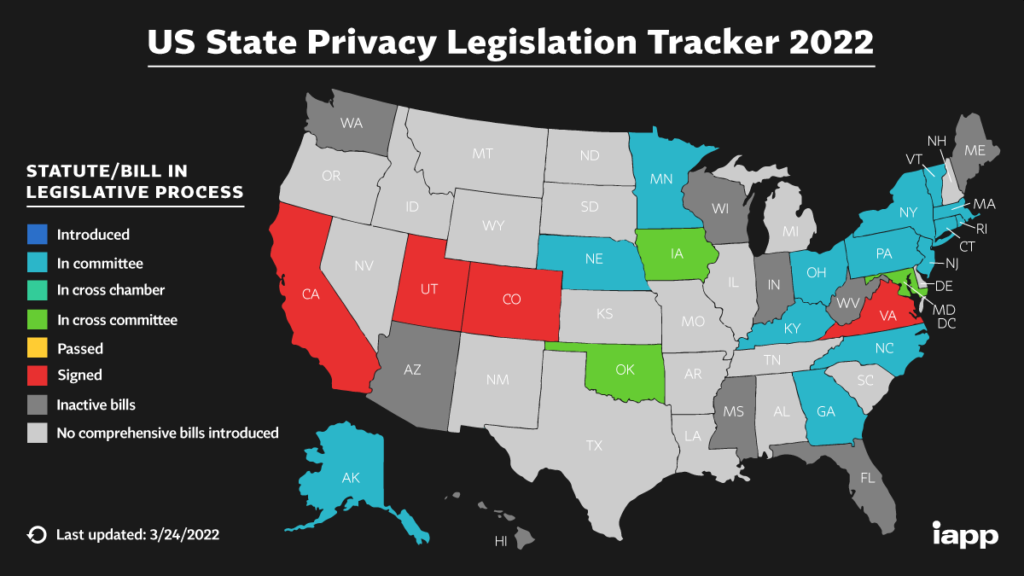
Perundangan privasi telah berkembang dengan ketara dalam tempoh dua tahun lepas dengan penerbitan dan penguatkuasaan Peraturan Privasi Data Umum (GDPR) EU. Pada Januari 2020, Akta Privasi Pengguna California (CCPA) akan berkuat kuasa, dengan keperluan yang serupa dengan GDPR, di CA. Negeri lain termasuk Texas, New York, Washington, dan Massachusetts mengikutinya. Perundangan privasi EU dan CA cuba melindungi data peribadi kami dengan memberikan hak tertentu. Hak ini membenarkan seseorang mengurus data yang disimpan oleh perniagaan kami melalui "Permintaan Privasi Data". Permintaan ini boleh termasuk tetapi tidak terhad kepada hak untuk mempunyai perniagaan:
Malangnya, perniagaan tidak bersedia dengan betul untuk permintaan ini. Di seluruh dunia, perniagaan sedang berebut untuk menampung permintaan privasi data GDPR yang dibuat oleh penduduk EU. Perniagaan AS dengan data peribadi tentang warga California sedang tergesa-gesa membina proses untuk menampung permintaan privasi data daripada penduduk CA mulai 1 Januari 2020.
Bukankah menjadi ironis jika gelombang pelanggaran privasi seterusnya berpunca daripada permintaan privasi data yang dibuat oleh penggodam di bawah akta perundangan ini? Inilah masalah yang dilihat oleh CyberHoot dengan tindakan ini. Perniagaan belum lagi membina proses "Permintaan privasi data" yang teguh dan berbilang faktor yang mengesahkan identiti setiap peminta!
Kejutan, kejutan, seorang penyelidik British bernama James Pavur, melaporkan dalam taklimat Black Hat ini pada Ogos 2019 , bahawa selepas membuat 150 "permintaan privasi data" untuk data peribadi isterinya, perniagaan telah menghantar kepadanya:
Yang penting, Pavur tidak memalsukan sebarang dokumen, tandatangan atau alamat e-mel. Dia menggunakan bukti kelayakan, tandatangan dan akaun e-melnya sendiri dalam setiap kes untuk meminta item ini. Perniagaan hanya tidak mengesahkan identitinya. Sekarang, membayangkan apa yang boleh dilakukan oleh penggodam yang memalsukan tandatangan, dokumen dan menceroboh akaun e-mel anda? CyberHoot mempunyai beberapa ramalan untuk anda.
CyberHoot tidak mencadangkan Google dan Facebook akan mudah tertipu untuk memberikan data peribadi anda. Walau bagaimanapun, syarikat lain yang mempunyai data anda masih belum bersedia untuk mengendalikan permintaan ini. CyberHoot mencabar perniagaan untuk membina proses pengesahan yang selamat sebelum penggodam mengeksploitasi anda dalam novel ini dan cara yang sangat ironis.
Pengarang, Craig, Pengasas Bersama – CyberHoot
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.