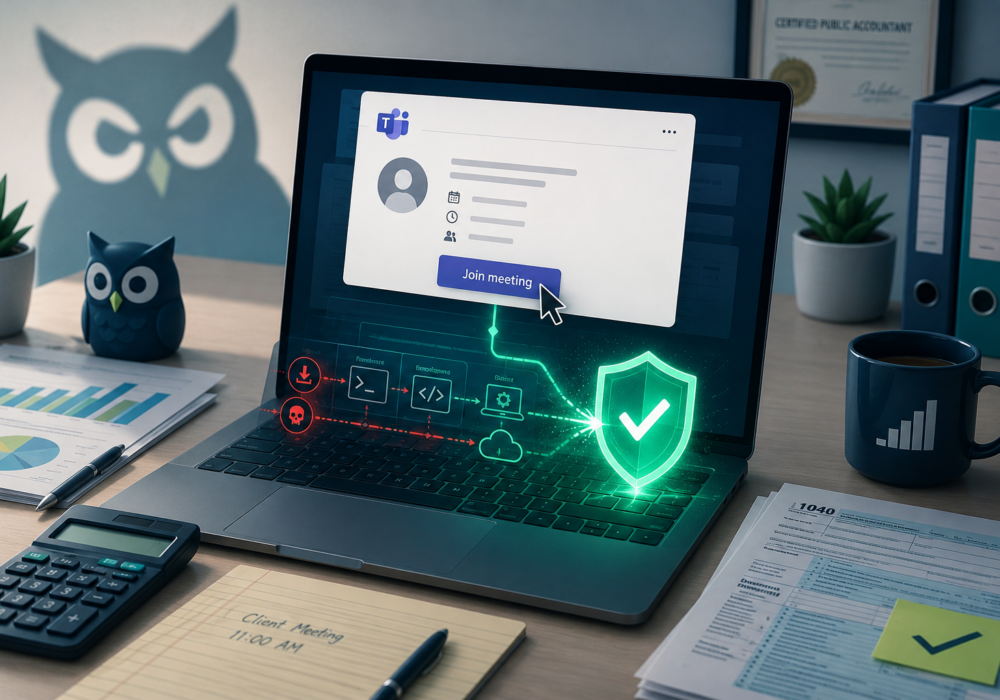
Musim cukai membuatkan akauntan sibuk, dan ia juga membuatkan penipu sibuk. Awal musim panas ini, sebuah firma CPA menjadi sasaran seseorang yang menyamar sebagai pelanggan baharu. Penipu itu menghabiskan masa berminggu-minggu membina kepercayaan sebelum membuat langkah. Berita baiknya ialah kisah ini berakhir dengan baik. Berita baiknya ialah anda dapat belajar daripadanya tanpa perlu melaluinya.
Hubungan itu dicapai melalui halaman hubungi kami di laman web firma CPA. Bakal pelanggan mempunyai nama, latar belakang peribadi, dan beberapa soalan yang munasabah tentang penyediaan cukai. Mereka terlalu sakit untuk memfailkan cukai dan bolehkah firma CPA membantu mereka memfailkan cukai lewat? Selama beberapa minggu, e-mel terus datang untuk mengatur mesyuarat bagi membincangkan situasi cukai.
Penipuan seperti ini bergantung pada tiga tuas tertentu, dan menamakannya membantu pasukan anda mengenali corak tersebut dengan lebih cepat daripada sebarang butiran teknikal. Kesegeraan, kerana penipuan bergerak pantas tepat pada masanya keputusan perlu dibuat. Emosi, kerana kisah peribadi yang bersimpati mengurangkan kewaspadaan seseorang sebelum satu pautan yang mencurigakan muncul. Autoriti, kerana permintaan tiba dibungkus dengan sesuatu yang biasa dan dipercayai, dalam kes ini alat mesyuarat yang digunakan oleh hampir setiap perniagaan setiap hari.
Pada hari mesyuarat, penipu itu menghantar mesej yang mendakwa pautan video firma itu sendiri tidak berfungsi, dan menawarkan pautan gantian. Pautan itu kelihatan seperti jemputan mesyuarat Microsoft Teams biasa, tetapi sebenarnya tidak. Mengkliknya membawa kepada halaman pendaftaran palsu, yang secara senyap-senyap mendaftarkan komputer pekerja ke dalam sistem pengurusan peranti yang dikawal oleh penipu. Dari situ, skrip tersembunyi berjalan dengan kebenaran sistem peringkat tinggi dan cuba memasang perisian akses jauh.
Inilah bahagian yang patut diraikan. Perisian antivirus firma itu menyekat kedua-dua percubaan untuk memasang alat akses jauh. Semakan penuh selepas itu tidak menemui bukti sesiapa pun mencuri data, dan mengesahkan sistem e-mel firma itu kekal tidak disentuh. Sebuah komputer melihat serangan itu. Anggota firma yang lain tidak pernah melihatnya.
Beberapa butiran menjadikan perkara ini berbaloi untuk dikongsikan melangkaui hampir berlakunya satu firma. Penipu itu menggunakan laman web yang telah wujud selama dua tahun, jadi mana-mana alat yang mencari domain baharu yang mencurigakan pasti akan terlepas pandangnya sepenuhnya. Penipu itu juga seolah-olah perasan perisian akses jauh yang telah dipercayai oleh firma itu dan cuba memasang salinan yang sepadan, dengan harapan ia akan sebati. Pengajarannya di sini mudah. Percayai alat khusus yang disediakan oleh pasukan anda, bukan setiap alat yang berkongsi namanya.
Anda tidak memerlukan bajet keselamatan yang besar untuk mengurangkan risiko anda di sini. Beberapa langkah yang berpatutan membantu menghentikan serangan ini di beberapa titik berbeza.
Kebanyakan langkah ini memerlukan masa dan bukannya wang, malah langkah berbayar seperti EDR juga sesuai dengan bajet PKS. Pilih satu minggu ini dan mulakan di sana.
Anda sudah melakukan seratus perkara dengan betul setiap hari untuk memastikan perniagaan anda terus berjalan. Tambah satu lagi minggu ini. Luangkan lima minit bersama pasukan anda untuk membincangkan bagaimana mesej pelanggan baharu yang sebenar berbunyi berbanding percubaan penipuan. Perbualan kecil seperti ini membina keyakinan yang tidak dapat digantikan oleh kemas kini perisian. Bersoraklah.. Kemajuan mengatasi kesempurnaan setiap kali, dan membaca ini sudah meletakkan anda selangkah ke hadapan dari tempat anda semalam.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Blog minggu ini mempunyai...
Maklumat Lanjut
Sekali-sekala, perisian hasad datang dengan helah yang cukup bijak untuk membuat penyelidik keselamatan berhenti seketika dan...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.