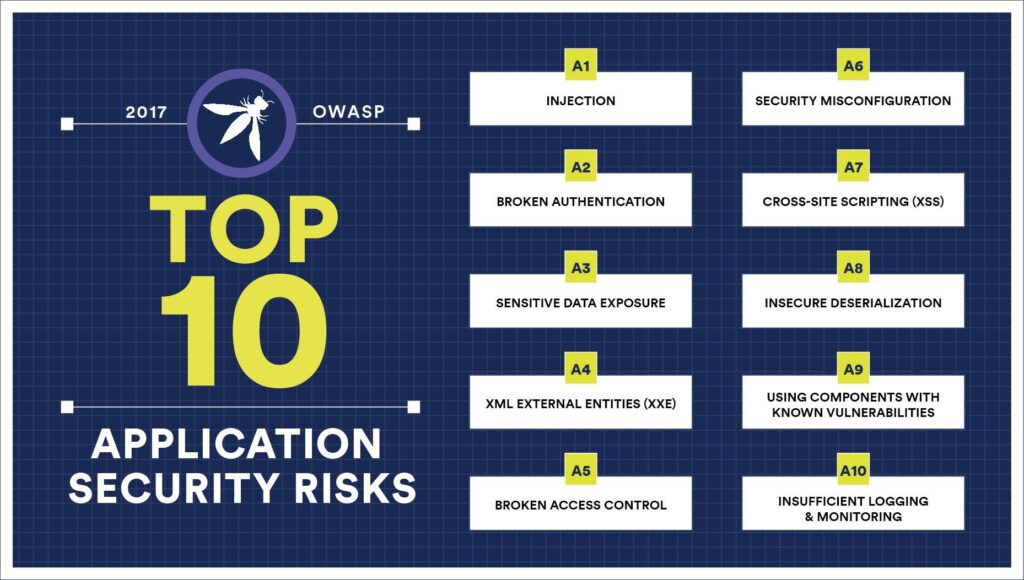
OWASP bermaksud Projek Keselamatan Aplikasi Web Terbuka. 10 Risiko Keselamatan Aplikasi Teratas OWASP mendokumentasikan kesilapan pengekodan yang paling biasa dilakukan oleh pembangun yang boleh menyebabkan risiko keselamatan dalam aplikasi mereka. Ia berdasarkan konsensus luas tentang risiko keselamatan yang paling kritikal dalam pengekodan. Syarikat harus menyedari sumber ini dan memastikan aplikasi web mereka menangani potensi risiko ini.
Menggunakan 10 Teratas OWASP mungkin merupakan langkah pertama yang paling berkesan ke arah mengubah budaya pembangunan perisian dalam organisasi anda ke arah yang menghasilkan kod yang lebih selamat dari awal.
Apakah 10 Risiko Keselamatan Aplikasi Web Teratas?
Suntikan. Kelemahan suntikan, seperti SQL, NoSQL, OS dan suntikan LDAP, berlaku apabila data yang tidak dipercayai dihantar kepada jurubahasa sebagai sebahagian daripada arahan atau pertanyaan. Data musuh penyerang boleh menipu jurubahasa untuk melaksanakan arahan yang tidak diingini atau mengakses data tanpa kebenaran yang sewajarnya.
Pengesahan Rusak. Fungsi aplikasi yang berkaitan dengan pengesahan dan pengurusan sesi sering dilaksanakan secara tidak betul, membenarkan penyerang menjejaskan kata laluan, kunci atau token sesi, atau mengeksploitasi kelemahan pelaksanaan lain untuk menganggap identiti pengguna lain buat sementara atau kekal.
Pendedahan Data Sensitif. Banyak aplikasi web dan API tidak melindungi data sensitif dengan betul, seperti kewangan, penjagaan kesihatan dan PII. Penyerang boleh mencuri atau mengubah suai data yang dilindungi dengan lemah untuk menjalankan penipuan kad kredit, kecurian identiti atau jenayah lain. Data sensitif mungkin terjejas tanpa perlindungan tambahan, seperti penyulitan semasa rehat atau dalam transit, dan memerlukan langkah berjaga-jaga khas apabila ditukar dengan penyemak imbas.
Entiti Luar XML (XXE). Banyak pemproses XML yang lebih lama atau kurang dikonfigurasikan menilai rujukan entiti luaran dalam dokumen XML. Entiti luaran boleh digunakan untuk mendedahkan fail dalaman menggunakan pengendali URI fail, perkongsian fail dalaman, pengimbasan port dalaman, pelaksanaan kod jauh dan serangan penafian perkhidmatan.
Kawalan Akses Pecah. Sekatan ke atas perkara yang dibenarkan oleh pengguna yang disahkan selalunya tidak dikuatkuasakan dengan betul. Penyerang boleh mengeksploitasi kelemahan ini untuk mengakses kefungsian dan/atau data yang tidak dibenarkan, seperti mengakses akaun pengguna lain, melihat fail sensitif, mengubah suai data pengguna lain, menukar hak akses, dsb.
Salah Konfigurasi Keselamatan. Salah konfigurasi keselamatan adalah isu yang paling biasa dilihat. Ini biasanya disebabkan oleh konfigurasi lalai yang tidak selamat, konfigurasi yang tidak lengkap atau ad hoc, storan awan terbuka, pengepala HTTP yang salah konfigurasi dan mesej ralat yang mengandungi maklumat sensitif. Bukan sahaja semua sistem pengendalian, rangka kerja, pustaka dan aplikasi mesti dikonfigurasikan dengan selamat, tetapi ia mesti ditambal/dinaik taraf tepat pada masanya.
XSS Skrip Merentas Tapak. Kepincangan XSS berlaku apabila aplikasi memasukkan data yang tidak dipercayai dalam halaman web baharu tanpa pengesahan yang betul atau melarikan diri, atau mengemas kini halaman web sedia ada dengan data yang dibekalkan pengguna menggunakan API penyemak imbas yang boleh mencipta HTML atau JavaScript. XSS membenarkan penyerang untuk melaksanakan skrip dalam penyemak imbas mangsa yang boleh merampas sesi pengguna, merosakkan tapak web atau mengubah hala pengguna ke tapak berniat jahat.
Penyahserialisasian yang tidak selamat. Penyahserikatan yang tidak selamat selalunya membawa kepada pelaksanaan kod jauh. Walaupun kelemahan penyahserikatan tidak mengakibatkan pelaksanaan kod jauh, ia boleh digunakan untuk melakukan serangan, termasuk serangan ulang tayang, serangan suntikan dan serangan peningkatan keistimewaan.
Menggunakan Komponen dengan Kerentanan Yang Diketahui. Komponen, seperti perpustakaan, rangka kerja dan modul perisian lain, dijalankan dengan keistimewaan yang sama seperti aplikasi. Jika komponen yang terdedah dieksploitasi, serangan sedemikian boleh memudahkan kehilangan data yang serius atau pengambilalihan pelayan. Aplikasi dan API yang menggunakan komponen dengan kelemahan yang diketahui boleh menjejaskan pertahanan aplikasi dan membolehkan pelbagai serangan dan kesan.
Pembalakan & Pemantauan Tidak Mencukupi. Pembalakan dan pemantauan yang tidak mencukupi, ditambah dengan penyepaduan yang hilang atau tidak berkesan dengan tindak balas insiden, membolehkan penyerang menyerang sistem selanjutnya, mengekalkan kegigihan, berputar ke lebih banyak sistem dan mengusik, mengekstrak atau memusnahkan data. Kebanyakan kajian pelanggaran menunjukkan masa untuk mengesan pelanggaran adalah melebihi 200 hari, biasanya dikesan oleh pihak luar dan bukannya proses dalaman atau pemantauan.
Sebagai Pemilik SMB apakah yang perlu saya lakukan?
Pemilik SMB yang membangunkan kod harus melatih risiko 10 Teratas OWASP dalam pengekodan dengan semua pembangun mereka. Ini akan mengelakkan banyak masalah yang menjadi mahal untuk diperbaiki di jalan raya. CyberHoot mempunyai program Latihan Pengekodan OWASP 12 bahagian yang sedia untuk mana-mana syarikat pembangunan di luar sana.