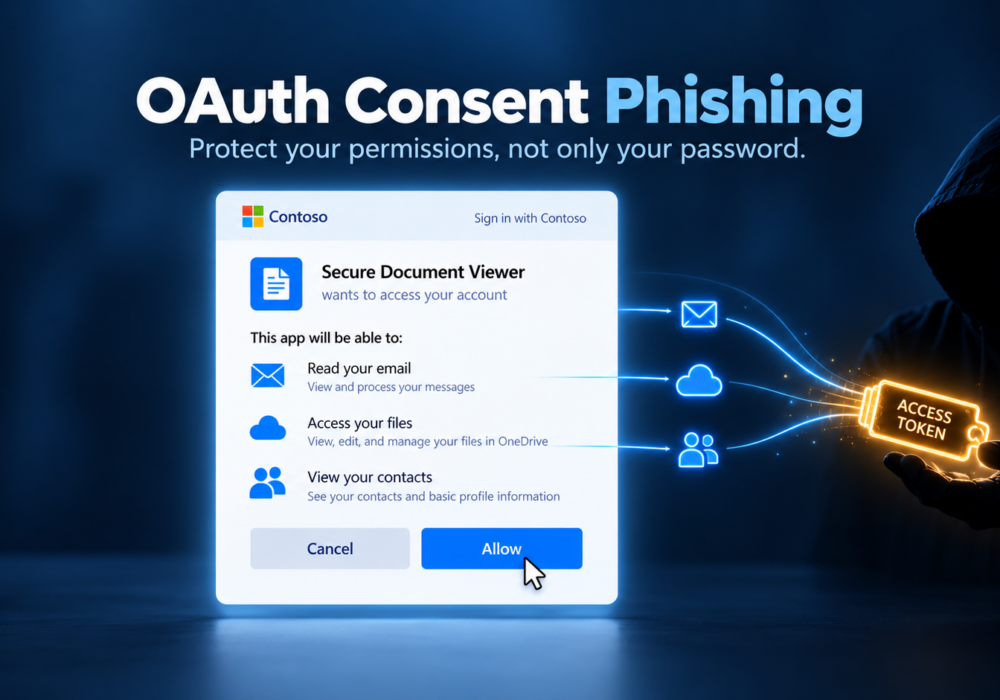
Pengarang : Katie Boquetti | Editorial : Craig Taylor
Saya bertuah kerana mempunyai hubungan dengan ratusan Penyedia Perkhidmatan Terurus dan beribu-ribu profesional keselamatan. Kebanyakan mereka ini tahu minat saya terhadap keselamatan dan mereka memberi saya sedikit " Kecerdasan Ancaman " yang tepat pada masanya. Minggu lepas, seorang rakan karib saya, Armando, telah menghantar saya sebuah artikel tentang " OAuth Consent Phishing ". Jika saya boleh berterus terang, pada mulanya, saya seperti - tunggu... apa? Apabila saya meneliti perkara ini dengan lebih lanjut, saya mengesahkan bahawa ia sememangnya serangan penggodam yang semakin meningkat. Malah, ia telah menjadi masalah yang besar sehingga FBI mengeluarkan Pengumuman Perkhidmatan Awam ini pada 1 September 2026. Penggodam menggunakan e-mel merekayasa sosial dan pancingan data untuk meyakinkan kita supaya memberikan kebenaran akses 'aplikasi palsu' ke akaun e-mel kita atau direktori Microsoft/Google kita. Dengan kebenaran yang mencukupi yang diberikan melalui OAuth, penggodam mungkin menghantar e-mel daripada akaun kita, atau mencuri data istimewa yang selalunya berada di dalam peti masuk kita.
Jadi saya mengucapkan terima kasih kepada Armando atas topik ini dan bersetuju bahawa CyberHoot akan membincangkan topik ini dalam artikel Blog kami yang seterusnya untuk mewujudkan kesedaran mengenainya. Sebaik sahaja anda tahu apa yang anda hadapi, anda lebih bersedia untuk tidak menjadi mangsa putaran kejuruteraan sosial dan pancingan data ini. Tetapi adakah semua pasukan anda, atau semua pekerja anda, atau ahli keluarga anda tahu tentang kaedah serangan ini? Ia lebih berbahaya daripada yang kita mahukan. Cipta kesedaran dan kongsikan artikel ini dengan sesiapa sahaja yang perlu tahu!
— Craig
Anda telah menghabiskan masa bertahun-tahun belajar untuk melindungi kata laluan anda. Anda menyemak pautan sebelum mengklik, anda memerhatikan halaman log masuk palsu, dan anda mengaktifkan pengesahan berbilang faktor (MFA). Tabiat tersebut menghentikan sebahagian besar serangan, jadi berikan penghargaan kepada diri sendiri. Pemancingan data persetujuan OAuth mengambil laluan yang berbeza. Penyerang tidak pernah meminta kata laluan anda. Sebaliknya, mereka meminta kebenaran anda, dan permintaan itu muncul pada skrin log masuk Microsoft atau Google yang tulen.
OAuth ialah sistem di sebalik skrin “Benarkan aplikasi ini mengakses akaun anda” yang anda lihat sepanjang masa. Apabila alat penjadualan ingin membaca kalendar anda atau aplikasi tandatangan elektronik ingin membuka fail dalam OneDrive, OAuth akan mengendalikan permintaan tersebut. Anda log masuk, menyemak senarai kebenaran dan klik Terima. Aplikasi tersebut kemudian menerima pas digital, yang dipanggil token, yang membolehkannya bertindak bagi pihak anda dalam aplikasi tersebut. Ini ialah ciri harian yang berguna dan kebanyakan aplikasi yang menggunakannya adalah sah.
Penyerang mendaftarkan aplikasi mereka sendiri, memberikannya nama yang boleh dipercayai seperti "Secure Document Viewer" atau "Office Update Helper" dan menambah logo yang bersih. Seterusnya, mereka menghantar pautan kepada anda melalui e-mel, Teams atau Slack, selalunya dengan isyarat seperti "Fail kongsi anda tamat tempoh dalam satu jam." Pautan tersebut membuka halaman log masuk Microsoft atau Google yang sebenar. Selepas anda log masuk, skrin persetujuan akan meminta akses kepada mel, fail atau kenalan anda. Sebaik sahaja anda mengklik Terima, aplikasi penyerang menerima token dan penyerang menggunakannya untuk membaca peti masuk anda, mencari dokumen anda dan menghantar e-mel seperti anda tanpa memerlukan kata laluan anda.
MFA mengesahkan bahawa anda adalah orang yang log masuk. Dalam serangan pancingan data persetujuan, anda adalah orang yang log masuk, jadi MFA berfungsi seperti yang direka. Masalahnya bermula selepas log masuk, apabila anda memberikan akses kepada aplikasi. Oleh kerana penyerang memegang token dan bukannya kata laluan anda, menukar kata laluan anda akan memastikan akses mereka kekal sehingga seseorang membatalkan kebenaran aplikasi. Kekalkan MFA dihidupkan kerana ia menyekat banyak serangan lain dan tambahkan perlindungan mudah di bawah untuk melindungi yang satu ini.
Skrin persetujuan memberitahu anda banyak perkara jika anda memberikannya selama lima saat. Semak nama penerbit terlebih dahulu. Microsoft menandakan aplikasi daripada syarikat yang disahkan dengan lencana yang disahkan, dan penerbit yang tidak disahkan atas permintaan yang tidak anda jangkakan patut dijeda. Seterusnya, bandingkan kebenaran dengan tujuan aplikasi. Pemapar PDF tidak mempunyai sebab untuk membaca keseluruhan peti mel anda atau menghantar mesej seperti anda, dan pemapar PDF anda tidak mempunyai rakan untuk menghantar e-mel. Perhatikan permintaan untuk "mengekalkan akses kepada data yang telah anda berikan akses kepadanya," yang membolehkan aplikasi terus berfungsi semasa anda berada di luar talian. Apabila mesej di sekitar pautan mendorong anda untuk bergegas, anggap keadaan mendesak itu sebagai isyarat anda untuk memperlahankan.
Jika anda menggunakan Microsoft 365 , pentadbir akan membuka pusat pentadbir Microsoft Entra dan menetapkan persetujuan pengguna supaya pekerja hanya meluluskan aplikasi daripada penerbit yang disahkan yang meminta kebenaran berisiko rendah. Hidupkan aliran kerja persetujuan pentadbir pada masa yang sama, supaya pekerja meminta aplikasi dan pengulas meluluskannya dan bukannya membiarkan orang tersekat.
Google Workspace menawarkan tetapan yang serupa di bawah kawalan API, yang mana pentadbir menentukan aplikasi pihak ketiga yang disambungkan ke akaun syarikat. Tetapan ini terdapat dalam konsol pentadbir standard, tanpa alat tambahan untuk dibeli.
Tetapkan peringatan kalendar suku tahunan untuk menyemak aplikasi yang disambungkan ke akaun syarikat anda. Cari aplikasi dengan kebenaran yang luas, aplikasi yang hanya digunakan oleh seorang sahaja atau namakan tiada sesiapa dalam pasukan yang dikenali dan alih keluar apa-apa yang tidak dikenali. Tambahkan skrin persetujuan sampel pada latihan pasukan anda yang seterusnya supaya orang ramai melihat rupa log masuk sebenar yang dipasangkan dengan permintaan yang buruk. Apabila seseorang melaporkan gesaan yang mencurigakan, ucapkan terima kasih kepada mereka, walaupun aplikasi itu ternyata baik-baik saja. Setiap laporan adalah keputusan yang baik yang patut diraikan.
Mengklik Terima pada aplikasi yang licik berlaku kepada orang yang berhati-hati, dan membetulkannya dengan cepat dikira sebagai kemenangan. Lawati myapps.microsoft.com atau bahagian Keselamatan Akaun Google anda, cari aplikasi tersebut dan alih keluar aksesnya. Kemudian beritahu kenalan IT atau penyedia perkhidmatan terurus anda. Mereka akan membatalkan kebenaran aplikasi di seluruh organisasi, log anda keluar daripada sesi aktif dan semak log untuk melihat apa yang disentuh oleh aplikasi. Tetapan semula kata laluan sahaja akan menjadikan aplikasi bersambung, jadi jadikan pembatalan akses sebagai langkah pertama anda.
Pilih satu langkah kecil minggu ini. Buka myapps.microsoft.com atau Akaun Google anda, lihat aplikasi yang disambungkan ke akaun kerja anda dan alih keluar aplikasi yang tidak lagi anda gunakan. Jika anda mengurus pasukan, luangkan sepuluh minit untuk menyemak tetapan persetujuan pengguna anda, kemudian kongsikan artikel ini dengan rakan sekerja anda supaya mereka tahu bagaimana rupa permintaan kebenaran yang samar-samar. Setiap aplikasi yang anda ulas menjadikan organisasi anda lebih selamat daripada semalam. Lindungi kelayakan anda, lindungi kebenaran anda dan teruskan. Ketawa, Belajar dan Bersorak!
Apakah pancingan data persetujuan OAuth?
Pemancingan data persetujuan OAuth ialah serangan di mana penjenayah memperdaya anda untuk memberikan kebenaran aplikasi mereka kepada akaun Microsoft atau Google anda. Penyerang melangkau kata laluan anda sepenuhnya dan menggunakan akses yang anda luluskan untuk membaca e-mel, membuka fail atau menghantar mesej semasa anda.
Adakah MFA melindungi saya daripada pancingan data persetujuan?
MFA mengesahkan identiti anda semasa log masuk, dan dalam serangan ini, andalah yang log masuk. MFA kekal penting untuk menyekat serangan lain, manakala tetapan persetujuan dan semakan pantas setiap skrin kebenaran melindungi anda daripada serangan ini.
Adakah menukar kata laluan saya akan mengalih keluar akses penyerang?
Tetapan semula kata laluan akan memastikan akses penyerang kekal, kerana aplikasi menggunakan token dan bukannya kata laluan anda. Alih keluar aplikasi daripada akaun anda atau minta pentadbir anda untuk membatalkan kebenarannya.
Bagaimanakah saya boleh menyemak aplikasi mana yang mempunyai akses kepada akaun saya?
Untuk akaun kerja Microsoft, lawati myapps.microsoft.com. Untuk Google, buka Akaun Google anda, pilih Keselamatan dan semak aplikasi pihak ketiga yang disambungkan ke akaun anda. Alih keluar sebarang aplikasi yang anda tidak kenali atau tidak lagi gunakan.
Adakah aplikasi daripada penerbit yang disahkan sentiasa selamat?
Pengesahan mengesahkan bahawa syarikat sebenar menyokong aplikasi tersebut, yang mengurangkan risiko. Namun, bandingkan kebenaran dengan apa yang dilakukan oleh aplikasi tersebut dan tanyakan kepada kenalan IT anda tentang mana-mana aplikasi yang disahkan yang meminta akses yang jauh lebih banyak daripada yang diperlukan.
Apakah yang perlu dilakukan oleh perniagaan kecil dahulu?
Hidupkan tetapan persetujuan pengguna terhad dalam Microsoft Entra atau kawalan API yang sepadan dalam Google Workspace. Perubahan tunggal ini menghalang pekerja daripada meluluskan aplikasi yang tidak disahkan sendiri dan ia tidak memerlukan sebarang kos tambahan.
Blog Microsoft Entra: Penjelasan dan Pencegahan Pancingan Data Persetujuan OAuth
FBI IC3 PSA: Pelakon Siber Berniat Jahat Memperoleh Akses kepada Akaun Mangsa Melalui Pancingan Data Persetujuan (1 September 2026)
Berita Penggodam: Klik Pancingan Data Baharu: Bagaimana Persetujuan OAuth Melangkau MFA (Mei 2026)
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Blog minggu ini mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

