Pengarang Bersama oleh Craig Taylor
Dalam dunia keselamatan siber yang sentiasa berubah, pelanggaran data terus meningkat dalam kekerapan dan kesan. Ancaman keselamatan siber datang dalam pelbagai bentuk, termasuk kejuruteraan sosial, kecurian kelayakan, serangan pancingan data dan juga serangan aplikasi web. Jika organisasi anda mengalami insiden keselamatan siber, artikel ini akan membantu anda melalui langkah-langkah yang perlu anda ambil untuk bertindak balas terhadap insiden ini. CyberHoot menganggap anda mempunyai Proses Pengurusan Insiden Cybersecurity (CIMP) disediakan untuk membantu membimbing anda.
Petua dan kiat dalam artikel ini mungkin mengenal pasti jurang dalam rancangan anda. Mengikuti panduan CyberHoot di bawah akan membantu anda mengatasi insiden keselamatan siber dengan cekap dan berkesan. Jika anda tidak mempunyai CIMP, anda harus menggunakan program vCISO CyberHoot untuk membantu anda menciptanya.
Dalam sebarang kejadian, orang ramai digalakkan untuk bergerak pantas untuk mengehadkan kerosakan yang disebabkan oleh pelanggaran. Walau bagaimanapun, CyberHoot ingin memberi amaran kepada orang ramai mengenai dua keutamaan yang lebih tinggi.
Yang pertama adalah melindungi nyawa manusia. Jika sistem yang dilanggar menjalankan perkhidmatan menyelamatkan nyawa, anda mungkin tidak dapat menutupnya untuk menangani pelanggaran tersebut. Nyawa manusia diutamakan.
Kedua, jika siasatan forensik penting bagi pemilik sistem, anda mesti mengendalikan insiden tersebut dengan pemeliharaan bukti di barisan hadapan dalam usaha pemulihan anda. Ini mungkin bermakna mengambil imej cakera keras menggunakan alat forensik canggih seperti Encase.
Dengan soalan forensik dan keselamatan manusia dijawab, anda kini boleh mula bergerak dengan pantas ke arah pengenalan insiden dan kemudian pembendungan. Untuk mengandungi peristiwa, anda perlu tahu apa yang berlaku. Untuk menjawabnya, anda perlu mengumpulkan pasukan respons anda.
Semoga sebelum sesuatu insiden berlaku, Proses Pengurusan Insiden Keselamatan Siber (CIMP) anda telah mengenal pasti ahli pasukan tindak balas anda dan memaklumkan mereka tentang keperluan perhimpunan siang atau malam. Kumpulkan mereka sekarang supaya anda dapat memastikan apa yang berlaku. Pasukan ini akan sentiasa merangkumi keselamatan maklumat, teknologi maklumat, operasi dan pengurusan kanan.
Artikel ini menganggap anda telah mengesahkan insiden sedang berjalan tetapi anda mungkin tidak tahu apa yang berlaku. Banyak kali, keadaan menjadi kacau pada waktu malam, tetapi mereka mempunyai penjelasan mudah yang tidak lain hanyalah insiden keselamatan. Pemacu cakera terisi, menyebabkan pelayan ranap, itu bukan insiden. Ia berlaku pada pukul 3 pagi, menyebabkan SOC anda menjadi panik.
Satu perkataan berhati-hati: dalam kejadian, spekulasi dan andaian yang tidak disokong berleluasa. Sebagai pengendali insiden, anda perlu meminta semua orang untuk menarik nafas panjang dan menyemak fakta. Jika anda kehilangan maklumat penting, dapatkannya. Matlamat pertama dalam pembendungan insiden adalah memikirkan apa yang berlaku. Untuk melakukan itu, anda memerlukan pasukan anda berkumpul untuk membantu menyatukan sesuatu.
Adakah perubahan yang dijadualkan berjalan dengan buruk? Adakah sistem tiada tampung kritikal? Adakah anda mempunyai orang dalam yang berniat jahat? Apakah petunjuk kompromi yang anda lihat? Jawapan kepada soalan ini akan membimbing tindak balas insiden anda dalam mengandungi acara tersebut.
Pasukan yakin bahawa patch yang hilang pada tapak WordPress anda telah dieksploitasi dan membawa kepada kompromi pelayan web anda. Notis keselamatan terbaharu mengesahkan kod eksploitasi berada di alam liar dan penggodam melanggar tapak web WordPress. Bukti pelanggaran telah ditemui pada pelayan Web WordPress anda. Sumber kejadian telah disahkan. Sekarang apa?
Jika sesuai, hubungi jabatan polis tempatan anda dan laporkan situasi anda serta potensi risiko kecurian identiti, penipuan wayar atau apa sahaja yang melibatkan kejadian tersebut. Lebih cepat penguatkuasa undang-undang mengetahui tentang kejadian tersebut, lebih berkesan tindakan mereka. Jika polis tempatan anda tidak biasa dengan penyiasatan pencerobohan maklumat, hubungi pejabat FBI tempatan atau Perkhidmatan Rahsia AS . Untuk kejadian yang melibatkan kecurian mel, hubungi Perkhidmatan Pemeriksaan Pos AS.
Untuk menghentikan kehilangan data tambahan, alih keluar semua peralatan yang terjejas tetapi jangan matikan sebarang mesin jika forensik diperlukan. Memulakan semula mesin boleh memadamkan maklumat berharga daripada memori dan cakera. Cuma alih keluarnya daripada rangkaian, mengalih keluar akses penggodam jauh dan menghentikan sebarang pemindahan data keluar dari organisasi anda.
Periksa semua titik masuk dan keluar rangkaian anda (biasanya tembok api ) untuk bukti akses jauh. Adakah anda melihat sambungan dari negara asing? Adakah data dipindahkan keluar dari organisasi? Adakah terdapat fail yang disulitkan yang menunjukkan peristiwa ransomware?
Jika anda mempunyai suit alatan yang tersedia untuk anda yang mungkin mengenal pasti kehadiran perisian hasad atau trojan akses jauh dan sebagainya, anda harus menjalankannya terhadap mesin anda yang terjejas. Dalam contoh ini, tiada perisian hasad tambahan ditemui di dalam persekitaran anda. Semua kerosakan adalah pada laman web yang dihoskan secara luaran. Tiada kehilangan data dialami.
Jika laman web tersebut telah digodam, ia perlu dibina semula kerana terdapat rootkit yang dipasang oleh penggodam. Itulah langkah seterusnya, membasmi pintu belakang dan perisian hasad penggodam daripada persekitaran anda.
PETUA: Memandangkan kebanyakan insiden berlaku selepas waktu pejabat, esok mungkin juga perlu melibatkan forensik, perundangan, sumber manusia, komunikasi/perhubungan awam untuk menguruskan insiden tersebut.
Forensik : Jika forensik penting, anda perlu menghubungi mereka lebih awal dalam respons insiden anda untuk membantu mengelakkan bukti yang merosakkan dalam siasatan anda. Pertimbangkan untuk mengupah penyiasat forensik bebas untuk membantu anda menentukan sumber dan skop pelanggaran. Mereka akan merakam imej forensik sistem yang terjejas, mengumpul dan menganalisis bukti, dan menggariskan langkah pemulihan. Tetapi berhati-hatilah, mereka mengenakan bayaran $400-$500 sejam.
Penasihat Undang-undang : Berunding dengan penasihat undang-undang anda mengenai insiden yang dimaksudkan. Ini memberikan sedikit perlindungan kepada pengendali insiden berdasarkan keistimewaan peguam-klien daripada perlu mendedahkan semua yang diketahui tentang insiden yang sedang disiasat. Mereka juga boleh menasihati anda tentang undang-undang persekutuan dan negeri yang mungkin terpakai daripada pelanggaran tersebut.
Pemberitahuan Pelanggaran : Dalam senario terbaik, anda boleh membendung dan menghapuskan pelanggaran dalam masa 24 hingga 48 jam. Walau bagaimanapun, anda mungkin mempunyai obligasi kontrak untuk memaklumkan pelanggan dalam masa 24 jam selepas pelanggaran yang disahkan. Minta seseorang menyemak perkara ini dan melaksanakan pelan komunikasi yang sesuai dengan atau tanpa melibatkan firma perhubungan awam.
Jika boleh, letakkan mesin 'bersih' dalam talian sebagai ganti mesin yang terjejas. Di samping itu, kemas kini bukti kelayakan dan kata laluan pengguna yang dibenarkan. Jika penggodam melanggar sistem anda untuk sebarang tempoh masa sebelum menurunkan tapak web dengan rootkit mereka, anda mesti menganggap semua kelayakan yang mempunyai akses ke tapak web dan tapak WordPress anda terjejas dan sistem anda akan kekal terdedah sehingga anda menukar kelayakan tersebut, walaupun anda telah mengalih keluar alatan penggodam.
Jika Penyedia Perkhidmatan Terurus (MSP) menyokong infrastruktur IT anda, semak maklumat peribadi yang boleh mereka akses dan tentukan sama ada anda perlu menukar keistimewaan akses mereka.
Dalam hal ini, kami mengesyaki tampalan yang hilang di laman WordPress adalah punca utama. Jadi langkah seterusnya selepas pembendungan adalah untuk menampal sistem dan mengembalikannya dalam talian. Beri perhatian khusus kepada cara anda menampal. Meletakkan sistem dalam talian di luar tembok api anda mengundang bencana di mana-mana. Tampal dari lokasi yang selamat sebelum menjadikan sistem tersedia untuk Internet secara meluas.
Jika penyedia perkhidmatan anda mengatakan bahawa mereka telah memperbaiki kelemahan, sahkan bahawa mereka benar-benar membetulkannya melalui pemeriksaan langsung. Sekarang adalah masa yang sesuai untuk menyemak status penampalan semua sistem anda (secara dalaman dan luaran) untuk memastikan semuanya berada pada tahap terkini. Periksa juga perisian antivirus anda untuk memastikan semua sistem di sana dikemas kini, dipasang secara universal dan berfungsi dengan baik dengan laporan berfungsi.
Jika mesin telah dikompromi dengan rootkit atau perisian hasad lanjutan, selalunya tiada antivirus yang mampu membersihkan mesin ke keadaan baik yang diketahui. Dalam kes ini, anda harus mengelap mesin dengan bersih dan membinanya semula dari awal sebelum dimasukkan semula ke dalam pengeluaran.
Berikutan tampalan dan semakan pengesahan dalam Pembasmian, anda kini boleh beralih kepada pemulihan. Ini bermakna meletakkan Laman Web WordPress anda yang kini telah ditambal sepenuhnya ke dalam pengeluaran dan memantaunya dengan teliti. Selalu ada kemungkinan punca anda salah, dan penggodam boleh kembali.
Seterusnya, alihkan perhatian anda untuk mengetahui tahap pelanggaran.
Ketahui sama ada langkah seperti penyulitan diaktifkan apabila pelanggaran berlaku. Analisis data sandaran atau data yang disimpan. Semak log untuk menentukan siapa yang mempunyai akses kepada data pada masa pelanggaran. Periksa peraturan dan log firewall untuk mengetahui sama ada data telah diasingkan ke Internet. Nota: ini mungkin tidak mungkin jika MANA-MANA port terbuka kepada MANA-MANA destinasi keluar dalam firewall anda. Pertimbangkan penyelesaian Pemantauan Peristiwa Insiden Keselamatan dalam fasa seterusnya (#5).
Apabila perniagaan anda mengalami pelanggaran data, anda harus memaklumkan kepada penguatkuasa undang-undang, perniagaan lain yang terjejas dan individu yang terjejas. Semasa melakukan ini, perkara pertama yang perlu anda lakukan ialah menentukan keperluan undang-undang anda. Semua negeri, Daerah Columbia, Puerto Rico dan Kepulauan Virgin telah menggubal undang-undang yang mewajibkan pemberitahuan tentang pelanggaran keselamatan yang melibatkan maklumat peribadi. Di samping itu, bergantung pada jenis maklumat yang terlibat dalam pelanggaran tersebut, mungkin terdapat undang-undang atau peraturan lain yang terpakai pada situasi anda. Semak undang-undang atau peraturan negeri dan persekutuan tertentu untuk sebarang keperluan khusus untuk perniagaan anda.
Jika pelanggaran tersebut melibatkan lebih daripada 500 rekod kesihatan peribadi elektronik, maka anda diwajibkan di bawah Peraturan Pemberitahuan Pelanggaran Kesihatan untuk memaklumkan Jabatan Kesihatan dan Perkhidmatan Manusia (DHHS). Anda juga mungkin perlu memaklumkan FTC dan, dalam beberapa kes, media. Sebelum anda berhubung dengan media mengenai pelanggaran besar yang patut diberi berita, anda perlu berunding dengan firma perhubungan awam.
Bergantung pada data yang didedahkan atau dicuri, anda mungkin mempunyai kewajipan untuk memberitahu pelanggan anda. Sesetengah MSA memerlukan pemberitahuan pelanggaran dalam jangka masa tertentu, jadi jam mungkin berdetik pada kewajipan undang-undang anda untuk memberitahu pihak tertentu. Jika data HIPAA dilanggar atau Maklumat Peribadi Bukan Awam, terdapat keperluan pelaporan perundangan di sini. Rujuk pakar privasi anda, pakar HIPAA, undang-undang dan pasukan kontrak untuk memastikan anda menangani pematuhan dan kewajipan kontrak pada ketika ini.
Ikuti pelan komunikasi dan pemberitahuan anda untuk memastikan anda menjangkau semua pihak yang terjejas (klien, pekerja, pelabur, rakan kongsi perniagaan dan pihak berkepentingan lain). Buat kenyataan fakta tentang pelanggaran tersebut dan jangan simpan butiran penting yang mungkin membantu pengguna melindungi diri mereka. Adalah penting untuk ambil perhatian bahawa anda tidak seharusnya berkongsi maklumat secara terbuka yang mungkin meletakkan pengguna pada risiko selanjutnya.
Satu perkara terakhir mengenai pemberitahuan pelanggaran ialah penguatkuasaan undang-undang mungkin melarang anda daripada memberitahu pihak yang terjejas kerana "penyiasatan aktif" mereka. Semua kontrak mempunyai kelewatan pemberitahuan untuk situasi ini.
Sebaik sahaja sistem kembali dalam talian dan pemulihan anda hampir selesai, anda boleh mengalihkan perhatian anda kepada pembelajaran daripada acara tersebut. Pertimbangkan untuk menganjurkan 'pengajaran yang dipelajari' atau “ Analisis Punca Akar ”. Di sinilah anda memanfaatkan insiden tersebut untuk meningkatkan pertahanan, amaran dan proses perniagaan anda.
Apabila anda menyediakan rangkaian anda, anda mungkin telah membahagikannya supaya pelanggaran pada satu pelayan atau di satu tapak tidak boleh menyebabkan pelanggaran pada pelayan atau tapak lain. Bekerjasama dengan pasukan Teknologi Maklumat (MSP) anda untuk menganalisis sama ada pelan segmentasi anda berkesan dalam membendung pelanggaran tersebut. Jika anda perlu membuat sebarang perubahan, lakukannya sekarang.
Jika pelanggaran data melibatkan maklumat peribadi yang disiarkan secara tidak wajar di tapak web anda, segera alih keluarnya. Berhati-hati bahawa enjin carian internet menyimpan, atau "cache," maklumat untuk satu tempoh masa. Anda boleh menghubungi enjin carian untuk memastikan bahawa mereka tidak mengarkibkan maklumat peribadi yang disiarkan secara tersilap.
Anda juga boleh mencari data terdedah syarikat anda untuk memastikan tiada tapak web lain telah menyimpan salinan. Jika anda menemui sebarang, hubungi tapak tersebut dan minta mereka mengalih keluarnya.
Jika maklumat akaun seperti nombor kad kredit atau akaun bank atau nombor Keselamatan Sosial telah dicuri, perniagaan harus menghubungi biro kredit utama untuk mendapatkan maklumat tambahan, nasihat dan perlindungan. Perniagaan mungkin terpaksa membayar untuk pemantauan penipuan/kredit ke atas individu yang terjejas. Anda mungkin mempunyai perlindungan insurans untuk membayar pemantauan ini.
Perlindungan terbaik untuk individu yang terlibat dalam pelanggaran rekod kewangan adalah untuk mereka membekukan kredit mereka di biro kredit berikut:
Transunion Pembekuan Kredit
Equifax Pembekuan Kredit
Experian Pusat Pembekuan
Innovis Pembekuan Keselamatan
Sistem Chex Pembekuan Keselamatan
Sijil Pembekuan Keselamatan
Perkhidmatan Kejelasan Pembekuan Keselamatan
Teletrack CoreLogic Pembekuan Kredit
CoreLogic Credco Pembekuan Kredit
Apabila memberitahu individu, anda disyorkan:
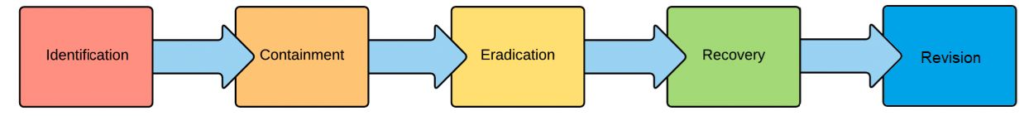
Masa terbaik untuk bersedia untuk sesuatu kejadian adalah sebelum ia berlaku. Tentukan Proses Pengendalian Insiden Keselamatan Siber (CIMP) anda sebelum anda memerlukannya. Kemudian amalkan sebelum benar-benar berlaku. Meminta pasukan anda berkumpul untuk menyemak 5 langkah insiden keselamatan adalah penting untuk kejayaan jangka panjang. Kemudian anda akan dapat bergerak dengan lancar melalui Pengenalpastian, Penahanan, Pembasmian, Pemulihan dan Semakan.
Jangan kedekut dengan pelajaran yang dipelajari juga. Anda mempunyai maklumat berharga yang boleh anda pelajari daripada sedia ada selepas sebarang kejadian. Mengikuti langkah dan langkah ini boleh memastikan daya maju jangka panjang syarikat anda.
sumber:
Sumber Berkaitan:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Malah sebelum Claude Code membuat...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.