Tunai adalah Raja buat masa ini. Penggunaan aplikasi pembayaran elektronik semakin berkembang, menurut tinjauan baru-baru ini oleh Rizab Persekutuan AS , pembayaran tunai hanya menyumbang 26% daripada semua pembayaran pada tahun 2020. Kad pembayaran (kredit/debit) dan aplikasi pembayaran elektronik digunakan untuk 65% daripada semua pembayaran, meninggalkan 9% untuk pemindahan kawat terus dari bank. Gelombang pembayaran tanpa tunai dan e-dagang telah membawa kepada penciptaan pelbagai aplikasi pembayaran. Apple Pay, Google Pay, PayPal, Venmo dan Trello Pay adalah antara aplikasi pembayaran mudah alih yang paling biasa. Namun, aplikasi ini sering datang dengan risiko, dengan penjenayah siber mencipta penipuan baharu untuk memperdaya kita daripada wang tunai kita – sama ada secara maya atau secara tunai.
Telefon pintar, seperti mana-mana peranti lain, boleh dieksploitasi oleh perisian hasad . Salah satu cara penjenayah siber boleh mendapatkan maklumat sensitif anda adalah melalui keylogger . Perisian hasad ini merekod dan menghantar setiap tindakan (ketik) pada telefon pintar (atau komputer) anda kepada penggodam, membolehkan mereka melihat kelayakan akaun yang anda taip ke dalam mana-mana aplikasi atau laman web yang anda lawati. Penggodam juga boleh menggunakan aplikasi palsu yang berpura-pura sah dan mengeksploitasi aplikasi pembayaran anda. Satu contoh boleh didapati di akhir artikel ini, di mana penyelidik ESET menemui trojan yang menyamar sebagai alat pengoptimuman bateri , menyasarkan pengguna aplikasi rasmi PayPal, cuba memindahkan €1,000 ($1,200) ke akaun penggodam.
Kebanyakan penggodam mengeksploitasi peranti dan menggunakan perisian hasad melalui e-mel pancingan data . Ransomware terutamanya boleh digunakan melalui e-mel ini, melumpuhkan perniagaan anda dengan mengunci data sensitif anda dan mengancam untuk mendedahkannya kepada umum melainkan anda membayar wang tebusan. Serangan siber boleh memudaratkan bukan sahaja perniagaan anda tetapi juga kehidupan peribadi anda.
Apabila menggunakan telefon pintar, terdapat beberapa perkara yang boleh anda lakukan untuk membantu anda kekal selamat, terutamanya apabila melakukan pembayaran mudah alih. Ikuti amalan terbaik CyberHoot untuk keselamatan telefon pintar:
Adalah penting untuk memahami aplikasi yang anda gunakan dan cara ia disahkan dan melumpuhkan perkongsian transaksi awam. Grafik di bawah menunjukkan apl pembayaran yang paling biasa dan pelbagai cara ia cuba memastikan anda selamat:
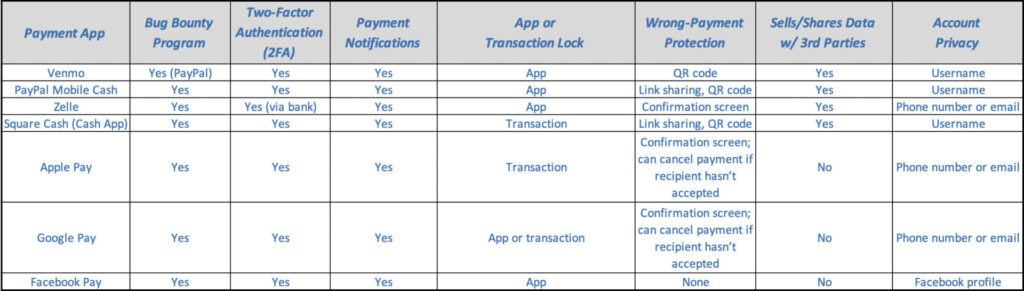
Takrifan Keselamatan Pembayaran: Ganjaran Pepijat | Pengesahan Dua Faktor | Kunci Transaksi
Walaupun ini semua penting apabila menggunakan telefon pintar, anda juga harus mengikuti amalan tambahan ini apabila menggunakan komputer, terutamanya di tempat kerja. CyberHoot mengesyorkan amalan terbaik berikut untuk disediakan, mengehadkan kerosakan dan kadangkala mengelakkan serangan siber:
Mula bina pelan keselamatan siber anda yang mantap dan mendalam tentang pertahanan hari ini dengan CyberHoot.
Sumber:
NY Times – Penyelidikan Pembayaran Mudah Alih
Bacaan Tambahan:
Penggodam Mengeluarkan Aplikasi Pengesanan Kenalan Palsu
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.