Artikel ini menyatakan langkah-langkah yang perlu diambil dengan segera apabila anda diserang daripada bentuk serangan ini... sesuatu yang saya namakan sebagai "Serangan Domino". Serangan ini mempunyai fasa yang berbeza yang dieksploitasi oleh penggodam mengikut urutan. Ganggu urutan seawal mungkin dengan tindakan mengelak dan latihan yang baik oleh pekerja menggunakan alat seperti CyberHoot untuk membantu mereka mengesan serangan pancingan data, dan untuk membantu mereka melindungi kata laluan mereka secara agama! Jika anda berminat untuk melatih pekerja anda, lawati tapak web latihan CyberHoot.com dan kami akan menghubungkan anda dengan salah satu penjual semula kami.
Fasa 1 'Pelanggaran Domino' :
Seorang pelanggan, Finance@IronCladCookware.com menerima e-mel daripada vendor yang kerap mereka berurusan yang meminta mereka menyemak invois yang dilindungi kata laluan dalam Google Docs, Drop Box atau lokasi dalam talian lain. Walaupun luar biasa, vendor tersebut merupakan vendor penting yang kerap kami berurusan, jadi kami patuh dengan patuh. Kemudian mendapati domain e-mel vendor itu hanya tersasar satu huruf (contohnya: E-mel Twirlstool.com mungkin datang daripada Twrlstool.com – tiada huruf i). Laman web yang kami log masuk telah mencuri salah satu nama pengguna dan kata laluan pekerja kami. Penggodam kini mengimbas setiap alamat e-mel unik dalam setiap folder peti mel yang digodam di syarikat kami.
Fasa 2: Domino kedua untuk Jatuh (Nama Domain yang serupa telah Didaftarkan)
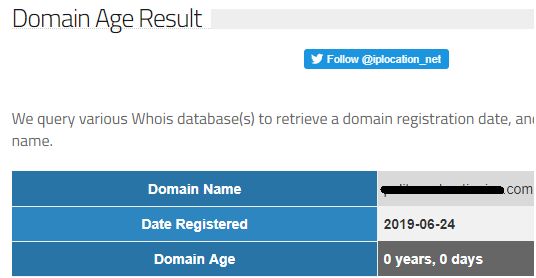
Dalam tangkapan skrin di bawah, penggodam hari ini mendaftarkan nama domain yang serupa untuk digunakan dalam Fasa 3. Domain ini kelihatan sangat serupa dengan domain syarikat yang disasarkan dan akan digunakan sebagai pangkalan utama untuk serangan ini.
Fasa 3: Domino ketiga – Memanfaatkan Perhubungan Amanah
Penggodam kemudiannya membina pelbagai e-mel yang tidak berbahaya tetapi berkesan yang direka untuk mengeksploitasi hubungan kepercayaan yang anda miliki dengan vendor, pelanggan, keluarga dan rakan anda dengan menghantarnya daripada akaun e-mel penyamar. Dalam contoh fiksyen saya: Finance@IroncldCookware.com digunakan dan bukannya Finance@IroncladCookware.com untuk menghantar e-mel serangan mencuri kelayakan ke alamat e-mel yang terdapat dalam akaun e-mel asal yang dikompromi di IroncladCookware.com. Keberkesanan serangan ini didapati dalam fakta bahawa nama penghantar kemungkinan besar dikenali dan diterima oleh penerima sebagai pengguna yang sah. Muatan serangan mempunyai kemungkinan kejayaan yang lebih tinggi kerana kepercayaan tersirat ini.
Fasa 4: Berbilang Domino mula jatuh pada Kenalan anda
Penggodam tidak akan berhenti di situ. Biarkan pelanggaran akaun e-mel bermula...kebanyakan orang akan dengan cepat mengklik pada e-mel yang serupa daripada seseorang yang mereka kenali tanpa berfikir panjang. Lebih sedikit akan memberikan bukti kelayakan untuk melihat invois, atau baki tertunggak atau mana-mana transaksi kewangan lain yang munasabah... membawa kepada semakin banyak syarikat yang dilanggar dan semakin banyak syarikat yang disasarkan. Ini dikenali sebagai kesan Pelanggaran Domino.
Berikut ialah beberapa nasihat praktikal tentang cara melindungi diri anda dan cara untuk berada di hadapan domino apabila syarikat anda adalah sebahagian daripada salah satu acara ini!
Langkah #1: Buat e-mel respons pantas dan hantar kepada semua kenalan dengan segera memaklumkan mereka tentang domain palsu dan serangan yang disasarkan.
Langkah #2: Selidik ISP nama domain yang baru didaftarkan dan hantar aduan penyalahgunaan tentang serangan pancingan data daripada nama domain yang serupa dan minta ia dikeluarkan dengan segera.
Masa adalah penting. Di dunia nyata, apabila domain Pandangan Serupa didaftarkan dan sedia untuk digunakan, e-mel serangan mula mengalir ke semua vendor, pelanggan, rakan dan keluarga anda. Domino mula jatuh apabila orang yang mempercayai anda dan nama anda mengklik pada invois palsu atau permintaan log masuk dan mendapati diri mereka terjejas.
Menghantar nota amaran itu kepada semua orang yang anda boleh fikirkan ialah langkah pertama yang kritikal dan sensitif masa.
Langkah-langkah selebihnya perlu diambil dalam susunan perlindungan yang semakin meningkat. Tidak semua langkah ini memerlukan wang. Ada yang merupakan perlindungan yang sangat berkesan (perkara MFA )
Perlindungan Asas:
Perlindungan yang Dipertingkatkan:
Perlindungan Lanjutan:
Panggilan untuk Tindakan:
Perlindungan asas adalah sesuatu yang perlu ada pada semua syarikat. Hubungi CyberHoot hari ini untuk dihubungkan dengan penjual semula bagi membimbing pekerja anda melalui latihan yang diperlukan bagi menangani Serangan Domino. Sedikit perlindungan berbaloi dengan penyembuhan. Untuk mengetahui cara melindungi daripada ancaman serupa melalui penggodaman e-mel, klik di sini
Ikut arahan daripada CyberHoot ini tentang cara memulihkan akaun e-mel anda yang diceroboh.
Craig, Pengasas Bersama – CyberHoot
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya masih ingat zaman awal...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.