[Nota Editor: Saya telah dihubungi oleh pengarang Alat Semak Kata Laluan yang meningkatkan hasilnya bukan sahaja dengan melaporkan berapa lama kata laluan anda akan diambil untuk dipecahkan, tetapi juga menyemak hashnya untuk melihat sama ada ia telah dilaporkan dalam web gelap sebagai terdedah di suatu tempat. Ini adalah alat yang berharga dan saya harap anda akan memberikan maklum balas positif kepada pengarang. Semak Kekuatan dan Pendedahan Kata Laluan Anda Di Sini ]
Selamat datang ke Cyber "Hoot" Rabu. Pada hari Rabu. Cyber Al akan menerbitkan satu siri artikel keselamatan siber yang menggariskan konsep paling penting yang perlu anda fahami dan kemahiran yang perlu anda pelajari untuk melindungi diri anda secara peribadi dan profesional. Dapatkan secawan kopi, duduk, berehat, dan teruskan membaca! Kami gembira anda berada di sini.
Menurut Laporan Insiden Pelanggaran Data Verizon 2018 (juga dikenali sebagai DBIR), hampir 3 daripada 4 pengguna menggunakan kata laluan pendua, yang kebanyakannya tidak ditukar dalam tempoh lima tahun atau lebih. Tidak menghairankan, kira-kira 40 peratus daripada mereka yang ditinjau mengatakan bahawa mereka mengalami "insiden keselamatan" pada tahun lalu, yang bermaksud akaun mereka digodam, kata laluan dicuri atau diberi notis bahawa maklumat peribadi mereka telah dikompromikan.
Bukan rahsia lagi bahawa kata laluan adalah menyakitkan. Menggunakannya dengan selamat dan berkesan adalah lebih sukar. Teruskan membaca untuk mengetahui tentang amalan terbaik yang mungkin anda tidak tahu dan anda tidak tahu.
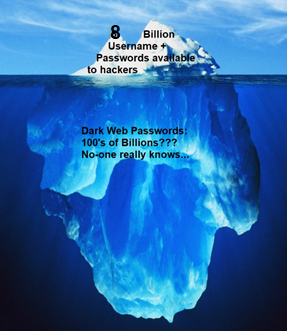
Melainkan anda telah meluangkan masa untuk mempelajari pengurus kata laluan, maka anda mungkin seperti kebanyakan orang dan menggunakan semula kata laluan di mana sahaja anda berada dalam talian. Lebih daripada 8 bilion kata laluan telah dilaporkan dicerobohi secara terbuka. Dan itu hanyalah puncak gunung ais kerana lebih banyak kata laluan dan kelayakan telah dicerobohi tetapi tidak dilaporkan secara terbuka! Akibatnya, anda mungkin terkejut apabila mengetahui bahawa kata laluan kegemaran anda mungkin telah dicerobohi! Anda boleh menyemak di sini untuk mengetahui di mana, bila dan apa yang telah dicerobohi: https://haveIbeenpwned.com
Pengurus Kata Laluan ialah aplikasi binaan khas yang dipasang pada telefon anda dan di dalam pelayar anda sebagai "plugin" dan ia menyulitkan kata laluan, frasa laluan dan data penting anda seperti kad kredit dan juga lesen memandu untuk rujukan yang mudah tetapi selamat. Apabila tiba masanya untuk log masuk ke laman web, mereka akan mengisi nama pengguna dan kata laluan anda ke dalam laman web tersebut jika mereka menemui padanan dalam pangkalan data akaun tersimpan anda berdasarkan nama domain atau nama laman web yang anda lawati. Saya mendapati ia sebagai penyelesaian produktiviti terbaik yang pernah saya pelajari dalam 20 tahun yang lalu. Walau bagaimanapun, Pengurus Kata Laluan mesti dilindungi dengan frasa laluan 16-20 aksara yang anda cipta dan praktikkan dengan teliti supaya anda tidak akan pernah melupakannya! Jangan tulis Frasa Laluan Pengurus Kata Laluan anda. Pelajari dan praktikkan menaipnya 10 kali sebelum anda komited untuk menggunakannya. Jika anda kehilangan atau terlupa Frasa Laluan Induk anda, data anda akan hilang!
PETUA Pro : Pengurus Kata Laluan kadangkala boleh menyelamatkan anda daripada dicerobohi oleh serangan pancingan data. Mereka tidak akan memberikan kelayakan anda untuk log masuk ke laman web palsu. Katakan anda telah di-phishing dan anda mengklik pautan untuk log masuk ke GMAIL, tetapi laman web yang sebenarnya anda lawati ialah GMA1l.com (i ialah 1). Jika anda menggunakan pengurus kata laluan, ia akan kekal bisu dan tidak akan mendedahkan kata laluan anda kerana ia tidak boleh ditipu oleh nama domain yang salah. Jika anda seorang pengguna Pengurus Kata Laluan profesional, anda tidak akan tahu kata laluan laman web anda untuk menaipnya secara manual, kerana pengguna pro memanfaatkan penjana Kata Laluan Rawak untuk setiap log masuk mereka yang memberikan lebih banyak perlindungan. Hebat kan?!
Walaupun dengan Pengurus Kata Laluan, kata laluan tidak akan hilang dalam masa terdekat. Oleh itu, anda perlu tahu cara membuat kata laluan yang kuat (atau lebih baik lagi frasa laluan yang kukuh) untuk melindungi diri anda. Baki artikel ini akan menunjukkan kepada anda cara mudah untuk mencipta frasa laluan yang sangat kuat dan sebab mempelajari cara menggunakan Pengurus Kata Laluan ialah cara terbaik untuk melindungi maklumat penting, akaun dan identiti anda!
1. Fikirkan frasa berbilang perkataan: anda boleh menggunakan lirik lagu kegemaran anda, puisi, frasa buku atau imaginasi anda untuk mencipta pernyataan idea (frasa laluan) yang akan diingati oleh anda tetapi sukar diteka oleh penggodam.
Berikut adalah beberapa contoh untuk membuat anda berfikir:
Frasa laluan di atas dianggap sebagai frasa laluan yang sangat kuat. Ia jauh lebih sukar untuk dipecahkan oleh penggodam berbanding kata laluan "9 aksara" yang dijana secara rawak seperti ini: x&3h10_!E. Ini disebabkan oleh peningkatan entropi yang besar yang datang dengan panjang setiap frasa. Lebih panjang frasa laluan, lebih kuat dan lebih sukar untuk digodam. Dengan kemajuan perkakasan komputer hari ini, mesin berharga kurang daripada $2000 boleh memecahkan kata laluan 9 aksara yang dijana secara rawak dalam masa kurang daripada 5 hari melalui serangan brute force. Berikut ialah meter kekuatan kata laluan percuma untuk melihat apa yang saya maksudkan dan untuk menguji kata laluan anda sendiri.
1. Pastikan anda menggunakan 15-20 (atau lebih) aksara dalam frasa laluan anda.
2. Gunakan Frasa Laluan untuk membuka kunci Pengurus Kata Laluan anda.
3. Biarkan Pengurus Kata Laluan anda menjana, mengisi dan menyimpan kata laluan yang dijana secara rawak untuk baki akaun dalam talian anda.
4. Jangan tulis kata laluan atau simpannya dalam hamparan atau dokumen elektronik melainkan anda menyulitkannya dengan penyulitan AES 256 bit.
5. Gunakan frasa laluan unik untuk membuka kunci desktop atau komputer riba komputer anda.
6. Yakinkan Pengarah IT anda untuk berhijrah kepada frasa laluan 14+ aksara yang tidak kompleks dan tidak luput tempohnya di tempat kerja anda dan berhenti menukarnya setiap 90 hari. Terimalah piawaian kata laluan NIST BAHARU ini . Anda akan gembira kerana telah melakukannya; terutamanya jika anda juga belajar cara menggunakan Pengurus Kata Laluan.
7. Banyak Pengurus Kata Laluan adalah percuma untuk kegunaan peribadi. Belajar menggunakan pengurus kata laluan adalah seperti belajar menaip. Sukar pada mulanya, tetapi sebaik sahaja anda menguasai asas-asas anda akan menjadi lebih produktif dan dalam kes ini, lebih baik dilindungi secara peribadi dan profesional.
8. Untuk akaun yang sangat kritikal (Perbankan, E-mel, akses jauh ke syarikat anda pada Rangkaian Persendirian Maya), anda mesti mendayakan pengesahan dua faktor . Selalunya ini adalah mesej teks ke telefon bimbit anda yang anda pasangkan dengan nama pengguna dan kata laluan anda, mewujudkan dua perkara yang mesti anda berikan untuk mengesahkan. Oleh itu, ia dipanggil pengesahan dua faktor. Pengesahan dua faktor (aka Berbilang Faktor) akan menjadi subjek artikel CyberHoot Rabu minggu hadapan, jadi kembali lagi Rabu depan untuk satu lagi ansuran Cyber Al Rabu. Cyber Hoots!
Sila luangkan sedikit masa untuk menyukai kami di Facebook dan Ikuti kami di halaman Linked In kami . Ia akan memastikan kami berada di sini untuk menyokong perniagaan Kecil hingga Sederhana untuk jangka masa panjang. Terima kasih!
Craig, Pengasas Bersama – CyberHoot
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.