Penyelidik keselamatan di Jerman telah mengeluarkan siaran akhbar tentang dapatan kajian yang akan dibentangkan di Usenix 2021. Mereka membentangkan dapatan yang membuktikan bahawa “Apple AirDrop berkongsi lebih daripada sekadar fail”. Mereka menyatakan “Kami menemui kebocoran privasi yang ketara dalam perkhidmatan perkongsian fail Apple.” Artikel ini akan meringkaskan kebocoran tersebut untuk anda menentukan sama ada ia cukup ketara untuk berhenti menggunakannya. Bagi pekerja CyberHoot, kami merasakan langkah perlindungan di bawah membolehkan kami terus menggunakannya.
Bagi mereka yang tidak mempunyai iPhone atau Mac, AirDrop ialah sambungan Wi-Fi rakan-ke-rakan berkelajuan tinggi, disulitkan dan latensi rendah yang digunakan oleh pengguna Apple untuk berkongsi fail atau foto. Alat ini dipanggil AWDL, atau Apple Wireless Direct Link . AWDL sebahagian besarnya digunakan melalui Airdrop, tetapi juga semasa menstrim muzik ke Apple TV anda melalui Airplay, atau menggunakan iPad anda sebagai paparan sekunder dengan ' Sidecar '.
Masalahnya, menurut para penyelidik, datang dalam bentuk mod Kenalan sahaja AirDrop , di mana anda memberitahu AirDrop untuk tidak menerima sambungan daripada sesiapa sahaja, tetapi hanya daripada pengguna yang sudah ada dalam senarai kenalan anda sendiri. Lihat imej di bawah untuk melihat tetapan yang tersedia untuk AirDrop:
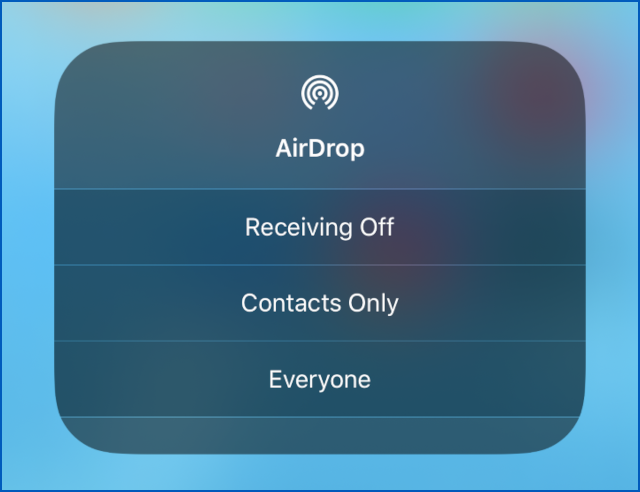
Untuk pengetahuan anda, jika anda menetapkan AirDrop kepada Semua Orang, itu tidak bermakna semua orang boleh mengakses telefon anda tanpa pengetahuan anda. Anda akan menerima tetingkap timbul yang meminta kebenaran untuk memuat turun fail, yang tidak boleh dipintas oleh penghantar. Satu masalah dengan menetapkan Semua Orang ialah jika seseorang cuba menghantar fail kepada anda, tetingkap timbul tersebut akan menyertakan lakaran kecil fail yang mereka ingin hantar, jadi anda boleh memastikan ia bukan sahaja penghantar yang anda percayai tetapi juga kandungan yang anda mahukan pada peranti anda.
Ini bermakna anda boleh dengan mudah ditipu , istilah untuk seseorang yang menghantar gambar yang tidak diminta kepada anda yang terpaksa anda lihat untuk memutuskan sama ada anda mahu melihatnya atau tidak.
Dengan itu, Contacts Only nampaknya pilihan yang lebih baik. Walaupun begitu, penyelidik Darmstadt mendapati bahawa kedua-dua hujung sambungan AirDrop bersetuju sama ada mereka menganggap satu sama lain sebagai kenalan dengan bertukar paket rangkaian yang tidak melindungi privasi data kenalan dengan betul. Apple terlupa untuk memasukkan hash kriptografi yang digunakan untuk mengenal pasti satu sama lain yang membawa kepada kelemahan kejuruteraan terbalik yang boleh menghasilkan nombor telefon dan alamat e-mel daripada telefon sasaran.
Para penyelidik mendakwa bahawa kenalan itu identifiers, yang berdasarkan nombor telefon dan alamat e-mel, ditukar sebagai SHA-256 cincang kriptografi untuk melindungi data asal. Setiap hujung menukar data kenalan mereka sendiri ke dalam Hash dan membandingkannya dengan data yang dihantar daripada yang lain, dan bukannya berkongsi dan membandingkan nombor telefon dan alamat e-mel asal; bermakna mereka tidak perlu mendedahkan data hubungan mentah mereka terlebih dahulu untuk melihat kenalan yang mereka ada persamaan.
Malangnya, hash yang ditukar hanyalah hash terus, tanpa penambahan kata laluan . Ini bermakna jika penggodam mempunyai senarai prakiraan semua hash yang mungkin untuk semua nombor telefon yang mungkin, mereka akan dapat mencarinya dalam senarai hash mereka dan "membalikkan" kriptografi dengan kekerasan semata-mata.
Bukan mudah untuk penggodam mengeksploitasi peranti anda melalui AWDL anda, tetapi itu tidak bermakna ia tidak akan berlaku. CyberHoot mengesyorkan tindakan berikut untuk mengurangkan kemungkinan menjadi mangsa:
Tidak perlu ditemui oleh pengguna AirDrop lain sepanjang masa.
Jika anda berada di tempat peribadi dengan pengirim yang anda percayai, mungkin tidak mengapa, tetapi jika anda berada di kedai kopi atau pusat membeli-belah yang sibuk, ingat bahawa mod Semua Orang membuka anda kepada orang lain di sekeliling.
Sangat mudah untuk menyambung ke telefon yang salah menggunakan AirDrop apabila anda berada di tempat yang sesak seperti stadium, pusat beli-belah. Tahan keinginan untuk berhubung secara membuta tuli apabila anda terserempak dengan rakan lama itu di salah satu tempat ini dan ingin berkongsi beberapa gambar. Semak nama dan teruskan dengan berhati-hati.
Pergi ke Tetapan > Umum > Kemas Kini Perisian.
Eksploitasi sebelumnya memerlukan Bluetooth didayakan untuk mengubahnya menjadi serangan sifar klik sebenar. Matikan Bluetooth anda apabila anda tidak menggunakannya.
Bukan idea yang buruk untuk melakukan pemeriksaan ralat dan pepijat tambahan.
Sering kali pengguna berpura-pura bahawa produk Apple selamat, bebas virus dan tidak pernah dieksploitasi. Adalah penting untuk mengetahui bahawa kerentanan wujud dalam semua peranti dan mengikuti nasihat di atas dengan mematikannya apabila tidak digunakan. Baca artikel ' Perisian Hasad dalam Mac ' CyberHoot untuk mengetahui lebih lanjut tentang kerentanan Mac.
Sumber:
NakedSecurity – Artikel Sophos
Membaca tambahan:
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat Lanjut
Kebanyakan ujian pancingan data berbohong kepada pekerja anda. Yang ini memberi salam dahulu! HootPhish memberitahu orang ramai terlebih dahulu: ini...
Maklumat Lanjut
Keterukan: KRITIKAL (CVSS 9.2) | Dikeluarkan: 22 Oktober 2026 Pada 21 Oktober, dua kelemahan kritikal dalam PHP,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.