세금 신고 시즌은 모든 것을 집어삼키는 경향이 있습니다. 몇 주 동안 대부분의 사업주들은 마감일, 연장 신청, 서류 작업에 파묻혀 지냅니다. 그러다 보면 보안 관리가 뒷전으로 밀리기 쉽습니다. 하지만 5월은 잠시 숨을 돌리고 평소 간과하기 쉬운 사업 위험 요소를 꼼꼼히 살펴볼 때입니다. 이번 달 사이버후트(CyberHoot)는 특히 우선순위가 다른 곳에 쏠리는 시기에 조용히 커지기 쉬운 세 가지 숨겨진 위험 요소를 집중 조명합니다.
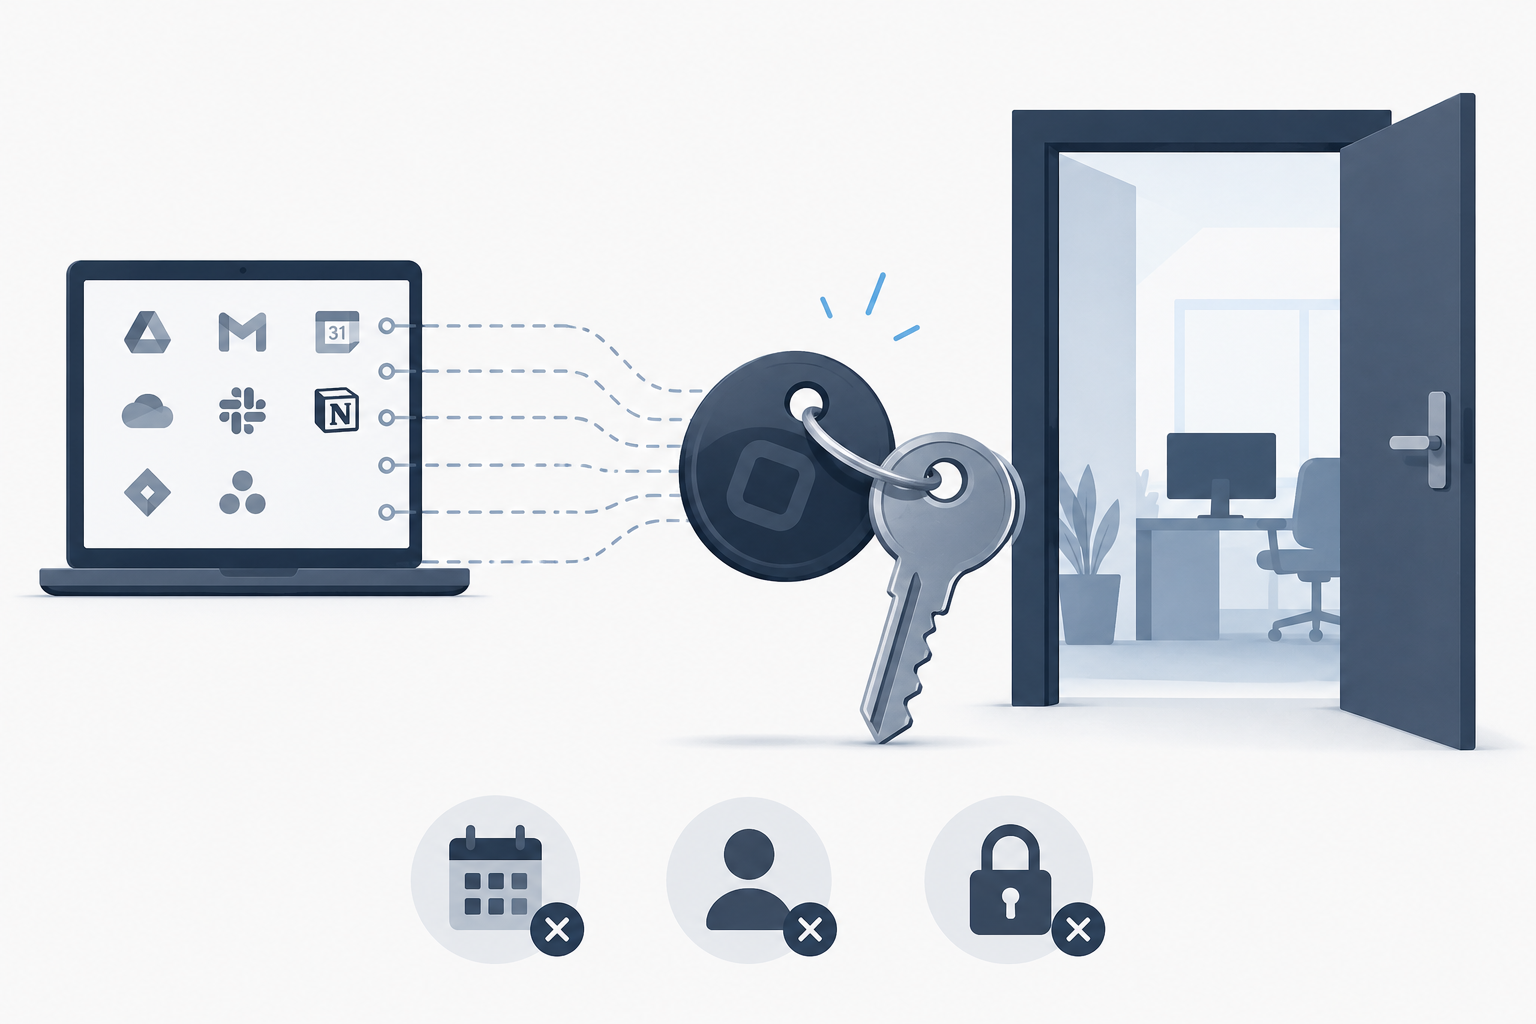
먼저, 타사 앱이 구글 및 마이크로소프트 워크스페이스에 연결되어 회사 데이터에 대한 광범위한 권한을 조용히 부여하는 실태와, 대부분의 조직이 이러한 연결 사례가 얼마나 되는지조차 파악하지 못하고 있다는 점을 자세히 살펴보겠습니다. 직원이 새로운 생산성 또는 프로젝트 앱을 업무용 계정에 연결하면 해당 앱은 이메일 읽기, 파일 액세스, 캘린더 데이터 보기 권한을 부여받는 경우가 많습니다. 대부분의 직원은 자신이 어떤 권한에 동의했는지 확인하지 않으며, 대부분의 IT 팀은 이러한 연결 사실을 알지 못합니다. 저희는 최근 기사 '직원들이 작년에 구글에 47개의 앱을 연결했습니다. 그중 하나라도 아시나요?'에서 이 문제를 심층적으로 분석했으며, 그 결과는 여러분을 놀라게 할 것입니다.
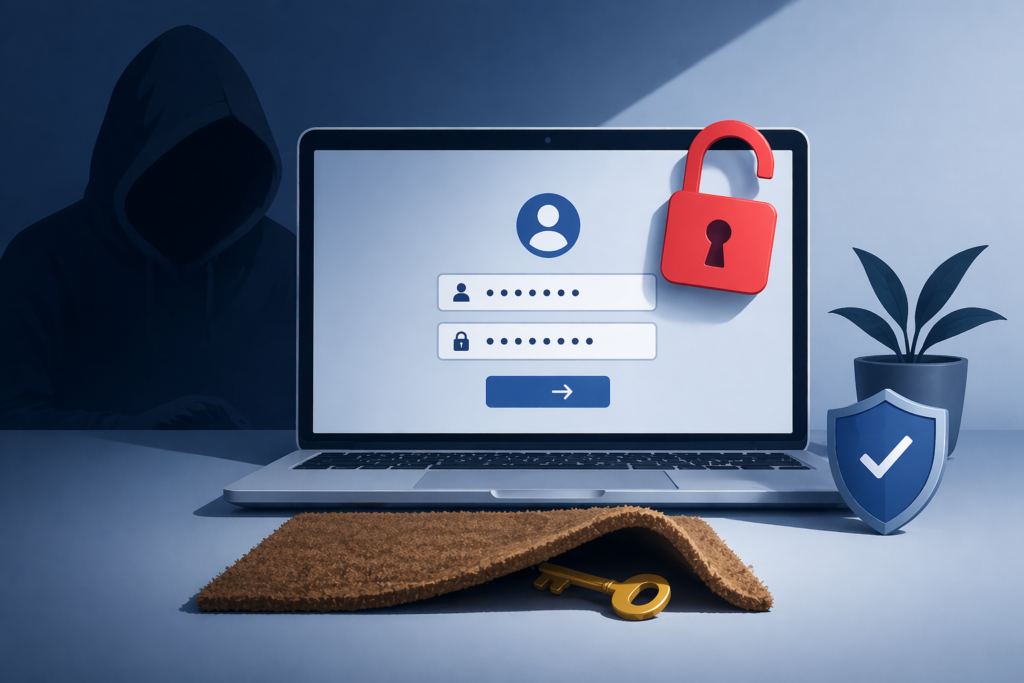
둘째, 공격자들이 더 이상 비밀번호 없이도 계정에 접근할 수 있는 방법을 살펴보겠습니다. 구글, 마이크로소프트 또는 기타 웹 애플리케이션에 로그인하면 브라우저는 세션 토큰이라는 작은 데이터 조각을 수신합니다. 이 토큰은 사용자가 이미 인증되었음을 증명합니다. 이 토큰을 탈취한 공격자는 비밀번호를 알지 못해도, 다단계 인증 절차를 거치지 않고도 계정에 바로 접근할 수 있습니다. 강제 로그인도 없고, 로그인 실패 알림도 뜨지 않습니다. 그저 조용히 접근하는 것입니다. 이러한 공격 방식의 작동 원리와 대응 방법에 대한 자세한 내용은 '공격자는 키가 필요 없습니다. 이미 당신의 키를 가지고 있습니다.'라는 제목의 기사에서 확인할 수 있습니다.
마지막으로, 고객이 소유한 모든 네트워크, 심지어 고객이 직접 볼 수 없는 네트워크까지 포함하여 네트워크의 가장자리에 도사리고 있는 위험에 대해 살펴보겠습니다. 대부분의 기업은 사무실 네트워크는 잘 관리하고 있지만, 원격 근무 직원이 매일 사용하는 가정용 라우터에 대해서는 제대로 파악하고 있는 기업은 거의 없습니다. 이러한 라우터는 업데이트가 거의 되지 않고, 모니터링도 거의 이루어지지 않으며, 어떤 펌웨어 버전을 사용하고 있는지 아는 사람도 드뭅니다. 공격자들은 이러한 사실을 잘 알고 있습니다. 국가 차원의 해킹 조직들은 기업 네트워크에 침투하기 위한 진입점으로 가정용 및 소규모 사무실 라우터를 적극적으로 공격해 왔습니다. 바로 이러한 라우터가 악용하기 쉽고 탐지하기 어렵기 때문입니다. 고객의 원격 근무 환경은 전체 네트워크에서 가장 보안이 취약한 연결 고리일 수 있습니다. 저희 기사 '고객의 라우터가 이제 국가 안보 문제로 대두된 이유'에서 이 문제에 대한 더 자세한 내용을 확인해 보시기 바랍니다.
이 세 가지 위험에는 중요한 공통점이 있습니다. 바로 어떤 위험도 스스로를 알리지 않는다는 것입니다. 경보도 울리지 않고, 로그인 실패도 없으며, 오류 메시지도 나타나지 않습니다. 타사 앱 권한은 조용히 누적되고, 세션 토큰 도난으로 인한 접근은 아무런 경고 없이 이루어집니다. 심지어 라우터 해킹은 몇 달, 심지어 몇 년 동안 감지되지 않은 채로 남아있기도 합니다! 이러한 위험은 이미 여러분의 환경 내부에 존재하며, 매일 사용하는 신뢰할 수 있는 시스템과 연결을 통해 작동하고 있다는 것이 공통점입니다. 이러한 숨겨진 문제를 해결하는 첫 번째 단계는 문제의 존재를 인지하는 것입니다. 이제 문제의 존재를 알았으니, 다음 내용을 읽고 해결 방법을 알아보세요.
크레이그 CEO,
사이버후트 공동 창업자
CyberHoot이 마음에 드시나요? 여러분의 도움이 필요합니다. G2.com 에 리뷰를 남겨주세요!
– G2
CyberHoot 리뷰를 작성하는 방법에 대한 자세한 내용은 아래의 간단한 동영상 개요를 참조하세요. 참고: 허위 리뷰를 방지하기 위해 각 리뷰 웹사이트는 이메일 계정 등록 절차를 통해 본인 인증을 요구합니다.
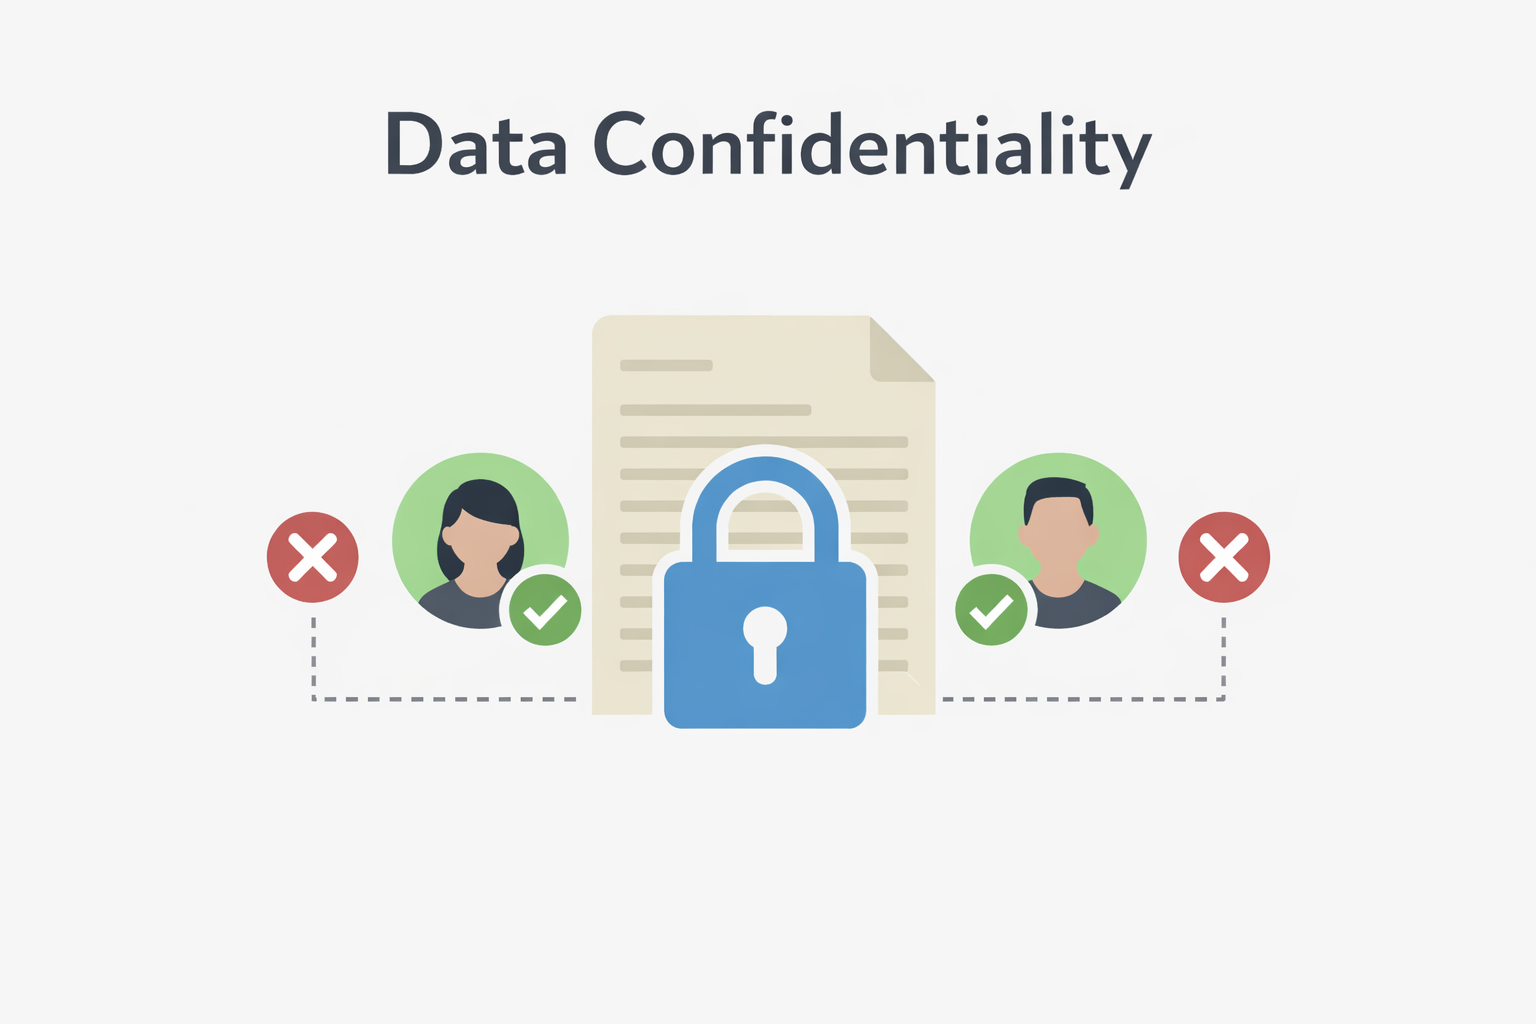
데이터 기밀성은 정보가 승인된 사람만 접근할 수 있고 정당한 필요성이 없는 사람에게는 공개되지 않도록 보장 하는 것입니다 . 이는 우발적이든 의도적이든 무단 열람, 공유 또는 노출로부터 데이터를 보호하는 데 중점을 둡니다. 이는 CIA 3요소(기밀성, 무결성 , 가용성 )의 핵심 요소입니다.
기밀성은 접근 제한, 암호화, 인증 및 사용자 권한과 같은 통제를 통해 유지됩니다. 기밀성이 유지되지 않으면 재무 기록, 개인 정보 또는 지적 재산과 같은 민감한 데이터가 노출되어 법적, 재정적 및 평판상의 손해를 초래할 수 있습니다.
CyberHoot은 플랫폼에 새로운 콘텐츠를 지속적으로 추가하고 있습니다. 가장 최근에 추가된 영상은 "개인 식별 정보(PII) 보호: 주의해서 다루세요"입니다. 아래에서 영상을 시청하시고, PII 교육이 필요하시면 CustomHoots를 통해 수동으로 지정해 주세요.
참고: CyberHoot은 모든 파워 유저에게 Autopilot을 무료로 업그레이드해 드립니다. 무료 업그레이드를 예약하시려면 support@cyberhoot.com 으로 문의하세요 . 파워 플랫폼은 올해 말인 2026년 9월에 서비스가 종료될 예정입니다.
전반적인 개선 사항:
CyberHoot이 레오 라포르테와 스티브 깁슨이 진행하는 전설적인 팟캐스트 " Security Now! " 에 출연하는 오랜 목표를 마침내 달성했습니다 . 물론, 이번 출연은 유료 스폰서십을 통해 이루어졌습니다.
레오 라포르테가 HootPhish를 사용해 본 경험을 공유하고, CyberHoot의 긍정적 강화 방식의 피싱 예방 교육에 매료된 이유를 설명하는 3분짜리 짧은 영상을 시청해 주세요.
CyberHoot의 Autopilot 플랫폼 에 새롭게 추가된 기능인 Custom AttackPhish를 소개하게 되어 기쁩니다. Custom AttackPhish는 관리자에게 피싱 시뮬레이션 실행 시 더욱 큰 유연성을 제공합니다. CustomHoots Power-Up에 포함된 Custom AttackPhish를 통해 관리자는 사용자가 실제로 직면할 수 있는 위협을 더욱 잘 반영하는 맞춤형 피싱 캠페인을 생성하고 실행할 수 있습니다.
이는 조직이 보다 관련성 높은 보안 인식 교육을 제공하는 데 도움이 될 뿐만 아니라 사용자가 피싱 시도를 인식하고 대응하는 능력을 향상시키는 데에도 도움이 됩니다.
추가적인 도움이 필요하면 언제든지 support@cyberhoot.com으로 지원팀에 문의하실 수 있습니다.

지금 바로 CyberHoot 추천 프로그램에 등록하고, 여러분의 추천 링크를 통해 가입한 회원이 발생시키는 모든 수익의 20%를 1년간 받아보세요. 추천 파트너가 되면 금전적 보상뿐만 아니라, 다른 사람들이 사이버 보안에 더욱 신경 쓰고 위협으로부터 자신을 보호하도록 돕는다는 뿌듯함도 누릴 수 있습니다. 망설이지 말고 지금 바로 https://cyberhoot.com/referral-program/ 에서 등록하세요.
Autopilot 대시보드를 통한 추천:
더욱 안전하고 안전한 세상을 만들기 위한 CyberHoot의 사명에 함께하세요! CyberHoot Autopilot을 친구에게 추천하면 첫 달 무료 이용 혜택을 드립니다. 추천 링크를 통해 신규 가입하는 모든 분에게 계정에 한 달 무료 이용권이 추가됩니다. 이 혜택은 CyberHoot 최초 가입 회원에게만 제공됩니다.

최근 사이버 공격, 피싱 이메일, 또는 소셜 엔지니어링 전화로 인해 아찔한 순간을 겪은 분을 알고 계신가요? CyberHoot의 무료 사이버 보안 교육을 추천해 드립니다. 6개의 동영상(각 동영상은 3~4분)과 긍정 강화, 초현실적인 피싱 시뮬레이션 중 하나를 무료로 제공합니다.
CyberHoot 백서 다운로드 – HootPhish가 AttackPhish를 어떻게 개선하는지
완전히 새로운: 2025년 사이버 보안 통계 인포그래픽
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기