2026년 9월 업데이트: 시뮬레이션 URL 허용, 구성 확인 및 문제 해결 단계를 추가했습니다.
CyberHoot이 메일 필터를 우회하여 모의 피싱 이메일을 전송하려면 X-헤더를 허용 목록에 추가해야 합니다. IP 주소 또는 호스트 이름 으로 화이트리스트에 추가하는 것을 권장 하지만, 시스템 설정에 따라 헤더를 기준으로 허용하는 것이 피싱 테스트 이메일이 사용자 받은 편지함으로 전달되도록 하는 가장 적합한 방법일 수 있습니다. 아래 지침에 따라 헤더를 허용 목록에 추가하십시오.
1. 이메일 헤더를 이용한 스팸 및 불필요한 메일 필터링 우회 (Exchange 2013, 2016 및 M365)
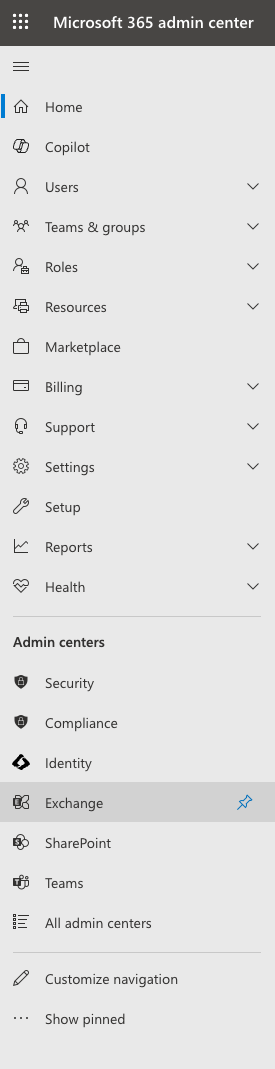
메일 서버 관리 포털에 로그인하고 다음을 선택하세요. 교환 아래에 관리 센터.
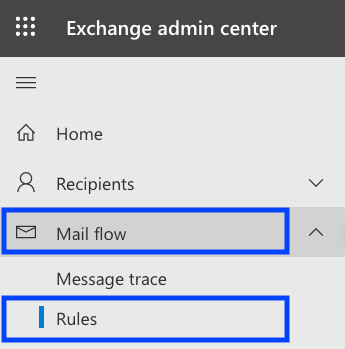
메일 흐름
규칙
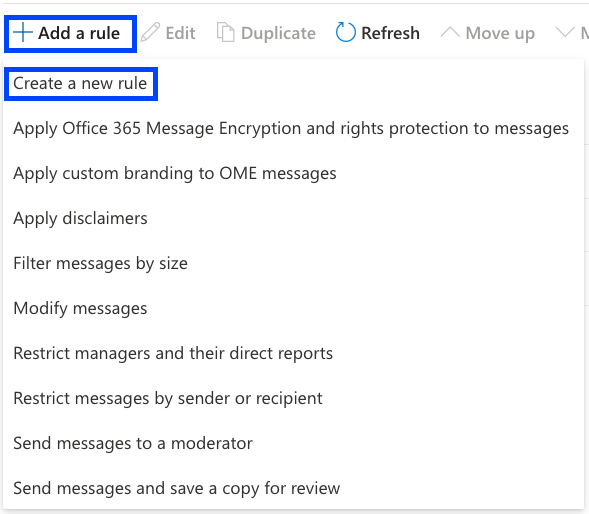
규칙 추가
새 규칙 창에서 다음을 클릭하세요. 새 규칙 만들기
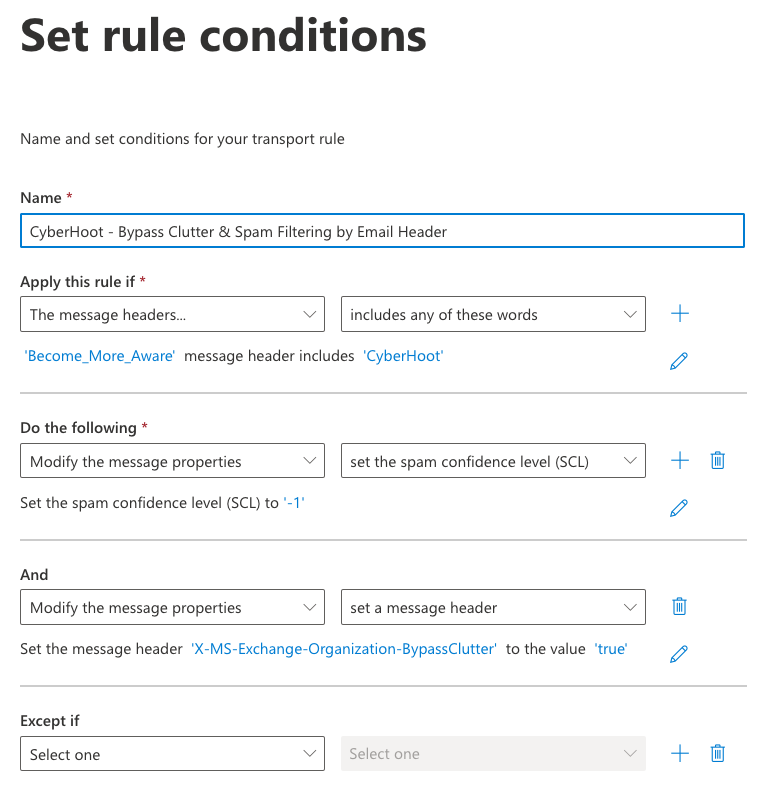
규칙에 "CyberHoot - 이메일 헤더로 클러터 및 스팸 필터링 우회"와 같은 이름을 지정합니다.
에서 다음과 같은 경우에 이 규칙을 적용하세요. 드롭 다운 메뉴에서 메시지 헤더… 그때 다음 단어 중 하나라도 포함.
해당 상자 아래에 *가 표시됩니다.텍스트를 입력하세요… 그리고 *단어를 입력하세요...
*텍스트를 입력하세요… 헤더 이름을 입력하세요: 더 많이 인식하세요 그리고 클릭 저장.
*를 클릭하세요단어를 입력하세요… 입력 사이버후트 를 클릭하고 추가 버튼 찜하기 버튼을 클릭합니다.
다음, 아래 다음을 수행하세요… 왼쪽의 이 필드가 설정되어 있는지 확인하세요. 메시지 속성 수정 스팸 신뢰 수준(SCL) 설정 오른쪽에 설정되어 있습니다.
두 번째 작업을 추가합니다. 다음을 수행하세요. 클릭하여 + 부호 (동작 추가) 버튼.
드롭 다운 메뉴에서 메시지 속성 수정 왼쪽에 있고 메시지 헤더 설정 오른쪽에
첫 번째를 클릭 *텍스트를 입력하세요…. 및 유형 X-MS-Exchange-Organization-BypassClutter 명중 저장, 두 번째 *를 클릭하세요텍스트를 입력하세요… 및 유형 참된 명중 구하다.
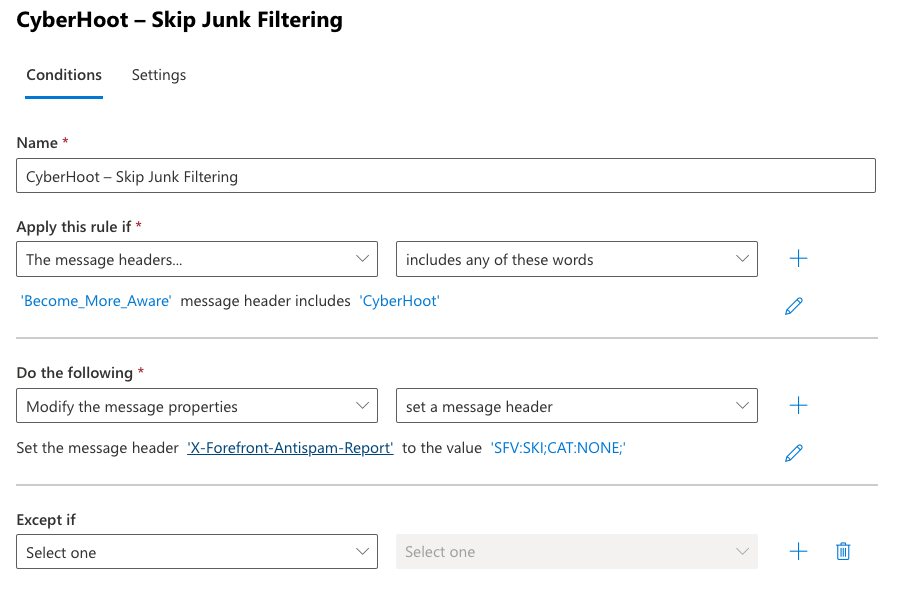
모든 설정을 검토하여 올바른지 확인하세요. 다음과 같은 모습이어야 합니다.
를 클릭하십시오 다음.가장 좋은 방법은 다른 옵션은 기본 설정 그대로 두는 것입니다.
를 클릭하십시오 마침.
2. 스팸 폴더 우회 (M365 메일 서버에만 해당)
이 규칙을 사용하면 CyberHoot에서 발송된 것으로 추정되는 모의 피싱 이메일만 스팸 폴더를 거치지 않고 수신함으로 이동하여 사용자가 받은 편지함에서 모의 피싱 이메일을 받을 수 있습니다.
열기 Exchange 관리 센터 (admin.exchange.microsoft.com).
메일 흐름
규칙
규칙 추가다음, 새 규칙 만들기.
규칙에 "CyberHoot - 스팸 필터링 건너뛰기"와 같은 이름을 지정하세요.
에서 다음과 같은 경우에 이 규칙을 적용하세요. 드롭다운 메뉴에서 선택 메시지 헤더… 그때 다음 단어 중 하나라도 포함하세요.
텍스트를 입력하세요…헤더 이름을 입력하세요 더 많이 인식하세요 클릭 찜하기.
단어를 입력하세요…입력 사이버후트클릭 추가 그리고 찜하기.
$XNUMX Million 미만 다음을 수행하세요…, 고르다 메시지 속성 수정 왼쪽에 메시지 헤더 설정 오른쪽에.
첫 번째를 클릭 텍스트를 입력하세요… 및 유형 X-Forefront-안티스팸-보고서 (대소문자를 구분합니다), 그런 다음 클릭하세요. 찜하기두 번째를 클릭하세요. 텍스트를 입력하세요…, 입력 SFV:스키;고양이:없음; (대소문자 구분) 후 클릭하세요 찜하기.
다음규칙 설정 페이지에서 다른 값은 기본값으로 두고 클릭하세요. 다음.
1절에서 만든 규칙을 우선 순위에 따라 직접 적용하도록 설정하세요.
모든 설정이 올바른지 검토하십시오.
모든 옵션이 올바르게 작성되었는지 확인하세요.
찜하기 설정을 완료한 후 새 규칙이 생성될 때까지 기다려 주세요. 그런 다음, 본인 또는 소규모 그룹을 대상으로 테스트 피싱 캠페인을 설정하여 새 허용 목록 규칙을 테스트해 보세요.
3. Microsoft Defender에서 피싱 시뮬레이션을 허용하도록 고급 배포 설정하기
이 설정은 CyberHoot에서 사용하는 발신자 도메인, IP 주소 및 시뮬레이션 URL을 구성하여 시뮬레이션 이메일이 필터링 없이 전달되고 링크를 클릭해도 차단되거나 공격이 실행되지 않도록 합니다. 이러한 변경을 하려면 Microsoft Defender에서 보안 관리자 역할(또는 Exchange Online에서 조직 관리자 역할)이 필요합니다.
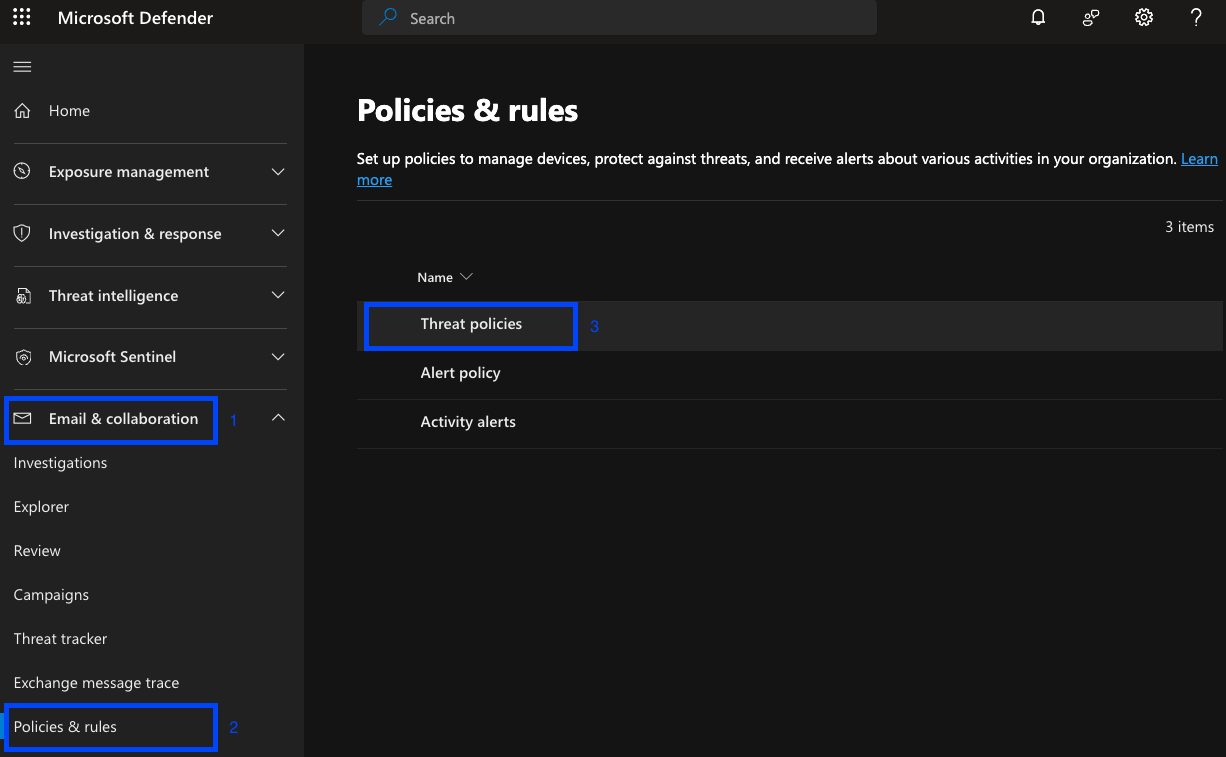
왼쪽에서 탐색 표시 (탐색이 닫혀 있는 경우) 선택하세요 이메일 및 협업다음, 정책 및 규칙.
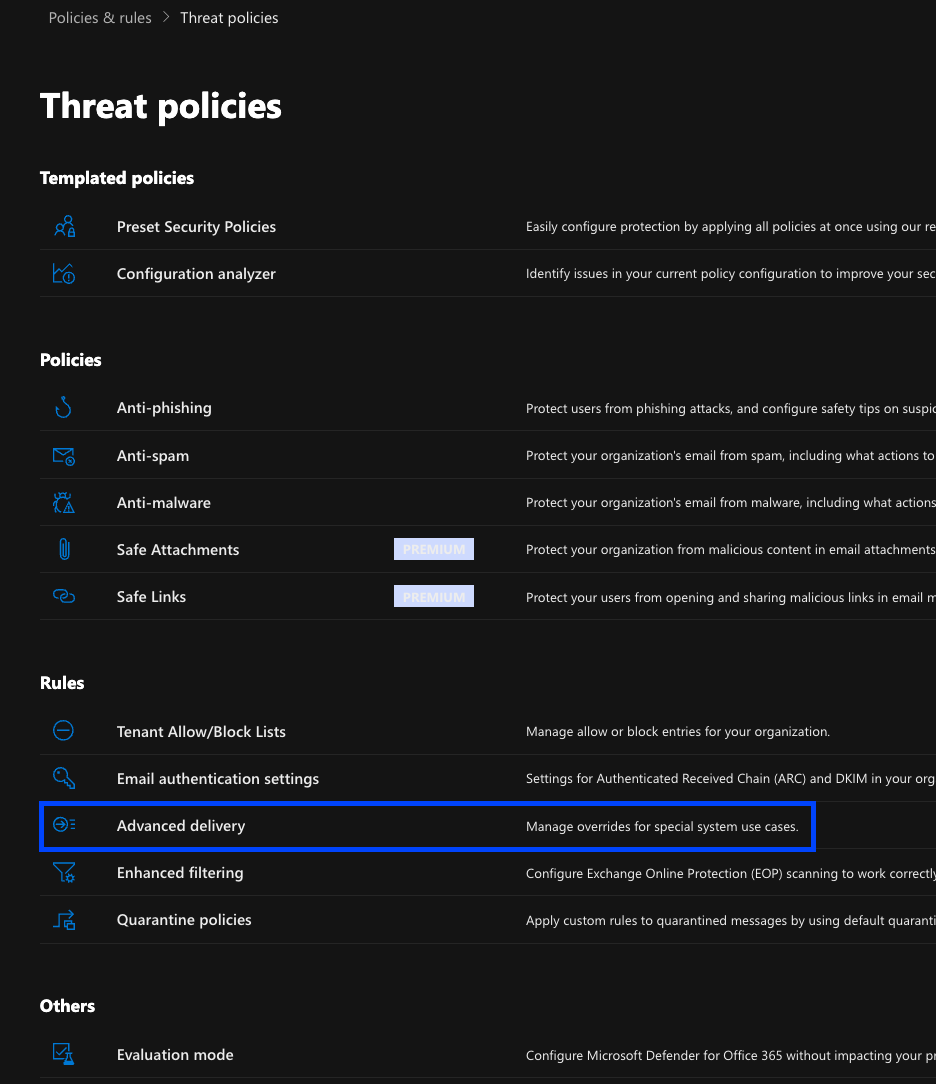
위협 정책.
를 클릭하십시오 사전 배송.
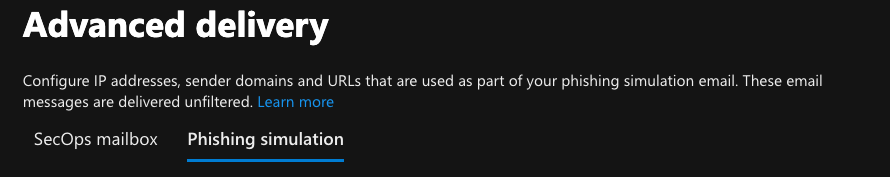
$XNUMX Million 미만 사전 배송, 클릭 피싱 시뮬레이션.
편집아직 피싱 시뮬레이션이 설정되어 있지 않다면 클릭하세요. 추가 대신.
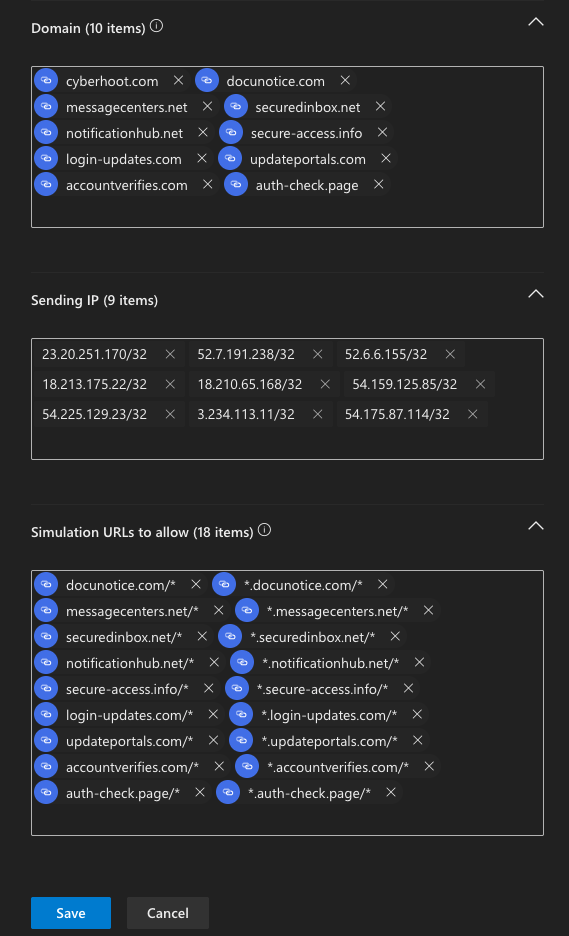
$XNUMX Million 미만 도메인이 가이드 끝에 있는 참조표에서 각 CyberHoot 피싱 도메인을 입력하고 각 입력 후 Enter 키를 누르십시오.
$XNUMX Million 미만 IP 전송참조표에서 CyberHoot의 IP 주소를 하나씩 입력하고 각 입력 후 Enter 키를 누르십시오. 로드 밸런서 주소인 54.156.140.113은 입력할 필요가 없습니다.
$XNUMX Million 미만 시뮬레이션 URL 허용각 피싱 도메인을 다음 두 가지 형식으로 모두 입력하고, 각 입력 후 Enter 키를 누르십시오. docunotice.com/**.docunotice.com/*. 9개 도메인 모두에 대해 반복합니다(총 18개 항목). 마지막 항목 /* 필수 입력 사항입니다. 필수 입력 사항이 없는 항목은 일치하지 않을 수 있습니다.
찜하기 변경 사항을 적용한 다음 클릭하세요. 닫기.
시뮬레이션 URL을 허용해야 하는 이유는 무엇일까요? Microsoft는 발신 도메인과 IP 주소가 고급 배달 정책과 일치하는 경우 이메일 본문의 URL을 자동으로 허용합니다. 그러나 메시지가 게이트웨이를 통해 Microsoft 365에 도달하거나, 다른 DKIM 도메인으로 서명되었거나, 링크가 다른 도메인으로 리디렉션되는 경우, 안전 링크 기능은 클릭 시 해당 링크를 차단하거나 공격할 수 있습니다. URL을 명시적으로 추가하면 이러한 문제를 방지할 수 있으며, Teams 또는 Office 앱을 통해 전달되는 모든 시뮬레이션에도 필수적입니다.
참고: 테스트 캠페인을 보내기 전에 새 정책이 적용되는 데 최대 1시간이 소요될 수 있습니다.
4. 구성 확인
본격적인 캠페인을 시작하기 전에 정책이 효과적인지 확인하십시오.
CyberHoot에서 테스트 피싱 캠페인을 자신 또는 소규모 파일럿 그룹에게 보내보세요.
테스트 이메일을 열고 링크를 클릭한 후, 안전 링크 경고나 차단 페이지 없이 랜딩 페이지가 제대로 로드되는지 확인하세요.
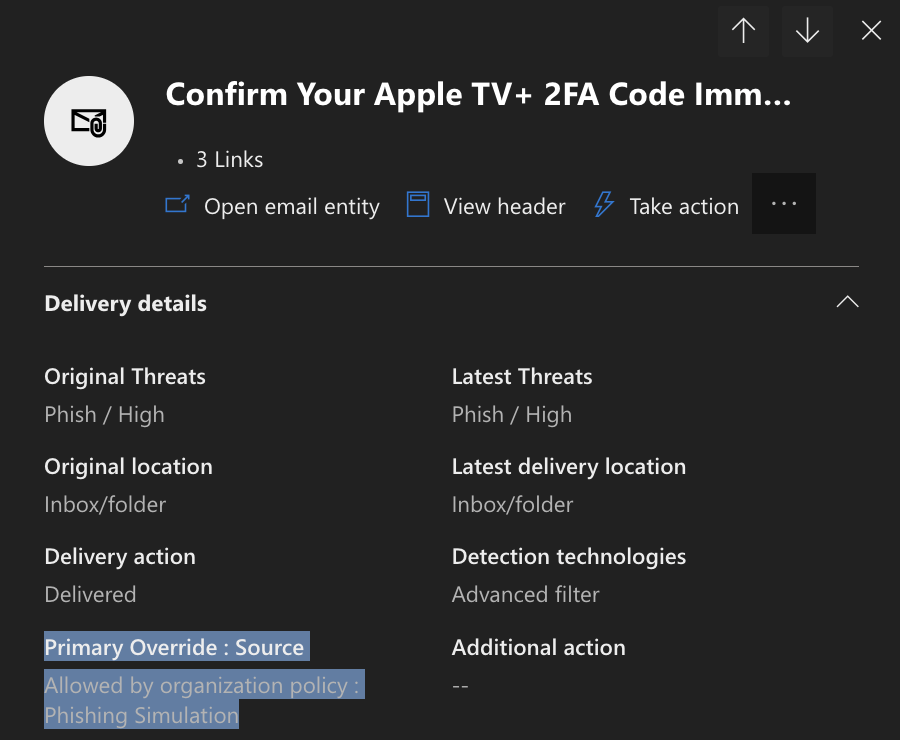
Microsoft Defender에서 다음으로 이동하세요. 이메일 및 협업 > 블록체인 탐색기 또는 (실시간 감지)테스트 메시지를 검색하여 엽니다.
확인 시스템 재정의 해당 필드는 조직 정책에 따라 메시지가 허용되었음을 나타냅니다. 피싱 시뮬레이션.
5. 문제 해결: 시뮬레이션이 여전히 차단되거나 중단됨
테스트 메시지가 여전히 격리되어 있거나 링크가 차단 또는 삭제된 경우 다음 확인 절차를 진행하십시오.
배달된 (또는 격리된) 메시지를 열고 전체 메시지 헤더를 확인하세요.
발신자 IP 주소를 찾으세요 수상인증 결과 라인, P1 송신기 smtp.mailfrom그리고 DKIM 서명 도메인은 다음과 같습니다. 헤더.d.
해당 값을 고급 배송 항목과 비교하십시오. 고급 배송은 다음 조건이 충족될 때만 적용됩니다. 도메인 P1 발신자 또는 DKIM 도메인과 일치합니다. 전에, IP 전송 일치하는 항목입니다. 누락된 값이 있으면 추가하세요.
링크가 랜딩 페이지에 도달하기 전에 추적 도메인이나 중간 도메인을 통해 리디렉션되는 경우 해당 도메인을 추가하세요. 시뮬레이션 URL 허용 두 가지 형식 모두에서.
도메인의 MX 레코드가 Microsoft 365 이전에 타사 이메일 게이트웨이(예: Mimecast, Proofpoint 또는 Barracuda)를 가리키는 경우, 관련 CyberHoot 설정 방법 문서를 참조하여 해당 게이트웨이에 CyberHoot을 허용 목록에 추가하고 활성화하십시오. 커넥터에 대한 향상된 필터링 기능 수신 커넥터에서 Microsoft 365가 원래 발신 IP를 확인할 수 있도록 합니다.
문제가 지속되면 문의하세요. support@cyberhoot.com 그리고 전체 메시지 헤더를 포함하세요.
참고: CyberHoot 피싱 도메인, IP 주소 및 시뮬레이션 URL
설정하기 전에 항상 CyberHoot의 이메일 릴레이 IP 주소 및 도메인 문서에서 현재 값을 확인하십시오. 목록은 업데이트될 수 있습니다.