SQL 슬래머 바이러스(앞으로 일어날 일의 전조)

2020년 2월 12일 | 사이버 SQL 슬래머 바이러스(앞으로 일어날 일의 전조)

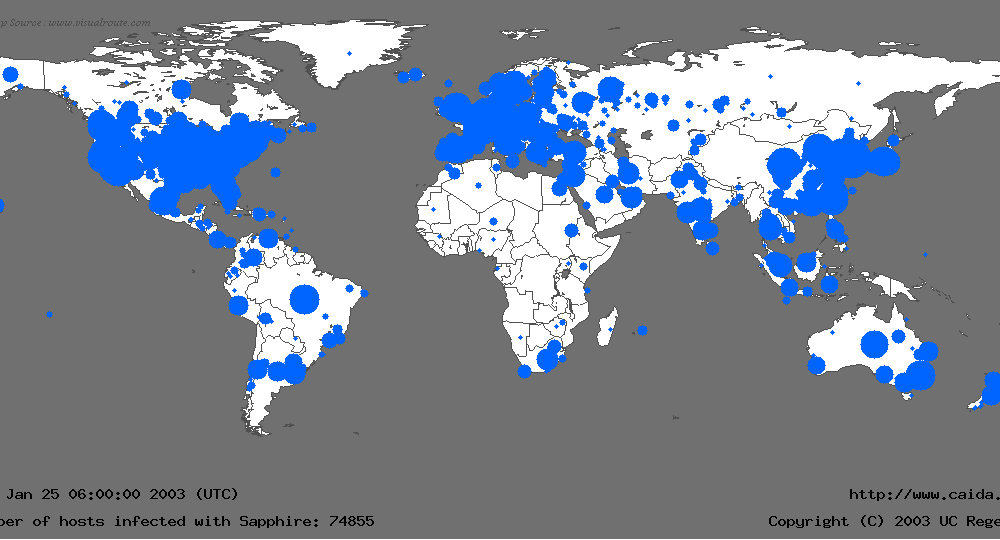
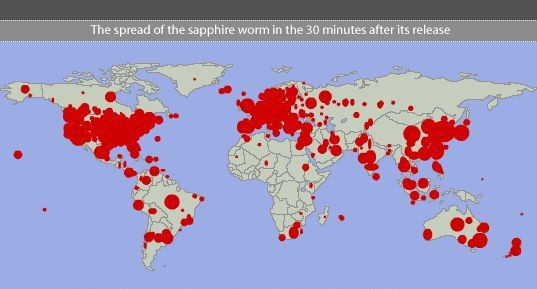
SQL Slammer 확산 30분

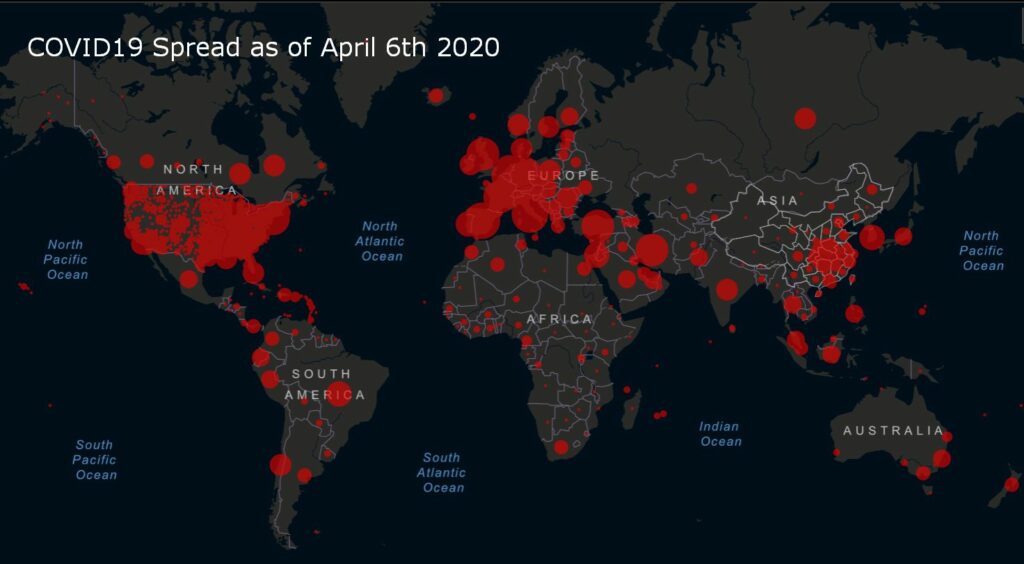
코로나바이러스 확산 90일 이상

SQL 슬래머 바이러스( 사파이어 바이러스라고도 함)는 웜 형태의 악성 프로그램으로 , 2003년에 수많은 인터넷 호스트에서 서비스 거부(DoS ) 공격을 일으켜 수천 건의 네트워크 장애를 초래하고 인터넷 트래픽을 급격히 저하시켰습니다. 이 웜은 빠르게 확산되어 10분 만에 75,000명의 피해자 대부분을 감염시켰습니다. 이 웜은 마이크로소프트의 SQL 서버의 취약점을 악용했습니다.

컴퓨터 바이러스와 생물학적 바이러스의 유사점은 무엇인가?

사회적 격리는 코로나바이러스 감염 증가 곡선을 완만하게 하는 2020년의 해결책입니다. 2003년 SQL 슬래머 확산을 막기 위해 네트워크 격리(TCP 1434 - SQL 통신 포트 차단)가 필요했습니다. 그러나 2003년 코로나19 지도에서 볼 수 있듯이, 컴퓨터 감염 속도가 워낙 빨라 네트워크 격리만으로는 SQL 슬래머 확산을 막을 수 없었습니다. 전 세계가 코로나19 확산을 늦추고 막을 만큼 신속하게 사회적 격리를 시행할 만큼 충분한 교훈을 얻었는지는 아직 불확실합니다.

관련 주제 : ILOVEYOU 바이러스 , 코로나바이러스 주의보

출처: 노스캐롤라이나 주립대 연구

중소기업 소유주로서, 이것이 저에게 어떤 의미가 있나요?

SQL 슬래머 웜으로 인해 기업들은 약 7억 5천만 달러에서 10억 달러 이상의 피해를 입었습니다. 이 사례에서 기업들이 시스템에 패치를 적용했다면 위험은 쉽게 피할 수 있었습니다. 따라서 사업주라면 회사의 사이버 보안 프로그램에 다음과 같은 보호 기능이 포함되어 있는지 확인하십시오.

  1. 시스템에 심각한 취약점을 패치하세요. 이 웜은 6개월 이상 패치가 적용되지 않은 컴퓨터에만 침투할 수 있었습니다!
  2. 네트워크 분할 및 포트 격리를 사용하여 중요 시스템을 격리하세요. SQL 슬래머는 네트워크 간에 TCP 1434가 불필요하게 열려 있었기 때문에 수많은 네트워크에 침입했습니다. 포트가 닫히거나 격리되었더라면 이 바이러스는 확산되지 않았을 것입니다.
  3. 강력한 사이버 보안 인식 프로그램으로 직원들을 교육하세요. 이메일 피싱 공격, 소셜 엔지니어링 및 기타 해커 공격 수법을 탐지하고 피하는 방법을 교육하세요.
  4. 최소한 정보 처리, 컴퓨터의 적절한 사용, 비밀번호 등의 정책으로 직원을 관리하세요.
  5. 회사에 대한 위험 평가를 실시하여 직면한 잠재적 위협과 취약점을 파악하십시오. 그런 다음 예산을 바탕으로 위험을 허용 가능한 수준으로 줄이기 위한 개선 계획을 수립하십시오.
  6. 직원들이 이 위협에 주의를 기울이고 있는지 확인하기 위해 무작위로 피싱 공격을 시도해 보세요.
  7. 교육 및 거버넌스가 실패할 경우를 대비하여 기술적 보호 조치를 마련해 두십시오. 바이러스 백신, 스팸 필터링, Windows 데스크톱 관리자 권한 제거, 비밀번호 관리자 배포 등이 있습니다.

이러한 7가지 조치는 모두 위험을 낮추기 위한 심층 방어 사이버보안 전략입니다.

SQL Slammer 바이러스에 대해 자세히 알아보려면 이 짧은 비디오를 시청하세요.

https://www.youtube.com/watch?v=HH2_m4BqJZo

지금 CyberHoot으로 귀하의 사업을 보호하세요!!!


지금 가입하세요

최근 블로그

최신 정보를 놓치지 마세요 보안 통찰력

최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

Corp MDM: 당신의 문자 메시지를 읽으려 했던 가짜 업무용 앱

Corp MDM: 당신의 문자 메시지를 읽으려 했던 가짜 업무용 앱

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...

더보기

가짜 ChatGPT 도우미들이 악성코드를 유포하고 있습니다. 이들을 구별하는 방법을 알려드립니다.

가짜 ChatGPT 도우미들이 악성코드를 유포하고 있습니다. 이들을 구별하는 방법을 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...

더보기

OAuth 동의 피싱: 비밀번호뿐 아니라 권한도 보호하세요

OAuth 동의 피싱: 비밀번호뿐 아니라 권한도 보호하세요

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...

더보기