자가 평가 설문지(SAQ) 는 결제 카드 산업 데이터 보안 표준(PCI-DSS) 분야 에서 가맹점 또는 서비스 제공업체가 PCI-DSS 표준을 준수하는지 여부를 판단하는 데 가장 일반적으로 사용됩니다. SAQ는 PCI 정보를 처리하는 조직 유형에 따라 8가지 유형으로 나뉩니다. 8가지 유형은 아래에서 확인할 수 있습니다.
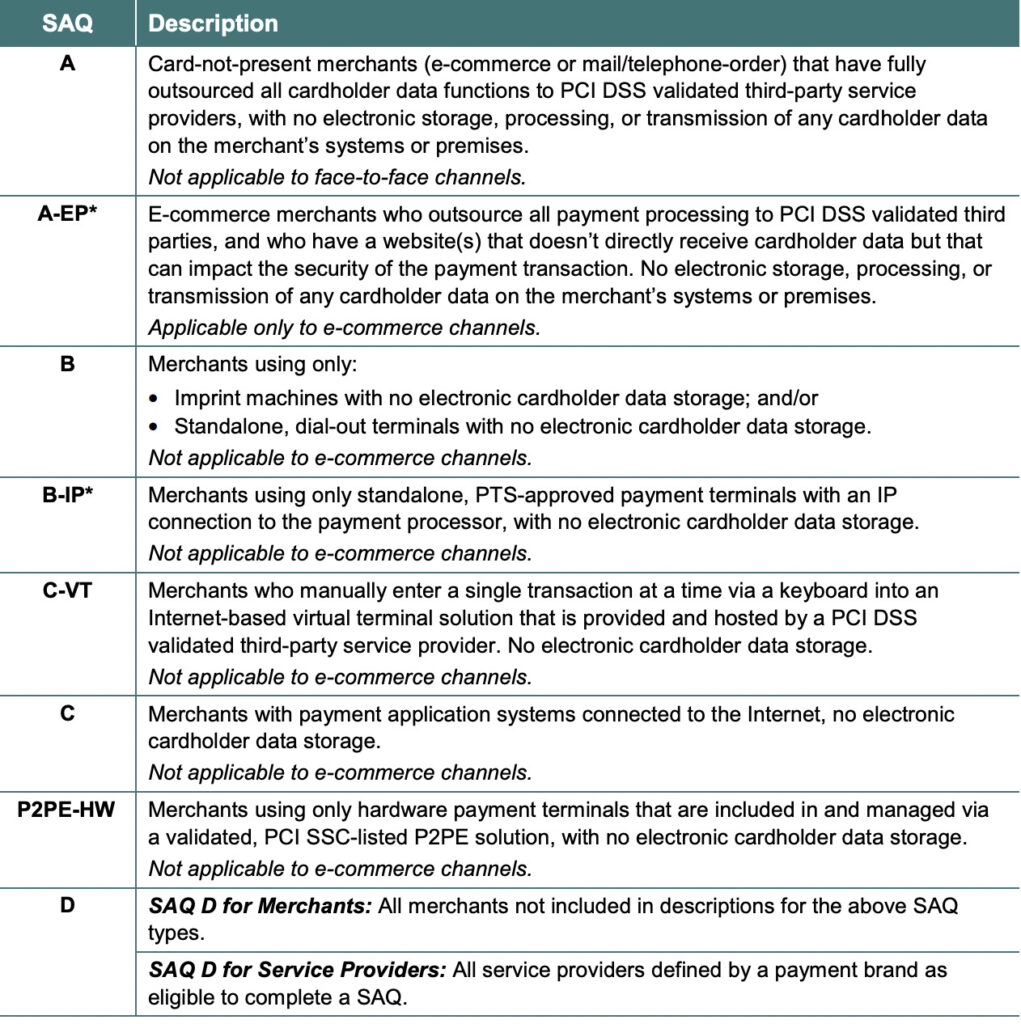
신용카드를 처리하고 카드 소지자 데이터를 처리하는 방식에 따라 어떤 SAQ를 작성해야 하는지 결정됩니다. 예를 들어, 매장이 없고 모든 제품을 제3자를 통해 온라인으로 판매하는 경우 SAQ A 또는 SAQ A-EP 자격이 있을 가능성이 높습니다. 인터넷을 통해 신용카드를 처리하는 매장이 있고 고객 신용카드 데이터도 저장하는 경우 SAQ D 가맹점일 가능성이 높습니다.
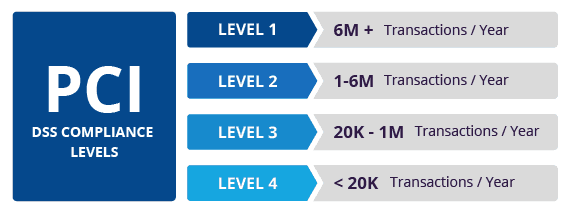
PCI 규정 준수를 위한 SAQ(보안 평가자) 작성 외에도 중소기업이 고려해야 할 두 번째 지표가 있습니다. 바로 거래량입니다. PCI-DSS는 거래량 범위를 정해 자체 평가(연간 신용카드 거래 2만 건 미만) 가능 여부를 결정하며, 레벨 20,000 또는 레벨 1 규정 준수 수준을 충족하는 외부 QSA(자격 보안 평가자)를 고용하여 회사 감사를 수행해야 합니다.
SAQ(자체 평가 설문지)는 단순히 규정 준수를 위한 로드맵이 아니라, 사이버 보안 강화를 위한 로드맵입니다. PCI SAQ를 작성하는 것은 비즈니스 보안 요건을 충족하는지 확인하는 가장 좋은 방법 중 하나입니다. 또한, 가맹점 처리업체는 보안이 취약한 기업과 거래하는 것을 꺼리기 때문에 일반적으로 각 가맹점에 지불 증명 보안을 위한 PCI SAQ를 제공하도록 요구합니다. 귀사가 PCI 데이터를 사용하는 경우, SAQ를 이미 완료했거나 완료해야 할 가능성이 높습니다. 귀사에 적용되는 SAQ는 위 표를 참조하십시오. SAQ를 검토하면 무엇을 해야 할지 결정하는 데 도움이 되지만, 아래 정보는 사이버 보안 위생을 더욱 강화하는 데 도움이 될 것입니다.
추가 사이버 보안 권장 사항
또한, 아래 권장 사항은 귀사와 귀하가 일상적으로 직면할 수 있는 다양한 위협으로부터 비즈니스를 안전하게 보호하는 데 도움이 될 것입니다. 아래 나열된 모든 제안은 CyberHoot의 vCISO 프로그램 개발 서비스를 통해 얻을 수 있습니다.
이러한 모든 권장 사항은 CyberHoot 제품 또는 CyberHoot의 vCISO 서비스에 포함되어 있습니다. CyberHoot을 통해 직원을 관리, 교육, 평가 및 테스트할 수 있습니다. 지금 바로 CyberHoot.com을 방문하여 서비스에 가입하세요. 최소한 매월 발행되는 사이버 보안 뉴스레터를 구독하여 최신 사이버 보안 정보를 받아보세요.
출처 :
추가 독서 과제 :
관련 용어:
CyberHoot에는 여러분이 활용할 수 있는 다른 자료들도 있습니다. 아래는 모든 자료의 링크입니다. 언제든 편하게 확인해 보세요.
참고: 뉴스레터를 구독하시려면 위의 링크(인포그래픽 제외) 중 하나를 클릭하여 페이지 오른쪽에서 이메일 주소를 입력하고 ' 뉴스레터 받기'를 클릭하세요.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: Claude Code가...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기