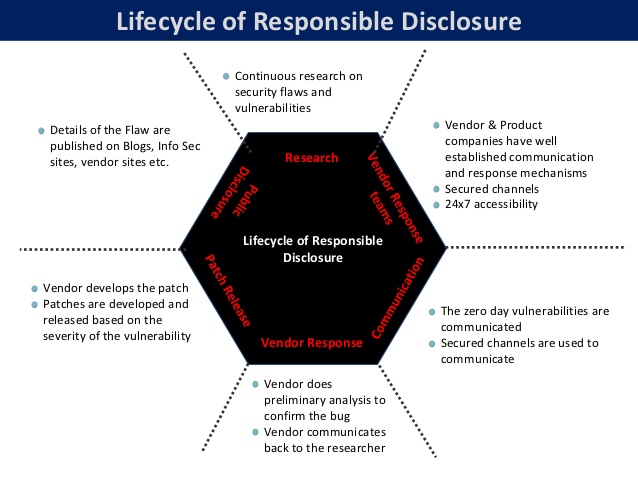
책임 있는 정보 공개 (Responsible Disclosure) 는 대부분의 보안 연구원들이 따르는 모범 사례로, 공급업체에서 패치나 수정 사항을 제공할 때까지 소프트웨어 제품의 심각한 취약점을 공개하지 않는 것을 의미합니다. 이는 구글의 프로젝트 제로(Project Zero) 와 같이 보안 결함을 발견하고 수정하기 위해 설립된 팀이 취약점을 발견하고도 정보를 공개하지 않는 경우에 자주 나타납니다. 보안 분석가와 연구원들이 정보를 공개적으로 공유할 수 없는 이유는 해커 와 사이버 범죄자들이 공급업체가 패치를 제작하고 고객이 패치를 배포하여 네트워크, 데이터 및 시스템을 보호하기 전에 발표된 취약점을 공격하고 악용하는 속도가 훨씬 빠르기 때문입니다. 이러한 이유로 이를 책임 있는 정보 공개라고 하며, 보안 연구원들에게 이를 강제하는 법률은 없지만 모범 사례로 여겨집니다.
관련 용어: 버그 바운티 프로그램 , 취약점 , 제로데이 취약점
관련 자료: 커넥티드 헬스케어 기기의 사이버 조사 및 취약점 공개의 과제
출처: CSO 온라인
네. 많은 중소기업들이 온라인 배포 및 사용을 위한 소프트웨어를 개발합니다. 중소기업 대표로서, 보안 연구원들이 " 책임 있는 공개"를 하도록 장려하는 버그 바운티 프로그램을 제품에 도입하는 것을 고려해 보세요 . 이는 소프트웨어에서 심각한 결함을 발견한 사람들이 다크 웹이나 딥 웹에서 판매하는 대신 회사에 공개하도록 유도하는 금전적 인센티브입니다.
둘째, 중소기업은 비즈니스 운영에 사용하는 소프트웨어 및 하드웨어의 심각한 취약점 패치 목표 일정을 명시한 취약점 경고 관리 프로세스(VAMP)를 구축해야 합니다. 네트워크, 데이터 또는 시스템을 원격으로 손상시킬 수 있는 심각도 1 버그는 최대한 빨리 패치해야 합니다.
CyberHoot은 중소기업이 제로데이 취약점, 패치, 책임 있는 공개와 관련하여 자체적인 모범 사례를 개발하도록 안내하는 VAMP 프로세스를 갖추고 있습니다.
https://youtube.com/watch?v=t5UKO4jjevw
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: Claude Code가...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
