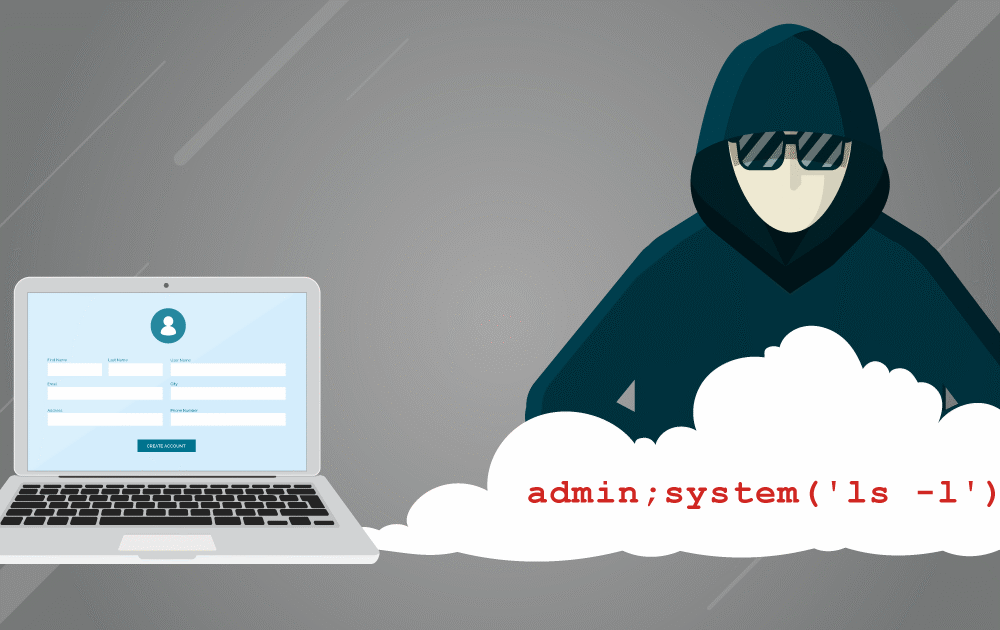
입력 유효성 검사( 데이터 유효성 검사라고도 함)는 사용자 또는 애플리케이션이 제공하는 모든 입력(또는 데이터)을 예상 기준과 비교하여 검사하는 것입니다. 입력 유효성 검사를 통해 악의적이거나 품질이 낮은 데이터가 정보 시스템에 유입되는 것을 방지할 수 있습니다. 애플리케이션은 시스템에 입력되는 모든 입력을 검사하고 유효성을 검증하여 공격과 오류를 예방해야 합니다. 외부 기관이나 소스로부터 데이터를 수신할 때도 입력 유효성 검사는 매우 중요합니다. 잘못된 입력 유효성 검사는 인젝션 공격 , 메모리 누수, 그리고 궁극적으로 시스템 손상으로 이어질 수 있습니다.
입력 유효성 검사는 두 가지 서로 다른 기준 집합을 사용하여 검증할 수 있습니다. 이러한 비교 기준은 허용 목록 또는 차단 목록 일 수 있습니다 . 허용 목록 기반 데이터 유효성 검사가 차단 목록 기반 데이터 유효성 검사보다 바람직합니다. 차단 목록 방식은 IT 담당자가 존재하는 모든 공격 유형(구체적으로 차단해야 할 대상)을 알고 있어야 하며, 이러한 공격이 애플리케이션이나 시스템에 사용될 수 있음을 인지해야 합니다. 반면 허용 목록 방식은 IT 담당자가 허용되는 명령 및 데이터 유형을 알고 시스템을 통과하도록 허용하는 방식입니다(필터에서 검사한 모든 악성 데이터는 시스템에서 차단됨).
데이터 처리 시스템과 애플리케이션에서 강력한 심층 방어 보안을 구축하려면 허용 또는 거부 목록을 설정하는 것이 매우 중요합니다.
'입력 유효성 검사 공격'은 해커가 의도적으로 악의적인 입력을 입력하여 애플리케이션을 혼란시키거나, 다운시키거나, 손상시키는 공격입니다. 이러한 공격은 예기치 않은 동작, 시스템 장애 또는 원격 접근을 초래할 수 있습니다. 악의적인 입력에는 코드, 스크립트 및 명령어가 포함될 수 있으며, 이러한 입력은 유효성 검사를 제대로 거치지 않으면 취약점을 악용하는 데 사용될 수 있습니다. 가장 일반적인 입력 유효성 검사 공격에는 버퍼 오버플로 , XSS 공격 및 SQL 인젝션이 있습니다. OWASP Top 10 에서는 SQL 인젝션과 XSS 공격에 대한 완화 전략으로 입력 유효성 검사를 언급하지만, 이러한 공격을 예방하는 주요 방법으로 사용해서는 안 됩니다. 하지만 제대로 구현될 경우 공격의 영향을 상당히 줄일 수 있습니다. 애플리케이션 보안 담당자는 이러한 위협뿐만 아니라 OWASP Top 10 에 나열된 나머지 9가지 위협에 대해서도 잘 알고 있어야 합니다.
CyberHoot에는 프로그래머가 애플리케이션 개발에서 저지르는 상위 10가지 실수를 개괄적으로 설명하는 개발자를 위한 교육 프로그램이 포함되어 있습니다.
개발자가 애플리케이션 보안을 강화하는 것 외에도, 회사의 모든 직원이 사이버 공격의 희생자가 될 가능성을 줄이기 위해 취할 수 있는 조치가 있습니다.
CyberHoot 에서 탄탄하고 심층적인 사이버 보안 계획 수립을 시작하세요.
출처 :
추가 독서 과제 :
파이프라인 침해 사건 이후 텍사스주, 사이버 교육 의무화
관련 용어:
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기