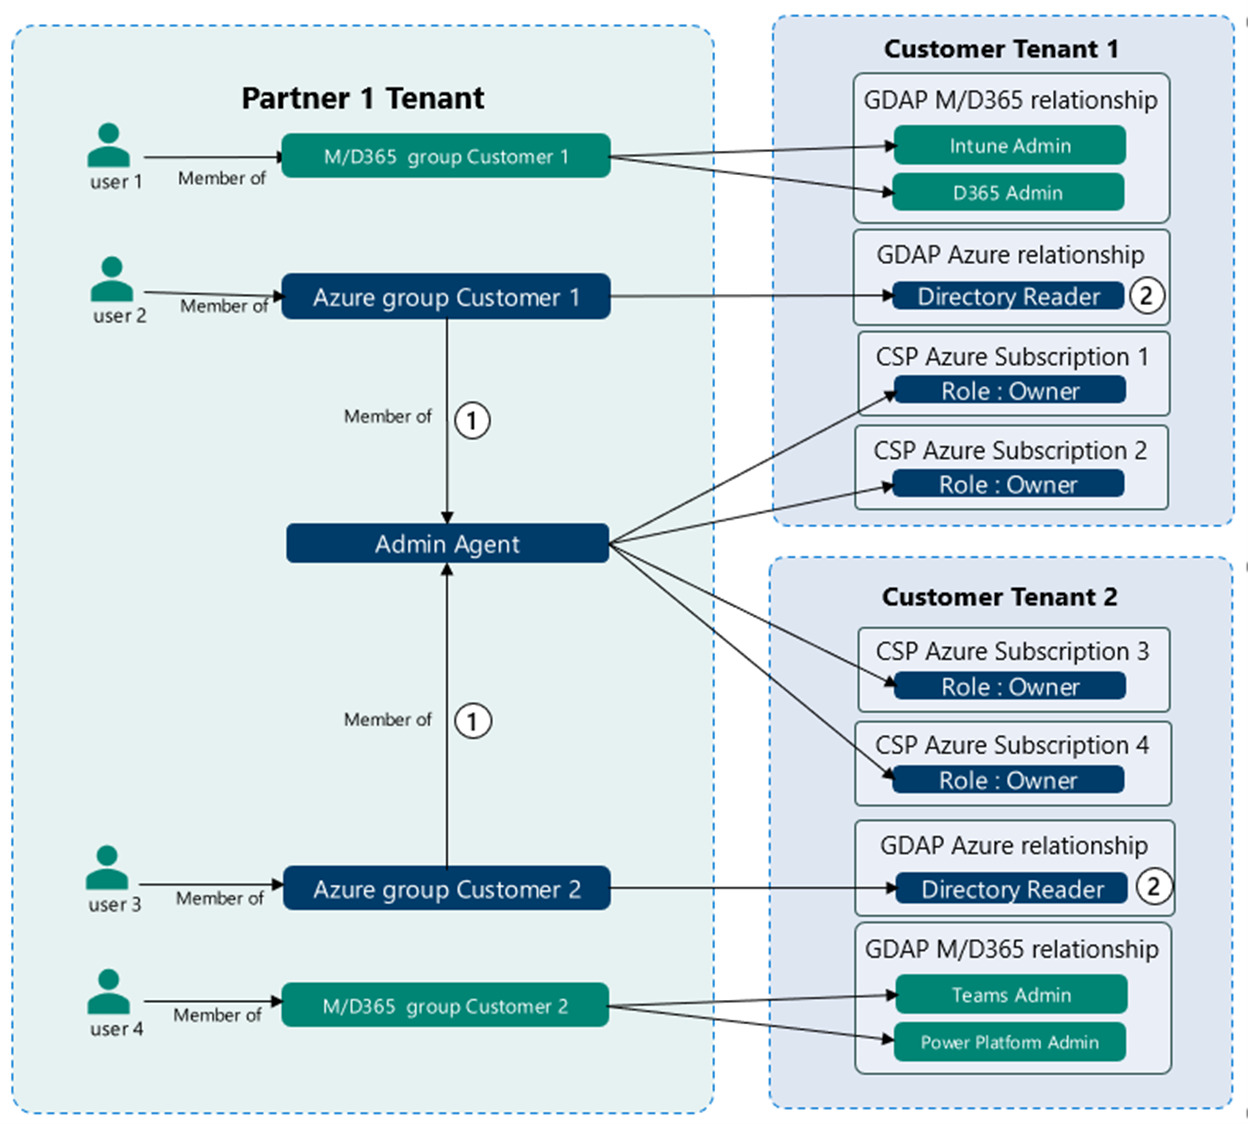
Microsoft의 세분화된 관리자 권한 위임 (GDAP)은 Microsoft Azure를 통해 조직 내 개인 또는 그룹에 특정 관리 권한을 할당하는 방법입니다. 이 접근 방식을 통해 다양한 직원이 수행할 수 있는 작업에 대한 보다 세밀한 제어가 가능합니다. 또한 의도치 않거나 승인되지 않았거나 식별되지 않은 변경 사항의 위험을 줄이고, 관리형 서비스 제공업체(MSP)의 지원을 받는 기업의 권한 관련 위험을 완화합니다.
GDAP를 통해 관리자는 사용자 계정 관리, 네트워크 설정 구성, 민감한 데이터 접근 등 특정 작업이나 영역에 대한 권한을 할당받을 수 있습니다. 이를 통해 관리자는 전체 관리 권한(왕국의 열쇠)을 부여하지 않고도 특정 권한에 대한 접근 권한을 정당하게 확보할 수 있습니다. 중소기업, 특히 MSP 환경에서는 권한 관리의 미흡으로 인한 데이터 유출 및 기타 보안 사고 위험을 최소화하는 데 있어 이러한 접근 방식이 중요합니다.
공유 자격 증명은 모든 조직에 심각한 보안 위험 요소입니다. GDAP 이전에는 많은 기업이 모든 엔지니어와 기본 도메인 관리자 계정을 공유했습니다. 이로 인해 단일 관리자로 추적할 수 없는 미확인 중요 변경 사항으로 인해 불필요한 위험이 발생했습니다. 또한, 이러한 계정의 비밀번호 변경이 종종 생략되어 직원이 퇴사할 때 위험 노출로 이어졌습니다.
MSP의 경우, 상황은 더 심각했습니다. 보안에 민감한 MSP의 경우, 각 회사는 자체 기본 도메인 관리자 계정을 사용했습니다. 하지만 때로는 회사마다 고유하더라도 예측 가능한 비밀번호가 존재했습니다. 최악의 MSP는 모든 고객 계정에 동일한 도메인 관리자 비밀번호를 사용하기도 했습니다. 한 계정에서 발생한 간단한 보안 침해가 다른 여러 계정으로 확산될 수 있습니다. 이는 2년 이상 IT 업계 전반에 걸쳐 해결해야 할 과제이자 시간이 많이 소요되는 문제였습니다.
GDAP는 정보 기술 시스템, 서버 및 네트워크 관리의 간소화, 지원성 및 책임성을 향상시킵니다. 모든 IT 조직에서 이를 채택해야 합니다.
중요한 관리 권한을 세밀하게 제어할 수 있다는 것은 엄청난 이점입니다. 모든 것을 제어하는 마스터 비밀번호(Break Glass 계정)를 엔지니어에게 제공하지 않고도 특정 서비스를 수행할 수 있는 권한을 제공하면 보안이 크게 향상됩니다.
GDAP는 여전히 제대로 설정되지 않을 수 있으므로 MSP에 GDAP 도입 관련 프로세스와 정책을 문의하세요. 함께 협력하여 조직에 허용되는 위험 수준을 정의하세요. 미리 준비한 것이 매우 만족스러울 것입니다. 그 효과는 오랫동안 지속될 것입니다.
출처 :
마이크로소프트: 세분화된 관리자 권한 위임(GDAP) 소개
T-Minus365: 유튜브 영상.
추가 독서 과제 :
마이크로소프트: GDPR 관련 자주 묻는 질문
CyberHoot에는 여러분이 활용할 수 있는 다른 자료들도 있습니다. 아래는 모든 자료의 링크입니다. 언제든 편하게 확인해 보세요.
참고: 뉴스레터를 구독하시려면 위의 링크(인포그래픽 제외) 중 하나를 클릭하여 페이지 오른쪽에서 이메일 주소를 입력하고 ' 뉴스레터 받기'를 클릭하세요.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기