종단 간 암호화(E2EE)

2025년 8월 12일 | 사이버 종단 간 암호화(E2EE)

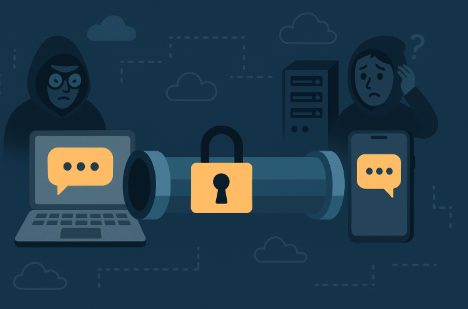
종단간 암호화(E2EE)는 발신자와 수신자만 데이터를 읽을 수 있도록 디지털 통신을 보호하는 방법입니다. 메시지, 파일 또는 통화는 발신자 기기에서 암호화되며, 네트워크와 서버를 통해 전송되는 동안에도 암호화된 상태를 유지합니다. 수신자 기기에서는 고유한 암호화 키를 사용해야만 복호화할 수 있습니다. 데이터를 가로채는 서비스 제공업체, 해커 또는 정부 기관조차도 수신자의 키 없이는 내용에 접근할 수 없습니다.

SMB(중소기업)에게 중요한 이유

  • 데이터 보호: E2EE는 재무 기록, 지적 재산권, 고객 데이터와 같은 민감한 정보가 비공개로 유지되도록 보장합니다.
  • 규제 준수: 많은 산업(의료, 금융, 법률)에는 엄격한 데이터 보호 요건이 있습니다. E2EE를 사용하면 HIPAA, GDPR, PCI-DSS와 같은 규정을 준수하는 데 도움이 됩니다.
  • 고객 신뢰: 강력한 암호화 관행을 보여주면 고객과 파트너에게 데이터가 안전하다는 확신을 줄 수 있습니다.
  • 침해 위험 감소: 해커가 통신을 가로채더라도 암호화된 데이터는 읽을 수 없으므로 해커에게는 쓸모가 없습니다.

MSP(관리 서비스 제공업체)에게 중요한 이유

  • 클라이언트 보안 제공: MSP는 종종 고객의 IT 환경 보안을 담당합니다. E2EE 지원 도구(이메일, 메시징, 파일 공유)를 제공하면 상당한 가치를 창출할 수 있습니다.
  • 차별화: E2EE를 제공하면 MSP는 사전 예방적이고 개인정보 보호 중심의 서비스를 제공하여 경쟁사와 차별화를 이룰 수 있습니다.
  • 위험 완화: 통신이 종단 간 암호화되면 MSP는 데이터 가로채기나 유출이 발생해도 책임을 줄일 수 있습니다.
  • 신뢰 구축: 고객은 MSP가 자신의 데이터를 안전하게 보호해 줄 것을 기대합니다. E2EE는 MSP가 고객의 개인 정보에 접근할 수 없음을 보여주어 신뢰를 강화합니다.

추가 독서 과제 :

CyberHoot에는 여러분이 활용할 수 있는 다른 자료들도 있습니다. 아래는 모든 자료의 링크입니다. 언제든 편하게 확인해 보세요.


최근 블로그

최신 정보를 놓치지 마세요 보안 통찰력

최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

Corp MDM: 당신의 문자 메시지를 읽으려 했던 가짜 업무용 앱

Corp MDM: 당신의 문자 메시지를 읽으려 했던 가짜 업무용 앱

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...

더보기

가짜 ChatGPT 도우미들이 악성코드를 유포하고 있습니다. 이들을 구별하는 방법을 알려드립니다.

가짜 ChatGPT 도우미들이 악성코드를 유포하고 있습니다. 이들을 구별하는 방법을 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...

더보기

OAuth 동의 피싱: 비밀번호뿐 아니라 권한도 보호하세요

OAuth 동의 피싱: 비밀번호뿐 아니라 권한도 보호하세요

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...

더보기