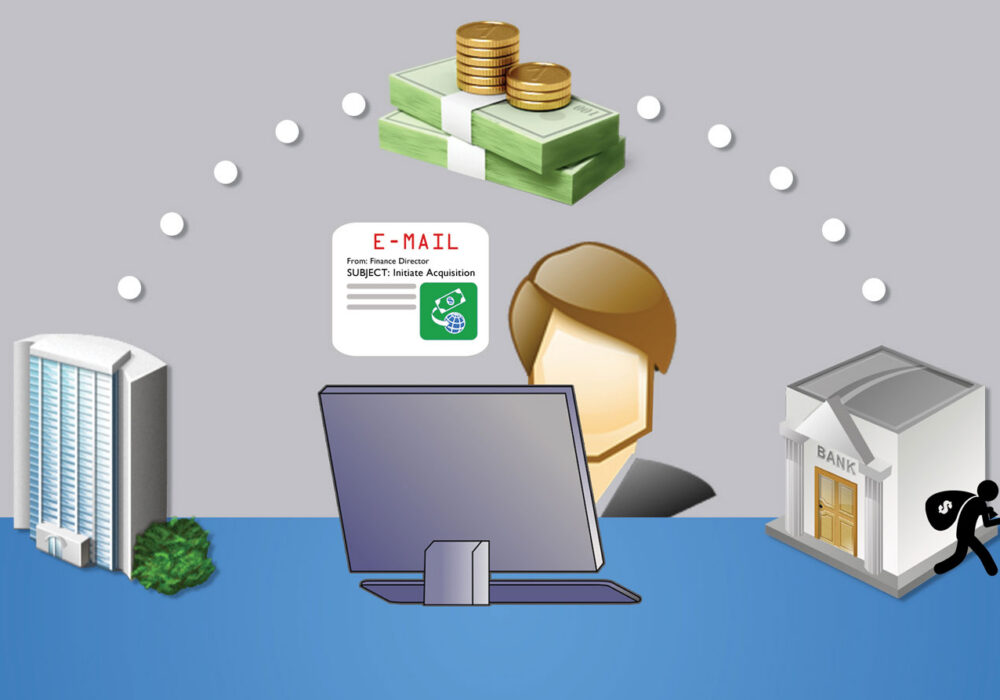
비즈니스 이메일 침해(BEC) 는 해커가 회사 재무 부서의 이메일 계정을 무단으로 탈취하여 제어하는 것을 말합니다. 이는 사이버후트(CyberHoot)의 ' 도미노 공격' 이라는 제목의 기사에서 설명했듯이, 주로 피싱 공격을 통해 자격 증명을 탈취하는 방식으로 이루어집니다. 피해자가 사기성 피싱 이메일 링크를 클릭 하거나 가짜 청구서를 열면 자격 증명이 도난당합니다. 이렇게 되면 피해자는 실제 업체 웹사이트와 매우 유사한 악성 웹사이트로 이동하여 이메일 주소와 비밀번호를 입력하도록 유도됩니다. BEC 공격은 종종 최고재무책임자(CFO)가 이미 알고 있는 사람의 이메일 주소를 사용하는 경우가 많아 발신 이메일 주소가 실제와 일치하고 예상했던 주소처럼 보입니다. 하지만 알고 보면 해당 재무 담당자의 이메일 계정이 이미 해킹당했고, 이제 해커들이 해당 기업의 재무 담당자를 표적으로 삼고 있는 것입니다. 이렇게 도미노처럼 기업들이 차례로 피해를 입게 됩니다.
해커가 최고재무책임자(CFO)의 이메일 계정에 침입하면, 송금 거래 내역을 찾아 재무 관련 이메일을 훑어봅니다. 그들은 절묘한 타이밍을 포착하여, 정상적인 송금을 사기성 송금 지시를 넣어 이메일 기반 송금 대화로 직접 연결시킵니다. 이러한 사기의 성공은 양측이 이메일 외의 다른 방법, 예를 들어 전화 통화 등을 통해 새로운 송금 지시를 확인하지 않는다는 점에 전적으로 달려 있습니다. 전화나 직접 대면으로 송금 지시 변경 사항을 확인하지 않으면 매년 전 세계적으로 수십억 달러가 해커의 계좌로 송금됩니다. 이렇게 사기성으로 송금된 자금은 거의 회수되지 않습니다. FBI가 공개한 실제 사례는 다음과 같습니다.
FBI와 CyberHoot은 기업이 이러한 공격에 대한 지식을 갖추고 대비할 수 있도록 " 인식 제고 및 교육 프로그램 "을 시행할 것을 권장합니다. 다행히 비즈니스 이메일 침해(BEC)의 경우 대비가 비교적 간단합니다. 취할 수 있는 가장 효과적인 조치는 송금 프로세스(WTP)를 검토하고 문서화하는 것입니다. WTP와 관련하여 CyberHoot은 다음과 같은 사항을 권장합니다.
CyberHoot에서는 강력한 송금 프로세스를 구축하는 것 외에도 다음 조치를 취할 것을 권장합니다.
출처 :
추가 독서 과제 :
2020년 가장 큰 비용이 든 사이버범죄는 무엇이었나요?
관련 용어:
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러의 편집글: 저는 다음과 같은 축복을 받았습니다...
더보기