많은 기업에서 할 일 목록을 정리하고 팀 업무를 조율하는 데 사용하는 플랫폼인 Trello가 최근 사용자 개인 식별 정보(PII) 를 노출시킨 것으로 드러났습니다. 이 사실은 Sophos의 글로벌 사이버 보안 운영 책임자인 Craig Jones가 Google 검색(일명 " Google Dorks ")을 하던 중 노출된 PII를 발견하면서 밝혀졌습니다. 이러한 검색에 유용한 도구로는 Pentest Tools의 "Google Hacking" 도구 등이 있습니다.
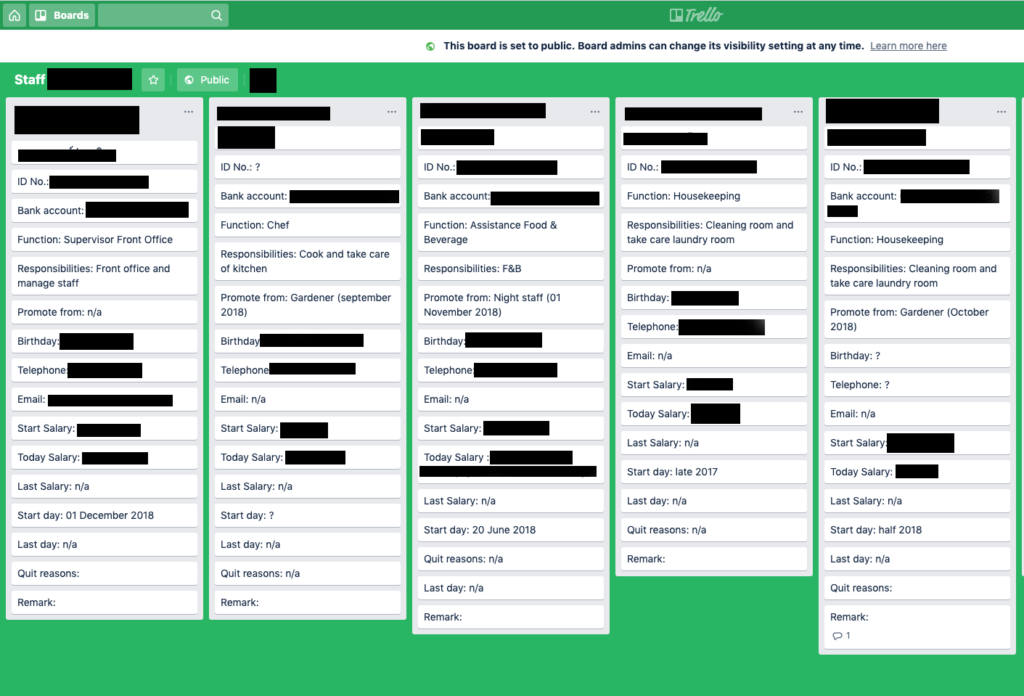
크레이그 존스는 트렐로 사용자로서 자신이 사용하는 제품의 사이버 보안 보호 기능을 정기적으로 검토하는 습관이 있습니다. 그러던 중 트렐로 보드의 기본 설정이 "비공개"로 되어 있지만, 많은 사용자가 이 설정을 "공개"로 변경한다는 사실을 발견했습니다. 보드가 공개로 설정되면 사용자의 트렐로 보드에 있는 모든 정보를 누구나 볼 수 있게 됩니다 . 구글 검색 엔진은 공개된 트렐로 보드를 단순한 HTML 페이지로 색인화하기 때문에, 누구나 특정 검색어를 사용하여 보드의 내용을 쉽게 찾아낼 수 있습니다.
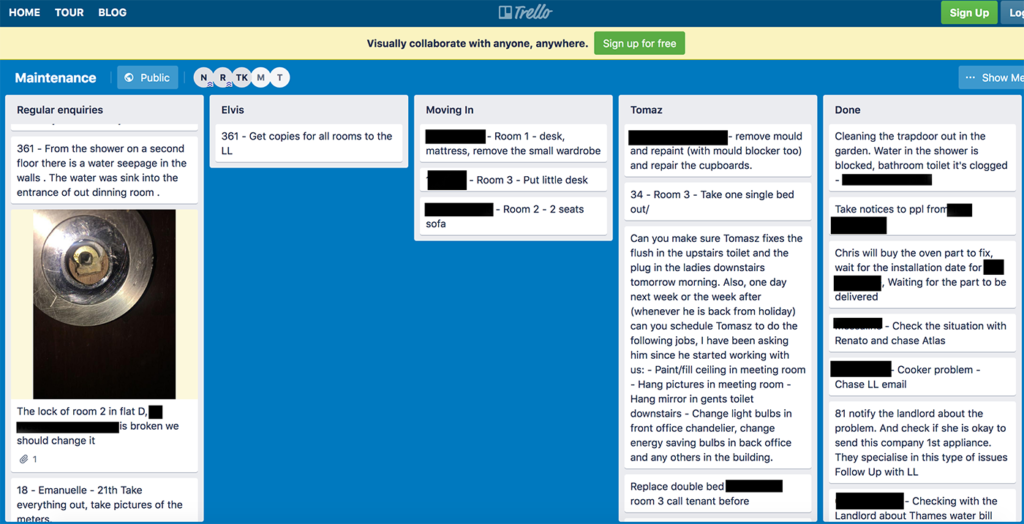
크레이그 존스는 공개 트렐로 게시판에서 이름, 이메일, 생년월일, 신분증 번호, 은행 계좌 정보 등 개인 식별 정보(PII) 데이터를 산더미처럼 발견했습니다. 한 회사의 인사 게시판에는 잠재적 직원에게 제시된 채용 제안서, 급여, 보너스, 계약상 의무 사항 등의 세부 정보가 담겨 있었습니다. 심지어 주택 관련 기관에서 제공한 정보 중에는 특정 구역이나 주택에 필요한 모든 수리 사항(문 잠금 장치 포함)을 자세히 설명한 정보도 있었습니다.
트렐로 보드 관리자이고 시스템에 민감한 정보가 있는 경우, 보드 상태를 확인하고 민감하거나 중요한 데이터가 포함된 보드는 모두 "비공개"로 설정하세요. 트렐로 사용자이고 민감한 데이터가 노출된 것을 알고 있다면, 계정 관리자에게 연락하거나 트렐로 에 직접 문의하여 보드를 비공개로 전환해 달라고 요청할 수 있습니다.
보안 전문가들은 구글이 공개적으로 접근 가능한 비디오 카메라, 베이비 모니터, 그리고 기타 수많은 민감한 정보를 포함한 흥미로운 콘텐츠를 노출할 수 있다는 사실을 오래전부터 알고 있었습니다. 가능하다면 안전하다고 100% 확신할 수 없는 웹사이트에서 공유되는 개인 정보는 제한하십시오. Trello조차 평판이 좋은 브랜드 웹사이트처럼 보였지만, 잘못된 설정으로 인해 구글 도킹(Google dorking)을 통해 온라인에서 모든 사람에게 개인 정보가 쉽게 공유되는 것에 대한 책임을 져야 합니다.
Trello와 같은 타사 웹사이트를 이용하는 조직은 모든 타사 인터넷 기반 서비스에 대한 검토 및 승인 프로세스를 구축해야 합니다. 다음 사항을 가능하게 하는 프로세스를 개발하고 공개하십시오.
이러한 프로세스를 설정하면 귀하 또는 귀하 회사의 민감한 정보가 온라인으로 유출될 가능성이 줄어듭니다.
https://youtube.com/watch?v=HH6edTy3mQI
출처 :
Trello가 폭로되었습니다! 검색 결과 엄청난 양의 개인 정보가 드러났습니다.
CyberHoot Cybrary 참조 용어: Google Dorking
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

고속도로에서 제한 속도보다 약 20km/h 정도 빠른 속도로 달리고 있다고 상상해 보세요. 갑자기 앞쪽에서 브레이크를 밟아야 하는데...
더보기
무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기