CyberHoot 취약점 경보 관리 프로세스 등급(VAMP): 심각/적색 오월 31 일 (2022 년): CyberHoot은 다음을 알게 되었습니다. 원격 코드 실행(RCE) Microsoft Office 파일에서 악용될 수 있는 버그입니다. 보안 연구원인 Kevin Beaumont는 제공 이름이 있는 버그 Follina의 마이크로소프트 이전 권고를 발표하다 버그에 대한 정보입니다. Microsoft에서 식별자를 지정했습니다. CVE-2022-30190 이 버그에 대해서.
이 취약점은 다양한 방식으로 사용자를 공격하지만, 주로 피싱 이메일을 통해 이루어집니다. 보고된 바에 따르면 이 공격은 다음과 같은 방식으로 작동합니다.
https: URL 다운로드됩니다.https: URL은 HTML 파일을 참조합니다. 이상하게 생긴 JavaScript 코드가 포함되어 있습니다.ms-msdt: 대신에 https:.ms-msdt: 독점적인 URL 유형입니다 MSDT 소프트웨어 툴킷을 출시합니다.호출 시 악의적인 ms-msdt: 링크는 다음과 같은 명령줄 인수를 사용하여 MSDT 유틸리티를 트리거합니다. msdt /id pcwdiagnostic ....
다른 매개변수 없이 수동으로 실행하면 자동으로 MSDT가 로드되고 다음과 같이 겉보기에는 아무 문제 없어 보이는 프로그램 호환성 문제 해결사가 실행됩니다.
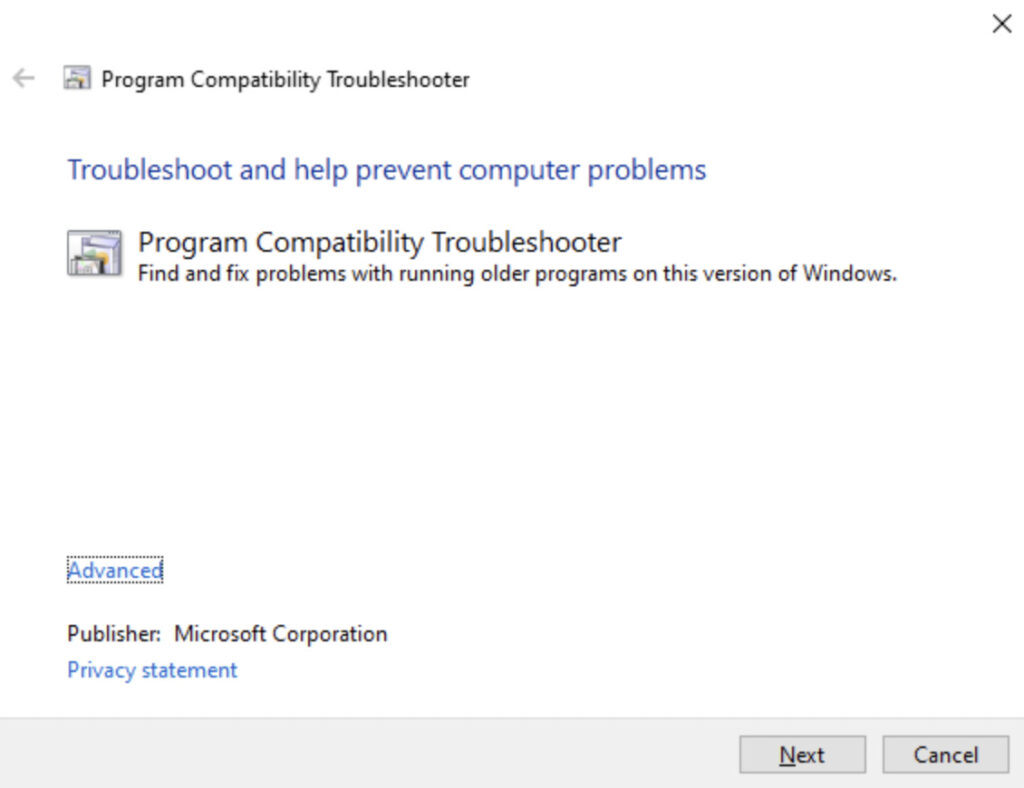
여기에서 문제를 해결할 앱을 선택하고, 지원 관련 질문에 답하고, 앱에서 다양한 자동 테스트를 수행할 수 있습니다. 문제가 해결되지 않으면 Microsoft에 문제를 보고하고 동시에 문제 해결 데이터를 업로드할 수 있습니다.
당신은 아마도 이런 상황에 처하게 될 것이라고는 예상하지 못했을 것입니다. PCWDiagnostic 문서를 열면 최소한 일련의 팝업 대화 상자가 나타나고 각 단계에서 무엇을 할지 선택할 수 있는 유틸리티가 있습니다.
불행히도, 어떻게 진행할 것인지 묻는 대신 사기꾼들은 악의적인 작업이 자동으로 진행되도록 하는 매개변수 시퀀스를 만들어냈습니다(예: 옵션 /skip /force), 또한 그 과정에서 PowerShell 스크립트를 호출할 수도 있습니다.
더욱 심각한 것은 이 PowerShell 스크립트가 디스크에 파일로 저장되어 있을 필요 없이, 다른 모든 옵션과 함께 암호화된 소스 코드 형태로 명령줄에 직접 제공될 수 있다는 점입니다. 이 PowerShell 스크립트는 해커들이 압축된 형태로 제공하는 실행 가능한 악성코드를 추출하고 실행하는 데 사용됩니다 .
Microsoft의 독점 기술만큼 편리합니다. ms-xxxx URL은 특정 유형의 파일을 열거나 미리 볼 때 자동으로 프로세스를 시작하도록 설계되었다는 사실이 확실히 보안 위험입니다.
커뮤니티에서 빠르게 합의된 해결 방법은 다음과 같습니다. 공식적으로 승인 Microsoft에서 단순히 관계를 끊는 것입니다. ms-msdt: URL과 MSDT 유틸리티. 즉, ms-msdt: URL은 더 이상 특별한 의미를 갖지 않으며 강제로 사용할 수 없습니다. MSDT.EXE 실행합니다.
레지스트리 항목을 제거하면 간단히 이 변경을 수행할 수 있습니다. HKEY_CLASSES_ROOTms-msdt 만약 존재한다면 말이죠. 없다면 이미 보호받고 있는 겁니다.
이름이 로 끝나는 파일을 생성하면 .REG 이 텍스트가 포함된…
Windows 레지스트리 편집기 버전 5.00 [-HKEY_CLASSES_ROOTms-msdt]
…더블클릭하면 됩니다 .REG 파일을 삭제하려면 (빼기 기호는 "삭제"를 의미) 해당 항목을 제거하세요.
또한 다음을 탐색할 수도 있습니다. HKEY_CLASSES_ROOTms-msdt 인간을 REGEDIT 유틸리티와 히트 [Delete].
또는 다음 명령을 실행할 수 있습니다. REG DELETE HKCRms-msdt.
이런 방식으로 레지스트리를 수정하려면 관리자 권한이 필요합니다.
만약 당신이 그것 없이는 살 수 없다는 것을 알게 된다면 ms-msdt URL은 나중에 누락된 레지스트리 데이터를 항상 대체할 수 있습니다.
백업하려면 HKEY_CLASSES_ROOTms-msdt 레지스트리 키를 사용하려면 다음 명령을 사용하세요. REG EXPORT HKEY_CLASSES_ROOTms-msdt backup-msdt.reg.
나중에 삭제된 레지스트리 키를 복원하려면 다음을 사용하세요. REG IMPORT backup-msdt.reg.
CyberHoot 서비스 구독자이신 경우, 취약점 경보 관리 프로세스 문서가 포함된 정책 및 프로세스 라이브러리를 이용하실 수 있습니다. 이 문서는 이러한 상황에 어떻게 대응해야 하는지, 그리고 대응 기간은 어떻게 되는지에 대해 설명합니다. 아직 VAMP와 유사한 프로세스를 도입하지 않으셨다면, 지금이 시작하기에 좋은 시기입니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.



대부분의 피싱 테스트는 직원들을 속입니다. 하지만 HootPhish는 먼저 인사를 건넵니다! HootPhish는 사람들에게 처음부터 이렇게 말합니다. "이 테스트는..."
더보기