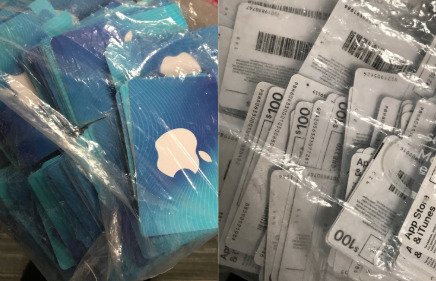
위 사진은 뉴잉글랜드의 소규모 기업이 해외 해커들에게 보낸 25,000달러 상당의 "교환된" Apple Store 상품권이 담긴 가방입니다.
사업주 이메일 주소가 해킹당해( 비즈니스 이메일 침해 ) 사무 관리자는 회사 신용카드로 상품권을 구매하고, 각 카드에서 코드를 긁어내어 사업주에게 코드 사진을 급히 이메일로 보내라는 지시를 받았습니다. 해커는 출장 영업 회의에 사용할 상품을 준비해야 한다며 이 작업을 시급히 처리해야 한다고 강조했습니다. 이메일에는 "묻지도 말고 내가 시키는 대로 해라"라는 강압적인 내용이 담겨 있었습니다. 만약 상사로부터 "지금 당장 이 일을 끝내야 해, 모든 걸 제쳐두고"라는 메모를 받았다면 어떻게 대응하시겠습니까?
고위 관리자의 긴급한 요청으로 직원들이 압박감을 느끼거나 스트레스를 받는 것은 해커들이 무고한 피해자들을 노리는 방식과 정확히 일치합니다. 보안 인식 교육이 부족했기 때문에 직원은 이메일이 해커에 의해 침해되었다는 사실을 알지 못했습니다. 이제 회사는 CyberHoot의 보안 인식 및 교육을 통해 보안 태세를 대폭 강화하고 고객사에 보안 인식 제고 문화를 구축했습니다.
이런 일이 소규모 기업에서만 일어날 수 있다고 생각한다면, 다시 생각해 보세요.
소프트웨어 회사, W-2 정보를 노리는 이메일 사기에 걸려
“…2016년 3월 31일, (피보탈) 최고인사책임자 조 밀리텔로는 이번 정보 유출이 CEO 롭 미가 보낸 것처럼 위장한 피싱 이메일에서 시작되었다고 밝혔습니다. 해당 이메일은 피보탈의 직원 정보를 요구하는 내용이었으며, 직원은 이를 CEO의 공식적인 메시지로 오인하여 3월 22일 승인되지 않은 수신자에게 W-2 양식 정보를 전송했습니다. 전송된 정보에는 이름, 주소, 2015년 소득 내역, 사회보장번호, 개인 납세자 식별번호가 포함되어 있었습니다.” ( 기사 링크 )
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기